
安全态势报告-2026年9月
一、近期风险趋势
攻击趋势:JumpServer 遭 fastjson 反序列化远程代码执行攻击
近期观测到针对公网暴露的 JumpServer(开源堡垒机)的在野远程代码执行攻击,攻击量级有所上升。攻击利用其 Chen 组件依赖的 fastjson 反序列化漏洞(CVE-2026-16723)。该漏洞虽已披露、官方也在 v3.10.22 LTS、v4.10.17 LTS 修复,但阿里云安全仍观察到云上有主机遭其利用,在野攻击持续。JumpServer 通常持有通往内网核心资产的凭据与网络通路,主机一旦失陷,风险将扩散至整个被纳管网络。
攻击手法
攻击者扫描发现公网可达的 JumpServer Web 终端(Chen 组件)后,向其依赖的 fastjson(1.2.68~1.2.83)构造恶意反序列化请求,无需身份认证即可触发远程代码执行,以应用进程身份执行任意命令,并下载、运行后门或挖矿等载荷,回连外部控制端驻留。
影响对象:对外暴露 Web 端口、未升级至 v3.10.22 LTS / v4.10.17 LTS 的 JumpServer 实例
处置方向:升级至安全版本 + 收敛公网暴露面
若您正在使用对外提供 Web 接入的 JumpServer,请尽快按照以下方式进行自查与处置:
升级至安全版本(推荐):将 JumpServer 升级至 v3.10.22 LTS 或 v4.10.17 LTS 及以上;官方修复已移除 Chen 组件中的 fastjson 依赖,升级后该反序列化入口即被关闭(详见 JumpServer 官方安全公告)。
收敛公网暴露面:避免将 JumpServer Web 端口(默认
80/443)直接暴露公网,前置 WAF(Web 应用防火墙)或网关并限制来源 IP。入侵排查:检查 JumpServer 主机是否存在异常进程、计划任务、外连文末 IOC 域名的连接,以及 Web 访问日志中可疑的 fastjson 反序列化请求,确认是否已被利用。
IOC:cdn.876553.xyz——在野利用中攻击载荷回连的域名,可用于排查主机是否已被入侵,建议一并阻断。
攻击趋势:Spring Boot 应用遭批量远程命令执行攻击
近期观测到针对公网暴露的 Spring Boot 应用出现大规模集中利用迹象,攻击量级显著上升。受影响应用形态多样,覆盖游戏后台管理、登录认证微服务、工作流引擎等常见业务场景,均以 Spring Boot fat-jar(可执行 JAR 打包形态)运行并对外暴露 HTTP 端口。攻击者借助应用自身漏洞或未授权接口直接获得命令执行能力,并进一步投放挖矿程序与后门,对业务主机安全构成现实威胁。
攻击手法
攻击者扫描发现公网可达的 Spring Boot 应用后,利用其中未鉴权的 beanShell(可在 Java 运行时动态执行脚本的引擎)命令接口或其他可执行任意脚本的端点,直接以 Java 应用进程身份拉起 /bin/sh -c 执行命令。初始执行阶段以环境侦察为主(如 whoami、ifconfig、uname),随后通过 curl 或 wget 从外部下载投放器(dropper/loader)拉取载荷,最终部署挖矿程序(如门罗币挖矿客户端 xmrig)与持久化后门。部分案例中,攻击者在取得命令执行后进一步开启 SSH 会话维持访问,形成从入口到驻留的完整入侵链。
影响对象:对外暴露 HTTP 端口、存在未鉴权脚本/命令类端点的 Spring Boot 应用
处置方向:收敛公网暴露面 + 关闭危险端点
若您正在运行对外提供 HTTP 接口的 Spring Boot 应用,请尽快按照以下方式进行自查与处置:
收敛公网暴露面(推荐):梳理全部 Spring Boot 应用清单,非必要的管理后台、测试环境一律不对公网开放;确需对外暴露的,前置 WAF(Web 应用防火墙)或 API 网关进行访问控制与恶意请求拦截。
禁用危险端点:检查并关闭应用中未鉴权的命令执行类接口,如 beanShell、Groovy 动态编译入口,以及 Spring Boot Actuator(框架自带的运维监控端点)中的敏感端点(如
/env、/heapdump、/jolokia等);对管理后台实施强认证与最小权限策略。
备注:上述端点关闭与访问控制调整可能影响依赖相关接口的运维或业务功能,建议先在测试环境验证兼容性、备份当前配置以便回滚,确认无误后再于生产环境灰度实施。
攻击趋势:哪吒监控(Nezha) agent 被滥用投放 Poseidon.H 后门
哪吒监控(Nezha)是常见的服务器监控面板,其 agent(采集与命令执行客户端)以 root 常驻主机并可远程下发命令。近期发现攻击者滥用被控主机上合法的 nezha-agent 作为执行通道,下发脚本下载 Golang 木马 Poseidon.H 落地伪装 systemd 目录 /usr/lib/.sysd/svc,脱会话执行并持久驻留。该攻击不依赖任何漏洞,而是利用被接管的面板 / agent 作为命令下发通道,属“可信工具滥用”,传统漏扫与病毒查杀覆盖有限,问题正变得突出,请重点关注装有此类监控面板的运维主机。
影响范围:运行哪吒监控,且面板可被公网访问、或凭据已泄露、agent 可被下发命令的主机。
如果您在使用哪吒监控等可远程下发命令的运维面板,请尽快按照以下方式进行自查/处置:
收紧监控面板(推荐):Nezha 控制台不对公网裸暴露,设置强口令并开启二次验证,及时更新 agent 并轮转凭据。
审计 agent 下发行为:排查 nezha-agent 进程链是否异常派生
sh → wget/curl下载、setsid执行陌生二进制,关注/usr/lib/.sysd、/tmp、/dev/shm落地。排查驻留后门:核查伪装
[kworker]进程、systemd 自启后门;结合云安全中心主机行为告警与安全体检定位。
备注:合法工具滥用依赖行为检测,请确认已开启主机安全 Agent 并关注异常命令告警。
高危漏洞:GitLab CI/CD 正则表达式编译器整数溢出远程代码执行(CVE-2026-97229)
GitLab CE/EE 是广泛使用的开源代码托管与 DevOps 平台。2026 年 10 月 13 日,其 CI/CD 正则表达式编译器被披露存在整数溢出漏洞(CVE-2026-97229,CVSS 3.1 评分 10.0):攻击者用特制正则绕过校验,在匹配含特定 UTF-8 字符的仓库路径时触发 Onigmo 引擎重新编译,因长度计算整数溢出破坏内存并控制执行流程,可经 CI Lint 接口以 git 用户权限执行任意系统命令,造成远程代码执行、敏感数据泄露与业务中断。目前 PoC、EXP 及技术细节已公开,暂未发现在野利用。
影响版本:19.2.0 ~ 19.2.7、19.3.0 ~ 19.3.4、19.4.0 ~ 19.4.1|安全版本:>= 19.2.8 / 19.3.5 / 19.4.2
如果您正在使用上述受影响版本的 GitLab CE/EE,请尽快按照以下方式进行自查/处置:
升级至安全版本(推荐):19.2 分支升级至
>= 19.2.8,19.3 分支升级至>= 19.3.5,19.4 分支升级至>= 19.4.2;升级前做好数据备份与兼容性验证,详见 GitLab 官方补丁说明。收敛 CI Lint 与项目创建权限:限制公开项目的自助注册与创建,收紧 CI Lint 接口(
/api/v4/projects/:id/ci/lint)的访问范围;对不可信用户禁用公开项目写入权限,降低被利用面。排查与监测:审计近期提交的
.gitlab-ci.yml中异常正则与仓库路径,关注 git 用户进程派生的可疑命令执行;结合 WAF/主机侧规则拦截针对 Onigmo 引擎整数溢出的利用特征(参考 PoC 与 NVD)。
补丁升级涉及核心服务变更,请先在测试环境验证业务流程与插件兼容性,并保留可回滚的快照与数据库备份。
二、平台攻防数据
云平台默认防御水位
默认防御是阿里云平台默认提供的基础防御能力,可基于海量云安全威胁情报,阻断恶意团伙对云上客户的规模性攻击,客户无需手动配置安全防护功能,开箱即享基础安全保护。
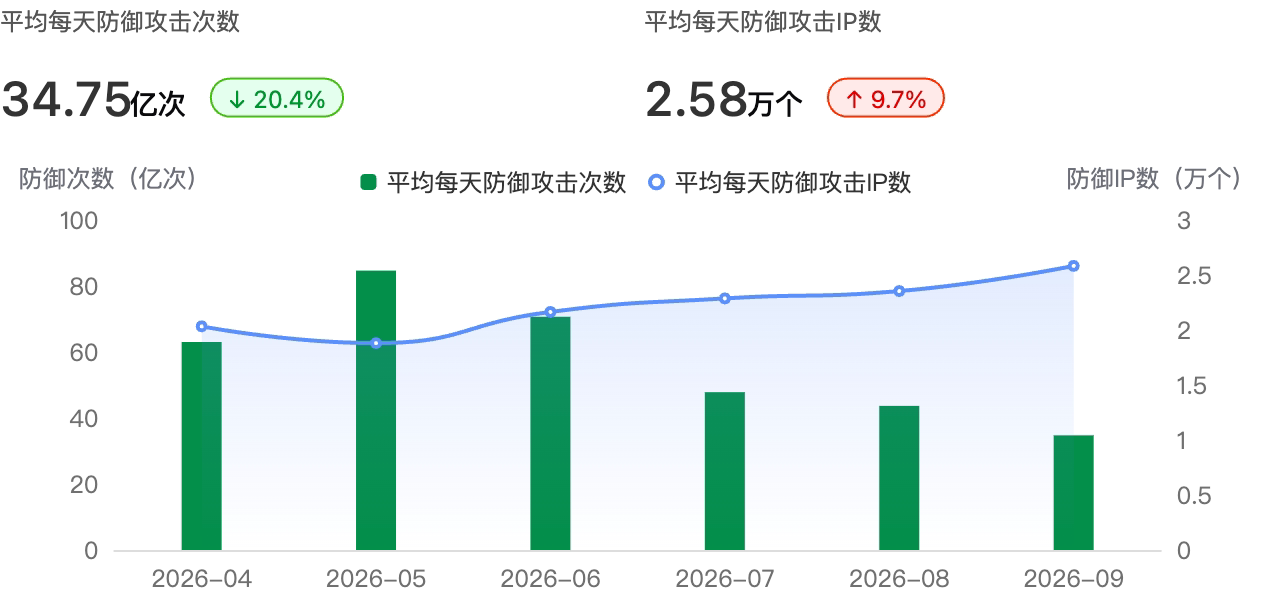
2026 年 9 月,云平台平均每天为用户防御 34.75 亿次攻击,环比上月下降 20.4%,防御攻击 IP 数 2.58 万个,环比上月上涨 9.7%。
DDoS 攻击拦截情况
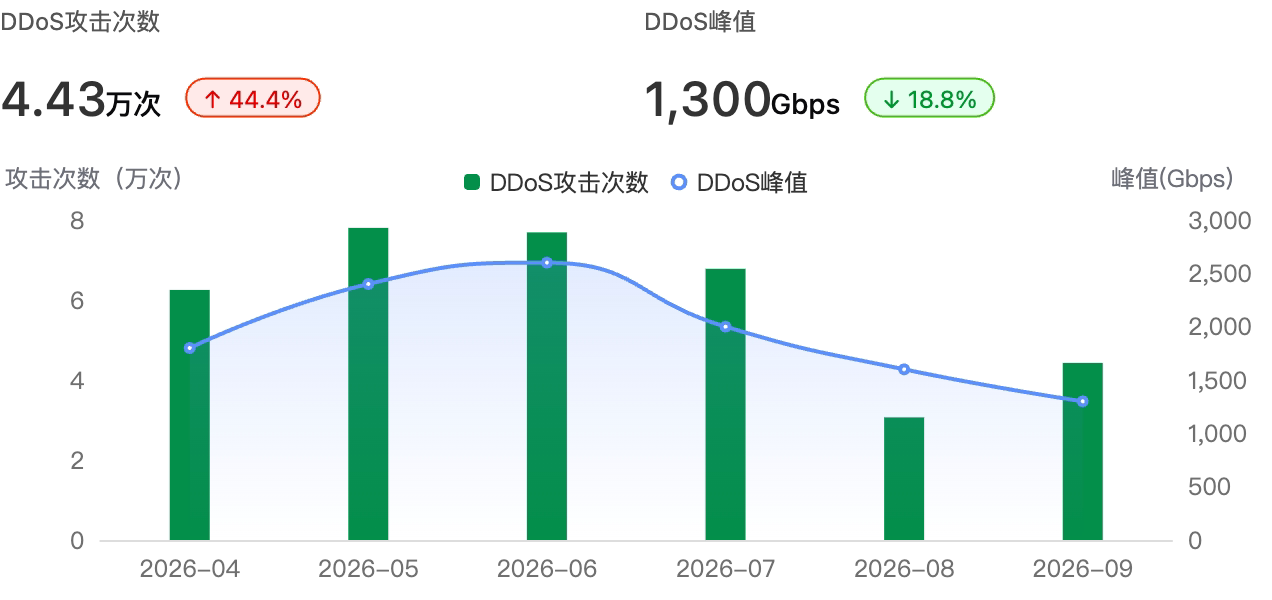
2026 年 9 月,云平台共监测并拦截 DDoS 攻击 4.43 万次,环比上个月上涨 44.4%,DDoS 峰值达到 1300 Gbps,环比上月下降 18.8%。
无需代码基础,对话即可处理安全问题
安全智能助手帮你轻松应对常见安全问题:
处理服务器入侵
缓解 DDoS 攻击
全面安全体检
解答各类安全疑问
全程跟进处理进展,持续为您护航 前往使用>>>
* 本报告基于阿里云安全团队监测数据,安全建议仅供客户参考,不构成安全承诺