
安全态势报告-2026年8月
一、近期风险趋势
攻击趋势:Next.js 应用遭持续批量攻击
2026 年 8 月,云上持续监测到针对公网 Next.js 应用的批量攻击。攻击者利用 2025 年 12 月公开的 React2Shell 漏洞(CVE-2025-55182),在 next-server 或 Node.js 进程中执行命令,随后下载挖矿程序、DDoS 木马等载荷,部分样本还伴随凭据读取和持久化行为。该漏洞无需身份认证、利用门槛较低,加之公网仍存在未升级实例,成熟攻击脚本被持续复用,相关攻击呈现自动化扫描、批量利用和载荷复用特征,近期仍保持活跃。
影响版本:使用 App Router 和 React Server Components 的 Next.js 15.x、16.x,以及 14.3.0-canary.77 及之后的 14.x Canary
安全版本:15.0.5、15.1.9、15.2.6、15.3.6、15.4.8、15.5.7、16.0.7 及对应分支更高修复版本
如果您正在使用上述受影响版本的 Next.js,请尽快按照以下方式进行自查和处置:
升级相关依赖(推荐):将 Next.js、React 和 React DOM 升级至官方当前推荐的最新修复版本;
收敛公网暴露:非必要不对公网开放 Next.js 服务;必须公网提供服务时,通过安全组、WAF 或反向代理限制访问来源,并及时升级安全版本。
攻击趋势:攻击者利用 Gitea RCE 批量投递挖矿程序
Gitea 是常用的开源代码托管平台。2026 年 8 月,云上监测到攻击者利用其 diffpatch 远程代码执行漏洞(CVE-2026-60004)攻击公网实例:攻击者在满足仓库写权限等条件后,可借助补丁处理缺陷在临时 Git 仓库中植入恶意执行文件,并在后续仓库操作中触发系统命令,进一步下载挖矿程序或木马;部分攻击还会通过 cron 或 systemd 持续运行。
影响范围
影响版本:Gitea 1.17 至 1.27.1 之前版本
安全版本:Gitea 1.27.1 及以上版本
安全建议
升级至安全版本(推荐):尽快升级至 Gitea 1.27.1 及以上版本。
收敛公网暴露面:仅向可信来源开放 Gitea 服务和管理入口;没有业务需要时关闭用户自行注册功能,并严格控制仓库写权限。
针对存在安全隐患的用户,阿里云已推送相关告警。如您收到告警,请立即按引导进行处置。如有问题,可提交安全工单咨询。
高危漏洞:Nacos 未授权任意管理员注册漏洞
Nacos 是广泛使用的开源微服务配置管理与注册中心。2026 年 8 月 27 日被披露存在未授权任意管理员注册漏洞(QVD-2026-59388,CVSS 9.8):攻击者无需任何凭证即可调用管理接口创建管理员账户,完全接管 Nacos 服务端,窃取所有微服务配置(数据库连接串、API 密钥等),或创建后门账户实现持久化并向内网横向移动。PoC 已公开、利用门槛极低,风险严重。
影响版本:3.0.0 ~ 3.2.3
安全版本:≥ 3.2.4
如果您正在使用上述受影响版本的 Nacos,请尽快按照以下方式进行自查和处置:
升级至安全版本(推荐):升级至 3.2.4 及以上版本,前往下载。
短期缓解:如暂时无法升级,请开启鉴权,设置
nacos.core.auth.enabled=true并配置自定义 token 密钥;同时将 8848/9848 端口限制在可信网段,禁止公网暴露。
二、平台攻防数据
云平台默认防御水位
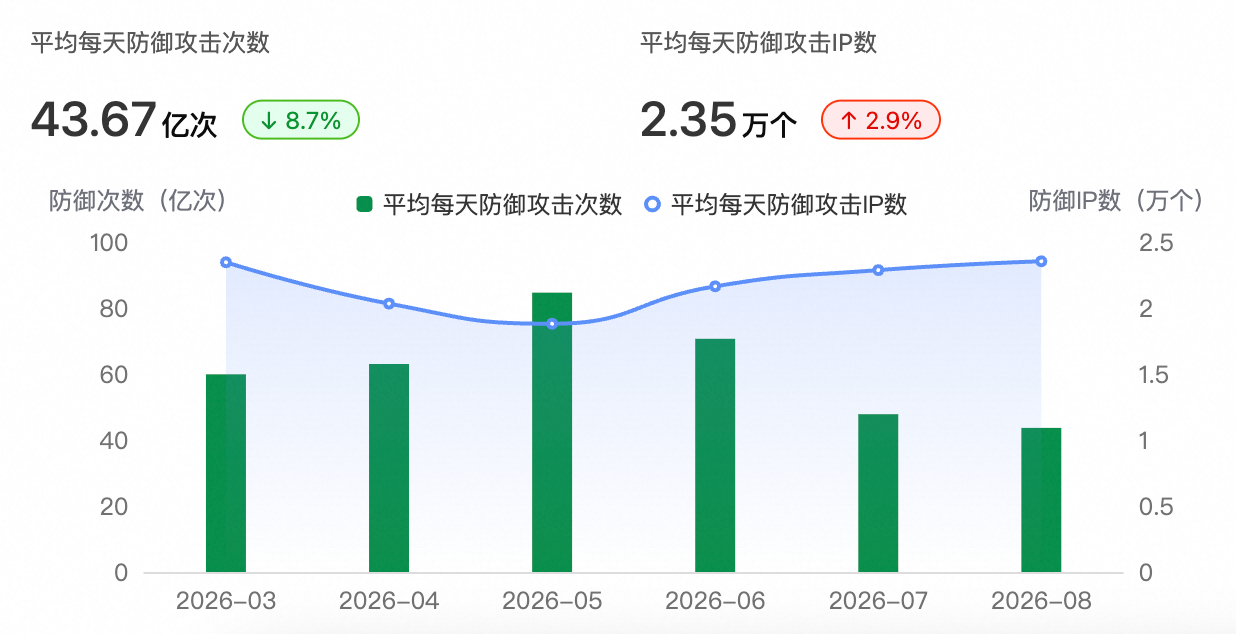
2026 年 8 月,云平台平均每天为用户防御 43.67 亿次攻击,环比上月下降 8.7%,防御攻击 IP 数 2.35 万个,环比上月上涨 2.9%。
DDoS 攻击拦截情况
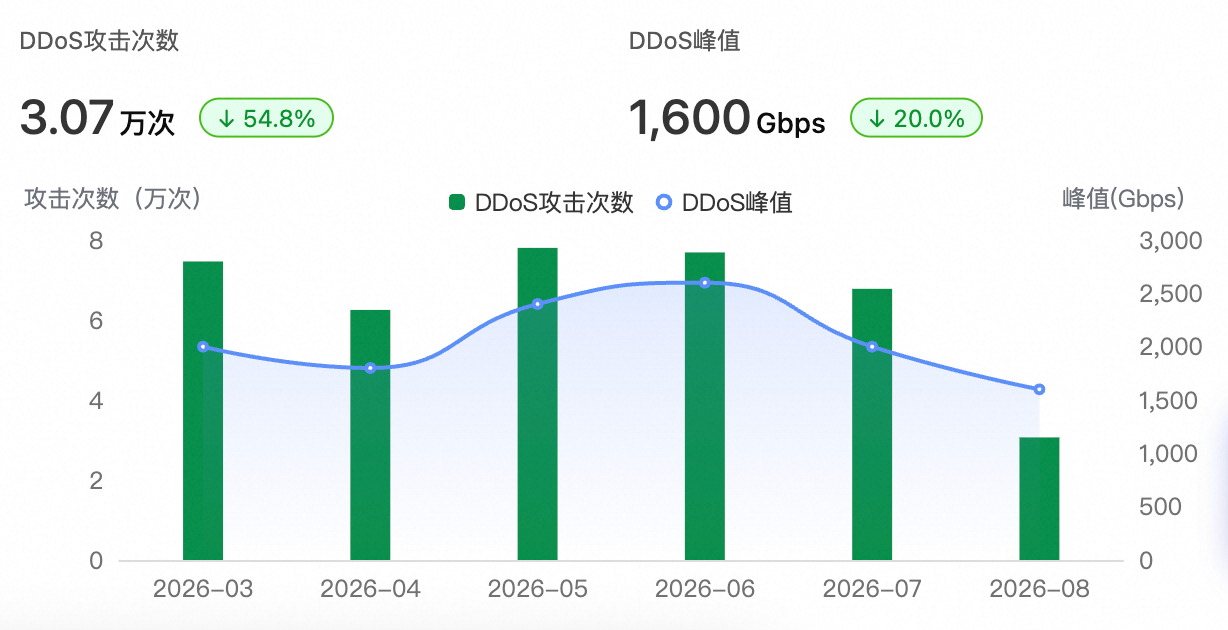
2026 年 8 月,云平台共监测并拦截 DDoS 攻击 3.07 万次,环比上个月下降 54.8%,DDoS 峰值达到 1600 Gbps,环比上月下降 20%。
无需代码基础,对话即可处理安全问题
安全智能助手帮你轻松应对常见安全问题:
处理服务器入侵
缓解 DDoS 攻击
全面安全体检
解答各类安全疑问
全程跟进处理进展,持续为您护航 前往使用>>>
* 本报告基于阿里云安全团队监测数据,安全建议仅供客户参考,不构成安全承诺