
沙箱实例的网络访问控制分入站和出站两个方向,可按业务场景选择公网、私网、VPC、固定 IP 与 L7 管控能力。
功能介绍
网络访问控制按请求方向分为两类:
入站访问:外部客户端访问沙箱内运行的服务,支持公网访问(含默认公网和自定义公网域名)和私网访问。
出站访问:沙箱内程序访问外部服务或内网资源,支持固定 IP 出网、VPC(Virtual Private Cloud,专有网络)访问、L7(应用层)网络访问控制和 L7 凭证替换。
各能力的适用场景和配置入口如下。
访问方向 | 能力 | 适用场景 | 配置入口 |
入站 | 公网访问 | Agent 对外暴露预览(Web UI、API、Demo)、浏览器访问或远程调试、Webhook 回调进入沙箱、多端临时联调。 | |
入站 | 自定义公网域名 | 生产环境需要通过固定域名对外访问沙箱服务,或使用自有 HTTPS 证书访问沙箱内 Web 服务。 | |
入站 | 私网访问 | 企业内网或办公网访问、要求沙箱不暴露公网的合规场景、内部集成开发环境(IDE)或平台仅通过专线或内网域名访问沙箱。 | |
出站 | 固定 IP 出网 | 目标站点或 API 要求配置源 IP 白名单,或第三方服务只认可固定的出口地址。 | |
出站 | VPC 访问 | 直接访问 VPC 内的云数据库 RDS、云数据库 Redis 版、云消息队列 Kafka 版、文件存储 NAS 等私网资源和内网 API,或打通混合云网络。 | |
出站 | L7 网络访问控制 | 仅允许访问白名单域名或 API、防止数据外泄、为生产环境执行代码的沙箱建立安全基线、按任务动态收紧出网范围。 | |
出站 | L7 凭证替换 | 真实凭证无需以环境变量、文件或代码形式进入沙箱实例。 |
工作原理
入站访问

入站访问有默认公网、自定义公网域名和私网三种接入方式。以华北2(北京)为例,各接入方式的控制面与数据面地址如下。
接入方式 | 控制面地址 | 数据面地址 | 说明 |
默认公网 |
|
| 直接通过互联网访问沙箱内服务。 |
自定义公网域名 |
|
| 需配置 CNAME 记录和覆盖 |
私网 |
|
| 需先创建私网连接(PrivateLink)终端节点,控制面与数据面均使用带 |
入站请求到达沙箱实例后,可访问两类入口:控制接口 envd(沙箱内的控制面服务),承载 SDK 的 commands、files 等操作;用户服务端口,通过 HTTPS 或 WebSocket 提供沙箱内运行的服务。两类入口的鉴权相互独立:
用户服务:默认公开访问。设置
allowPublicTraffic=false后,访问公网地址的请求必须携带trafficAccessToken,请求头为e2b-traffic-access-token。该令牌在create、connect、resume沙箱时返回,getInfo、list不返回,建议随 sandboxId 一并保存。控制接口:设置
secure=true后,SDK 访问envd需携带envdAccessToken,请求头X-Access-Token由 SDK 自动携带。该令牌在创建沙箱及获取沙箱详情时返回,由 SDK 自动写入请求头,无需业务侧获取与传递。
设置allowPublicTraffic=false时必须同时设置secure=true,否则 SDK 对控制接口的公网访问也会被拦截,commands、files等操作返回403。
出站访问
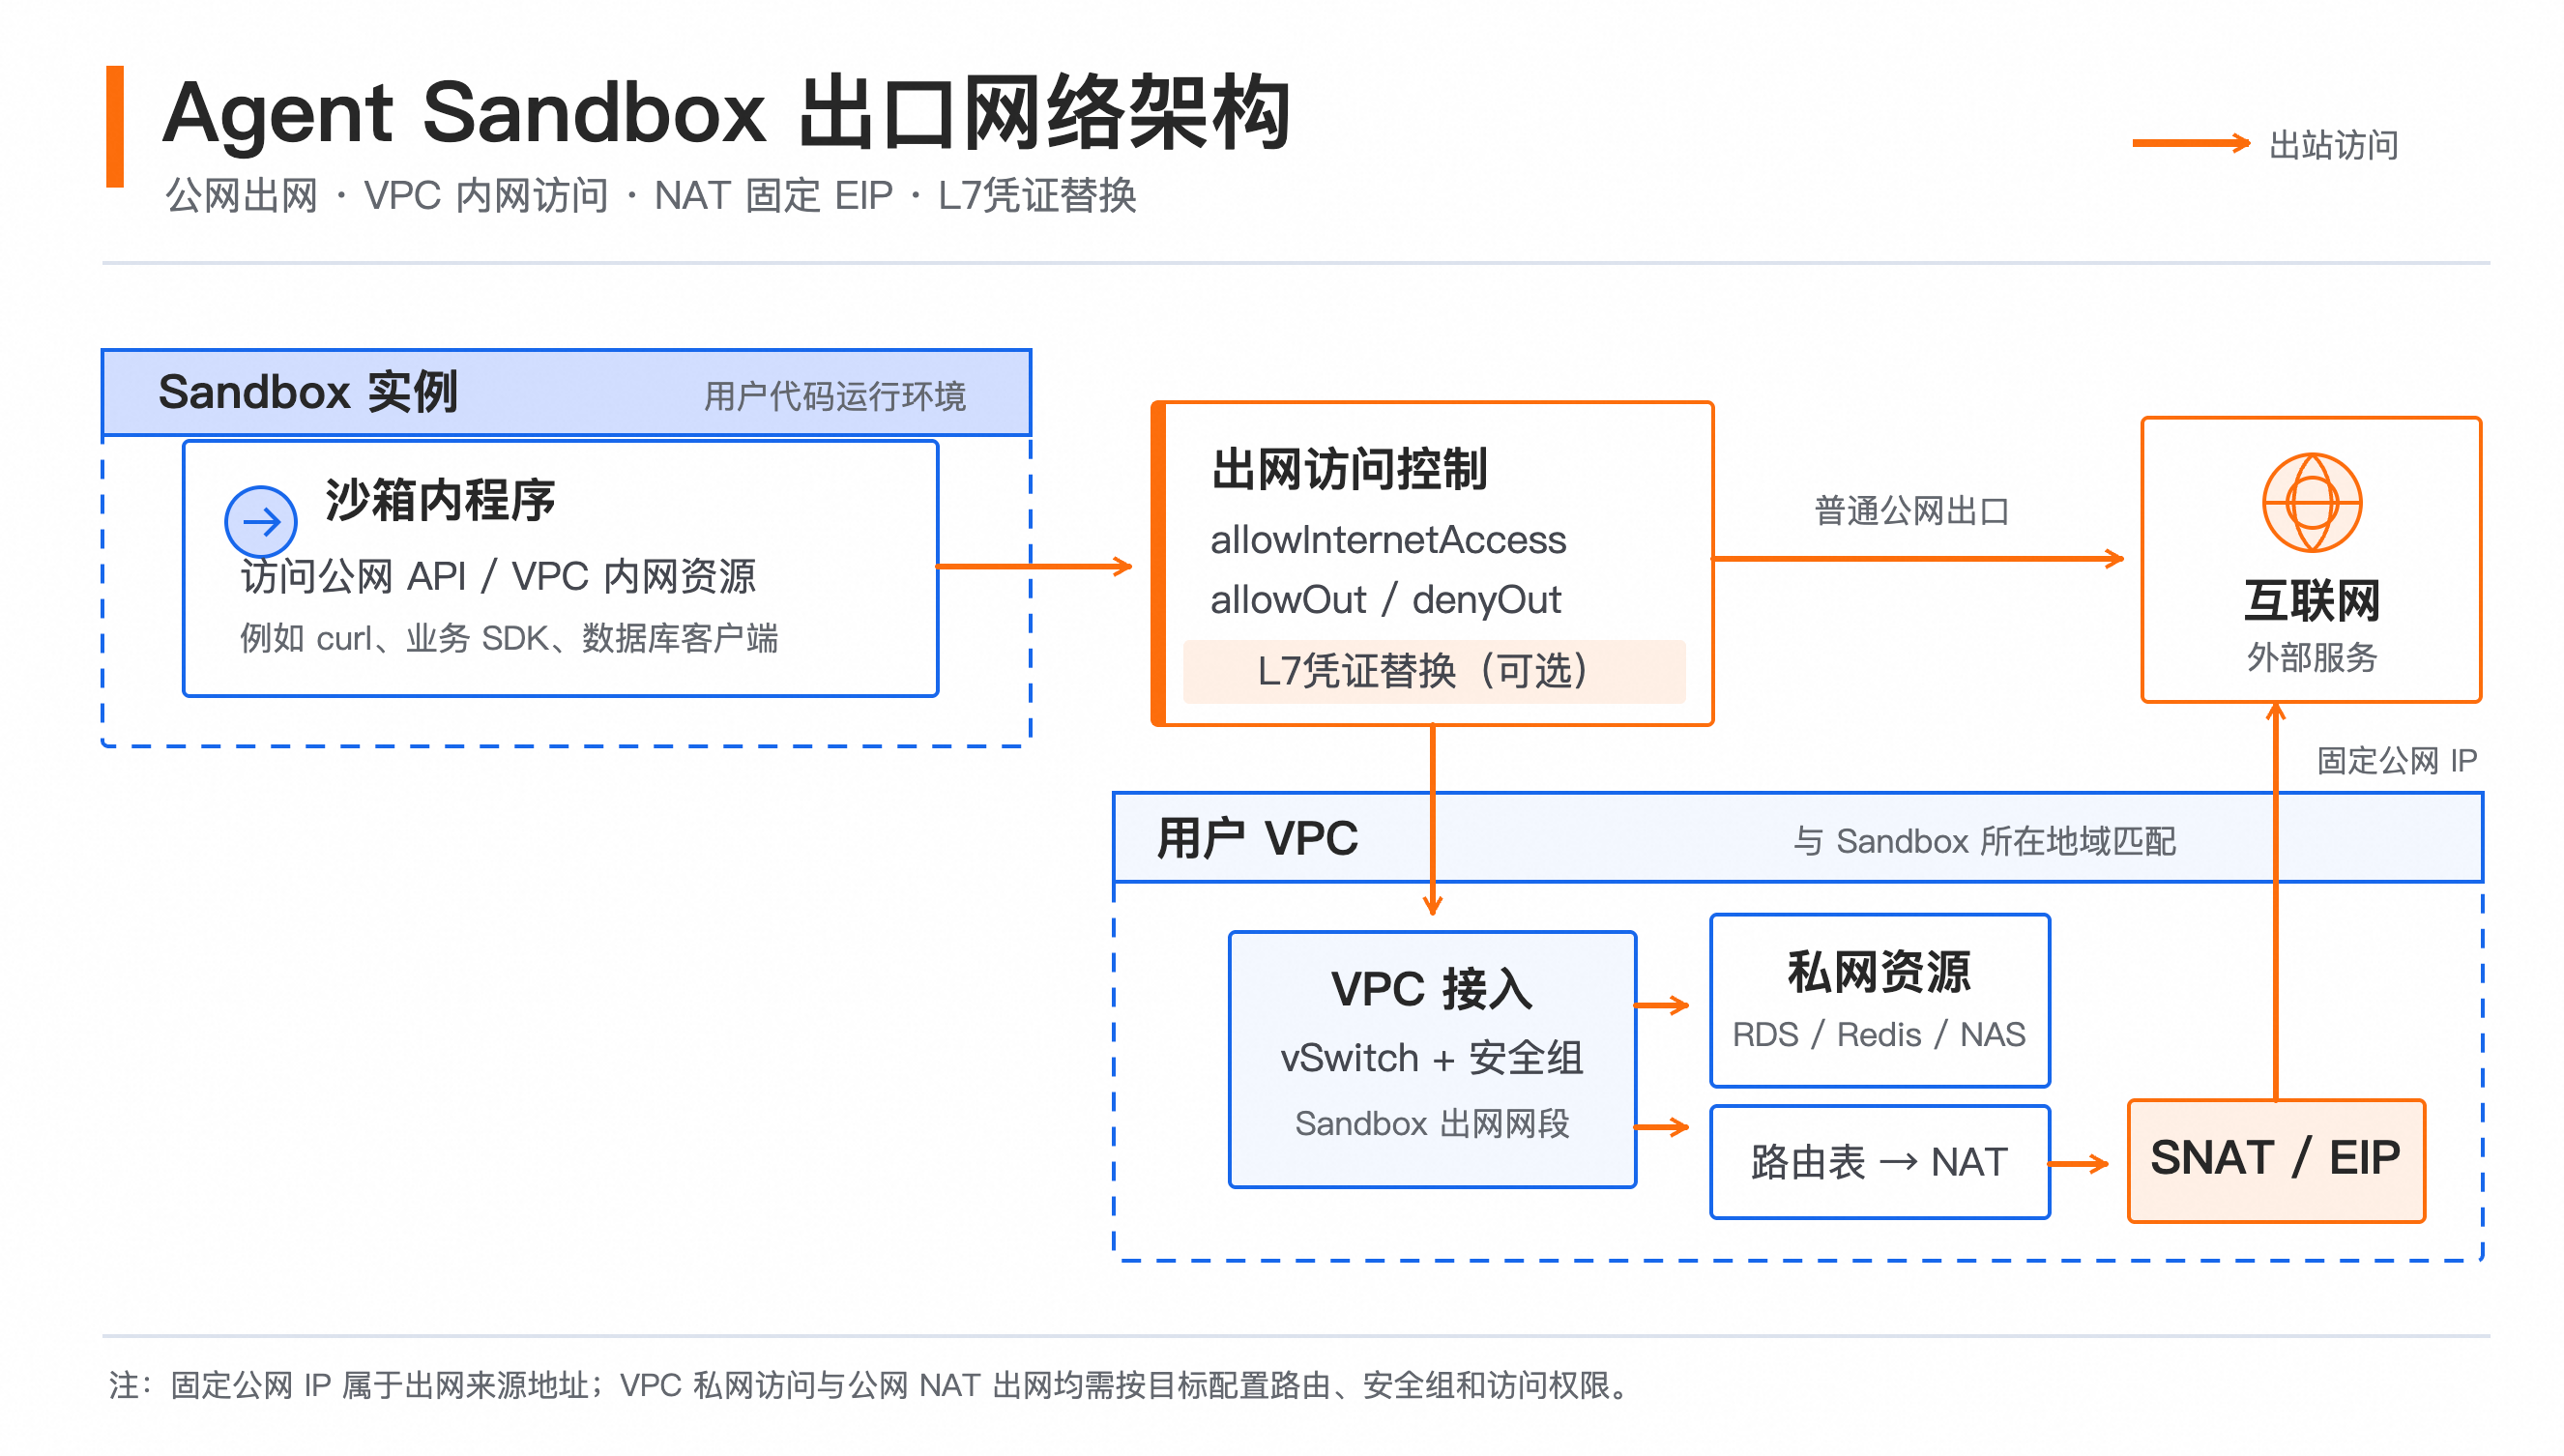
沙箱内程序(如 curl、业务 SDK、数据库客户端)发起的出站请求,先经过出网访问控制(即功能介绍中的 L7 网络访问控制能力,由 allowInternetAccess、allowOut 和 denyOut 共同决定),再按目标选择出口链路:
普通公网出口:直接访问互联网上的外部服务。
VPC 内网出口:经 VPC 接入(vSwitch 和安全组)访问同一 VPC 内的云数据库 RDS、云数据库 Redis 版、云消息队列 Kafka 版、文件存储 NAS 等私网资源和内网 API。VPC 需与沙箱实例所在地域匹配。
固定 IP 出网(NAT):VPC 路由表指向公网 NAT 网关,经 SNAT 转换后由网关绑定的弹性公网 IP(EIP)出网,对外呈现固定公网 IP。
L7 凭证替换在出网访问控制环节生效:通过指定 network.rules,平台可以为请求添加或覆盖请求头,也可以替换请求头值中的凭证占位符。
固定公网 IP 是沙箱出网请求的来源地址。VPC 内网访问与公网 NAT 出网均需按访问目标配置路由、安全组和访问权限。
使用说明
网络配置在创建沙箱实例时传入,部分参数支持运行时更新:
allowInternetAccess、allowOut、denyOut和network.rules可通过updateNetwork整体替换,新配置不与原规则合并。allowPublicTraffic仅创建时可设置,创建后不可修改。