
Agent-Serving(应用服务)网络方案
1 场景描述
Agent-Serving 场景面向 AI-Agent 应用的规模化部署与服务,典型形态包括 AI 桌面助手(OpenClaw 类)、企业内部 AI 助手等。与强化学习训练场景不同,服务态 Agent 直接面向终端用户或企业员工,流量模型是"双向主动通信":既接收来自 IM、Web 入口的请求,又主动出公网调用 Tools 与模型服务,还要访问企业内网(IDC、业务 VPC)拉取业务数据。
说明:本文涉及的 EPG、CEN-TR、SNAT、显式代理、Local ISP IP 等术语释义见文末术语速查表,建议初次接触 Agent 网络的读者先行阅读。
2 解决方案
2.1 客户需求
终端用户经 IM/Web 稳定接入 Agent 服务,七层与四层入口并存,支持基于域名、路径的精细路由。
Agent 实例主动访问海外 Tools 与模型服务,跨境质量可控、出口可调度、行为可审计。
Agent 实例访问企业内网(IDC、业务 VPC、分支办公室),且不暴露沙箱网段。
数万级 Agent 实例的私网地址供给,不与存量企业 IP 规划冲突。
Agent 环境与生产环境路由级隔离,爆炸半径可控;具备低成本回退能力。
2.2 方案架构
架构说明:Agent VPC 采用"主网段 + 附加网段"分层设计。主网段(172.16.0.0/20)内,入向网关(ALB、NLB)集中部署于 Ingress 交换机、出向网关(公网 NAT、私网 NAT)集中部署于 Egress 交换机,均多可用区部署;附加网段(10.0.0.0/8 内划分)部署 ACK/ACS 上的 Agent 实例(OpenClaw 等),附加网段仅本 VPC 有效、不对外发布路由,天然与企业存量 IP 规划解耦。海外 EPG 部署于 Egress VPC 的 Egress 交换机,同样多可用区部署。
入向流量:用户/IM/Web 请求经 ALB(七层,以 ACK Ingress 角色融合,支持基于域名/URL/Header 的路由)或 NLB(四层,以 ACK Service 角色融合,支持 TCP/UDP 长连接与端口映射)进入 Agent 实例。
出向流量分三条通道:
流量类型 | 路径 | 说明 |
Agent → 本地公网 / 海外非 HTTP | 附加网段 → 公网 NAT(EIP 池)→ 公网 | 默认路由 0.0.0.0/0 指向公网 NAT |
Agent → 海外 HTTP/HTTPS | 附加网段 → 私网 NAT(SNAT 为 NAT IP)→ CEN-TR → 海外 EPG → Local ISP EIP → 目标 | 显式代理(http_proxy/https_proxy 均填 1080)引流 |
Agent → 企业内网 | 附加网段 → 私网 NAT(SNAT 为 NAT IP)→ CEN-TR → 业务 VPC / VBR 专线 → IDC / IPsec-VPN → 分支 | 以主网段 NAT IP 身份进入企业网络,沙箱网段不暴露 |
企业内网/IDC → Agent 服务 | IDC/分支 → VBR 专线/IPsec-VPN → CEN-TR → ALB/NLB → Agent 实例 | 内网入向经入向网关进入 Ingress 交换机 |
显式代理分流原理:代理环境变量是应用层配置,只对读取它的程序生效——这些程序将 HTTP/HTTPS 请求发给 EPG 私网端点(HTTP CONNECT 隧道,代理只转发不解密);不读取代理变量的程序与非 HTTP 协议按网络层默认路由走公网 NAT。no_proxy 豁免名单(localhost、内网网段、100.100.100.200、aliyuncs.com 等)命中的目标直连。
回程与隔离闭环:代理与内网流量入 CEN 前先由私网 NAT 转换为 NAT IP 地址段(主网段内 NAT 专用交换机 172.16.15.240/28,规避"NAT IP 地址段不得与 VPC 网段重叠"的产品约束),回程沿已发布的主网段路由返回并命中"NAT IP 池网段 → 私网 NAT"完成反向转换;附加网段路由在 TR 入地域网关方向 deny,企业网络任何位置都不可见沙箱网段。
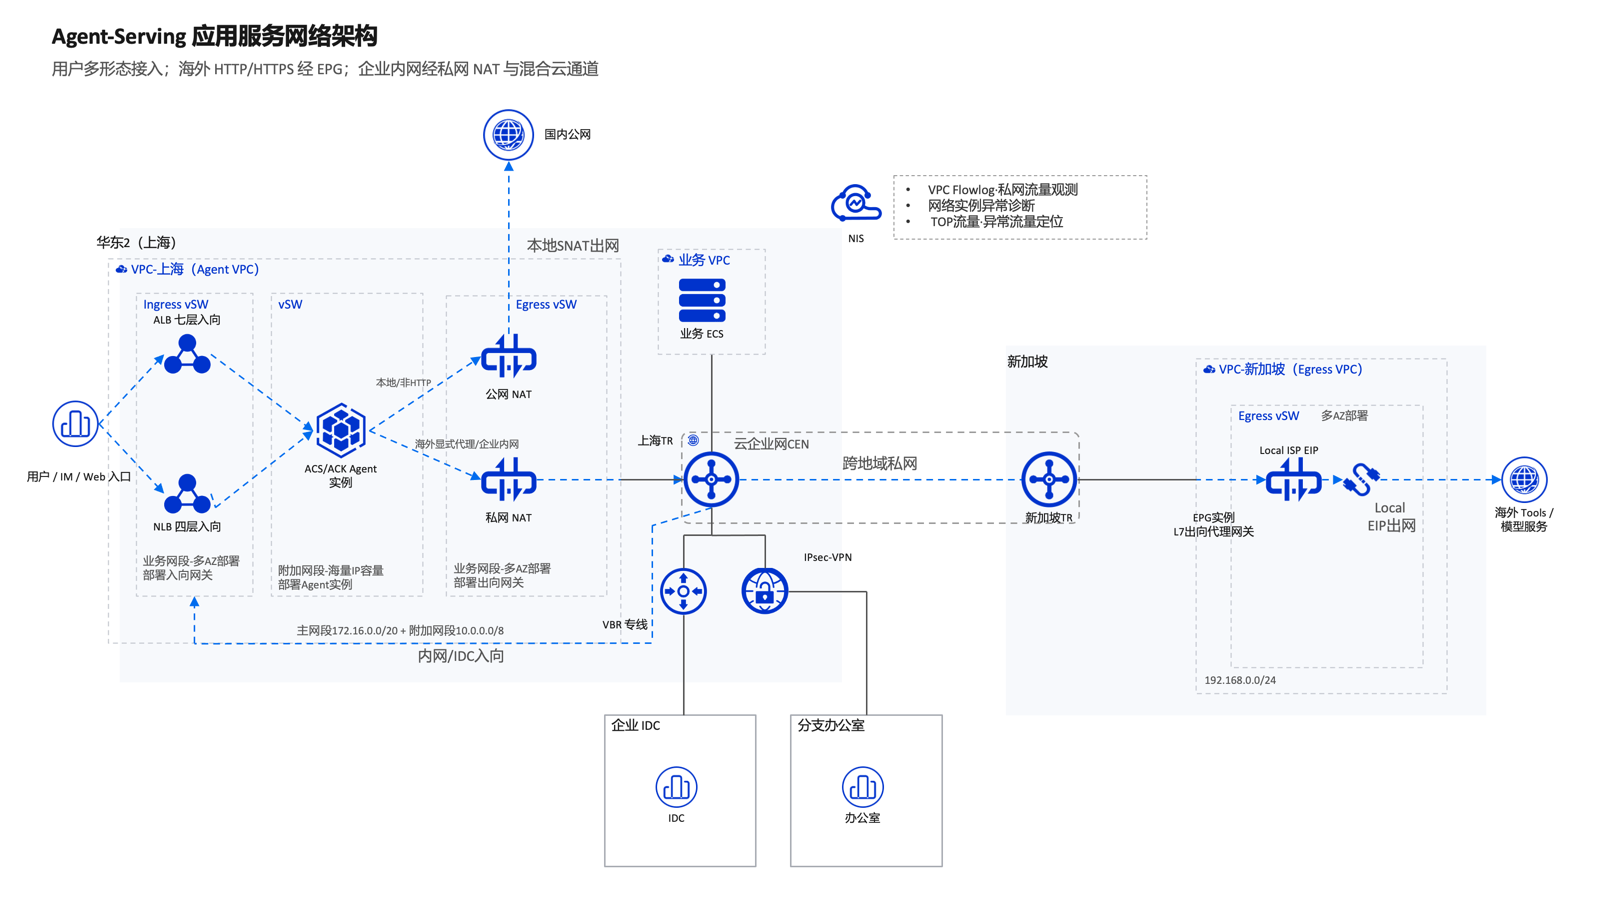
图例:实线为数据流方向;海外 HTTP/HTTPS 经显式代理走 EPG 通道,本地与非 HTTP 走公网 NAT,企业内网经私网 NAT 与混合云互联通道。
架构要点:
入向双入口:ALB 承载 HTTP/HTTPS 精细路由(域名/URL/Header),NLB 承载 TCP/UDP 长连接与端口映射;两者以 ACK Ingress/Service 角色与容器环境融合,声明式管理。
出向双通道:公网 NAT 承载本地与通用协议流量;EPG 专代海外 HTTP/HTTPS,提供连接复用、出口调度(Random/ConsistentHash)与三阶段规则引擎(PreDns/PreRequest/PostResponse)的七层管控。
内网统一出口:私网 NAT 将沙箱流量 SNAT 为主网段 NAT IP 后经 CEN-TR 送达业务 VPC、IDC(VBR 专线)与分支(IPsec-VPN),沙箱网段全程不暴露。
隔离闭环:附加网段路由在 TR 入地域网关方向 deny;Agent 侧使用独立 TR 路由表并 deny 生产网段,防止服务态 Agent 主动访问生产环境。
全链路可观测:Agent VPC 流日志与 TR 流日志接入 NIS 流量分析器,提供私网流量观测、TOP 流量分析、异常流量定位、网络实例异常诊断;结合 EPG 访问日志与私网 NAT 会话日志支撑出向审计与联合溯源。
高质量的跨地域与混合云互联:跨地域与混合云采用 CEN 云企业网,提供高质量的内网互访通道;专线与 VPN 统一接入 TR,路由集中管理。
备选方案对比与选型理由:
维度 | 全 NAT 出向 | 海外 ECS 自建代理 | 本方案(NAT + EPG 双通道) |
入向多协议 | 需另配 ALB/NLB | 需另配 ALB/NLB | ALB/NLB 原生融合 |
海外七层管控/审计 | 无 | 部分(依赖自建组件) | EPG 原生三阶段规则引擎 |
内网访问 | 需 VPC 对等/专线直连,沙箱网段暴露风险 | 同左 | 私网 NAT SNAT 后访问,沙箱网段不暴露 |
运维负担 | 低 | 高(代理集群自运维) | 低(全托管) |
回退难度 | — | 中 | 低(移除代理变量即回退 NAT) |
在"多协议入口、内网不暴露、海外可管控"三个约束下,本方案在管控能力、运维负担与可回退性之间取得平衡。
2.3 客户价值
接入体验:ALB/NLB 双入口覆盖七层精细路由与四层长连接,IM/Web 多形态终端统一接入。
出向可控:海外 HTTP/HTTPS 经 EPG 统一代理,域名级管控与访问审计;本地流量走 NAT,成本可控。
内网安全:Agent 访问 IDC/业务 VPC 全程以主网段 NAT IP 身份通信,沙箱网段路由级隔离,爆炸半径最小化。
地址解耦:附加网段仅本 VPC 有效、可跨 VPC 复用,不与存量企业 IP 规划冲突,支撑数万级实例。
混合云一体:CEN-TR 统一承载业务 VPC、IDC 专线与分支 VPN,路由策略集中管理。
可观测可回退:NIS 全链路流量可视;显式代理基于标准环境变量,移除即回退。
适用于 AI 桌面助手(OpenClaw 类)、企业内部 AI 助手、行业 Agent 服务等"规模化部署 + 双向主动通信"场景。
2.4 涉及产品与计费
产品 | 计费 | 备注 |
VPC / 附加网段 | VPC、交换机、附加网段免费(产品计费) | 一个 VPC 最多 5 个附加 IPv4 网段 |
ALB | 按量付费:实例费 + LCU 费(ALB计费概述) | 七层入向,ACK Ingress 融合 |
NLB | 按量付费:实例费 + LCU 费(NLB计费概述) | 四层入向,ACK Service 融合 |
公网 NAT 网关 | 按量付费:实例费 + 容量单位 CU 费(NAT 网关计费) | 本地默认出口,EIP 池化 |
私网 NAT(VPC NAT) | 按量付费:实例费(NAT 网关计费) | 内网访问与代理通道的 SNAT |
EIP / Local ISP EIP | 按使用流量或按固定带宽(计费概述) | Local ISP 线路需提前申请 |
CEN / TR | 跨地域连接:带宽包或按流量付费,CDT 结算(计费说明) | 混合云互联与跨境私网 |
高速通道 VBR | VBR 实例免费,收取出方向流量费(出方向流量费) | IDC 专线接入 |
VPN 网关 | IPsec-VPN 按实例规格与带宽计费(VPN网关产品计费) | 分支办公室接入 |
EPG | 按实例与出口能力计费,以控制台为准(暂无公开计费文档) | 海外 HTTP/HTTPS 出向代理 |
PrivateZone | 按域名 zone 数与解析请求量计费(产品计费) | EPG 私网域名解析 |
NIS | 流量分析器按处理费 + 存储费计费,含免费额度(计费说明) | 流量分析与异常诊断 |
成本结构提示:增量成本集中在 CEN 跨地域带宽(跨境部分)、Local ISP EIP、EPG 与专线出方向流量;入向 ALB/NLB 与本地 NAT 为常规服务态成本。带宽包适合流量平稳场景,按流量付费适合波动场景,建议 PoC 阶段用真实流量校准盈亏平衡点(金额以阿里云价格计算器与控制台实时计价为准)。
3 注意事项
3.1 显式代理(环境变量)配置规范
代理端口:http_proxy 与 https_proxy 统一填写 http://EPG私网域名:1080。标准 HTTP 代理用一个明文端口同时处理 HTTP 与 HTTPS 目标(HTTPS 走 CONNECT 隧道);EPG 的 443 监听仅用于 TLS 客户端接入的零信任场景,普通接入填 443 会报 Proxy CONNECT aborted。
no_proxy 完整性:必须包含 localhost、内网网段(10.0.0.0/8、172.16.0.0/12、192.168.0.0/16、100.64.0.0/10)、元数据地址 100.100.100.200 与 aliyuncs.com,否则元数据或内网请求可能误走代理。
不要豁免 aliyun.com:www.aliyun.com 是公网官网域名,加入 no_proxy 后绕过代理直连可能超时;不同客户端对星号前缀与 CIDR 的解析行为不一致,统一写裸域名后缀(如 aliyuncs.com)最稳妥。
大小写双写:同时设置小写与大写形式的代理变量,覆盖不同 SDK 读取习惯。
工具链差异:部分工具仅支持域名后缀、不支持 CIDR,上线前用实际工具链验证 no_proxy 行为。
3.2 路由与隔离
三张路由表闭环:Agent 自定义路由表(Egress VPC 网段 → 私网 NAT、企业内网网段 → 私网 NAT、默认 → 公网 NAT)、Agent VPC 系统路由表(NAT IP 池网段 → 私网 NAT 的回程路由、确认企业内网与 Egress 网段经 CEN 传播可达)、企业侧路由表(确认主网段回程路由已学习),三者缺一即出现黑洞。TR 路由策略(企业版)必须关联到具体 TR 路由表才生效;若为反向隔离新建了独立 TR 路由表,需将 deny 策略重新关联至该路由表并复验。
路由策略:TR 入地域网关方向 deny 附加网段前缀;deny 前缀必须与实际规划的附加网段一致;请勿将 Agent 默认路由指向 TR,避免本地流量绕行跨境链路。
网段规划防冲突:附加网段、IDC 网段、业务 VPC 网段、Egress VPC 网段四者互不重叠;IDC 网段如与附加网段(10.0.0.0/8)冲突,需在企业侧做地址映射或调整附加网段规划。
SNAT 优先级:若 ECS 已绑定 EIP,其出口优先级高于 SNAT,SNAT 不生效。
3.3 高可用与容灾
组件级:公网/私网 NAT 选择跨可用区容灾;ALB/NLB 产品原生多可用区多活;EPG 与 Egress VPC 交换机跨不少于 2 个可用区部署;CEN-TR 产品原生多可用区冗余。各产品 SLA 以其官方服务等级协议文档为准。
地域级:海外出口为单地域时,地域或跨境链路故障将导致海外 HTTP 出口整体失效(本地 NAT 流量不受影响)。高可用要求高的场景建议规划第二出口地域与备用跨地域连接,通过 PrivateZone 代理域名切换实现故障切换;切换 SOP 应包含触发条件、切换步骤(预降 TTL、变更解析、验证)、以及存量 CONNECT 长连接需等待自然断开或重启工作负载加速收敛的说明。RTO 目标建议分钟级,以演练实测校准。
专线/VPN 冗余:IDC 互联建议专线为主、VPN 为备;分支 VPN 采用双隧道主备。
3.4 安全与合规
代理的强制性边界:显式代理是应用层自愿机制,不受信任代码可忽略变量直接经 NAT 出海。需要强制管控时,建议采用云防火墙出向连接管控(域名级)作为补偿控制,且出向白名单必须同时覆盖本地出口所需的国内公网目标(或将管控范围限定为海外方向),避免误伤经公网 NAT 的本地流量;若部署了出向强制封禁规则,回退前必须先放行海外流量经 NAT 出网,否则回退后海外流量全断(见 5 回退方案)。
审计溯源:SNAT 后 EPG 与内网访问日志中的源地址为 NAT IP(多实例复用),需开启私网 NAT 会话日志并投递日志服务,且两侧日志均需包含源 IP 加源端口(五元组)与时间戳,通过 EPG 日志五元组到 NAT 转换记录再到 Agent 实例的链路联合溯源;建议日志保留期不少于 30 天。
跨境合规:跨境传输的数据(prompt、模型输出、代码等)需按数据出境合规要求评估——由数据 Owner 会同法务/安全团队明确适用口径(数据出境安全评估、标准合同等),并在 PoC 启动前形成评估结论;创建跨境连接时的控制台合规确认是平台程序性动作,不替代企业自身的数据出境法定义务。
入向安全:ALB 可服务化接入 WAF 与 DDoS 防护;企业员工接入建议结合统一身份认证。
TLS 能力按需:EPG 的 TLS 拦截(代理与目标之间解密,需自有 CA 证书)与 TLS 客户端接入(Agent 与 EPG 之间加密)相互独立、可分别开关;普通显式代理场景无需开启。
4 实施步骤
4.1 实施准备
环境预检清单
前置产品已开通:VPC、ALB、NLB、NAT 网关、CEN、EIP、高速通道、VPN 网关、PrivateZone、NIS、EPG(含目标地域可用性确认);Local ISP IP 能力已申请。
配额确认:NAT 绑定 EIP 数(默认 20/实例)、EIP 持有数、VPC 附加网段数(5 个)、私网 NAT 的 NAT IP 数(默认 15/实例)、SNAT 条目数(默认 40/实例)、CEN 跨境带宽(按流量付费模式中国内地与境外之间默认 100 Mbps,可申请提升)。
网络规划完成:Agent VPC 主网段/附加网段/NAT 专用交换机、业务 VPC、IDC、Egress VPC 网段互不重叠;可用区已确定。
已确认 EPG 私网接入形态(Egress VPC 内直连 VIP;若为 PrivateLink 终端节点形态,则无需私网 NAT 与跨境路由,创建终端节点后将代理变量指向终端节点 VIP)。
集群凭据:kubectl / kubeconfig(用于注入 ConfigMap 与进入 Pod 验证)。
安全组放行:Agent 交换机出向允许 TCP 1080 至 EPG 私网 VIP 与企业内网网段。
容量评估
Agent 实例并发连接数 → NAT IP 数量(SNAT 端口容量约等于 NAT IP 数乘单 IP 可用端口)与 EIP 池规模。
EPG 实例规格(并发连接/新建连接/吞吐)按峰值并发海外调用乘 1.5 校核。
入向 ALB/NLB 按峰值并发会话与新建速率校核 LCU。
跨境与专线带宽按峰值流量乘 1.5 预留。
4.2 快速部署路径(PoC/验证)
适合快速验证场景。2~3 天完成入向接入、双通道出向与内网访问的连通性验证。注意:Local ISP IP 能力与 CEN 跨境带宽提升如需申请,存在数天到 1 周前置周期,请提前启动。
步骤 1:创建 Agent VPC 与网段
创建 VPC(主网段 172.16.0.0/20),添加附加网段(PoC 用 10.0.0.0/16);创建业务交换机(不少于 2 个可用区)、沙箱交换机与 NAT 专用交换机(172.16.15.240/28);创建自定义路由表并绑定沙箱交换机。
步骤 2:创建入向网关
创建 ALB(七层)与 NLB(四层),后端服务器组指向沙箱交换机内的 Agent 服务端口;如使用 ACK/ACS,通过 ALB Ingress 与 NLB Service 声明式暴露服务。
步骤 3:创建出向网关
公网 NAT 绑定 1~2 个 EIP,为沙箱交换机配置 SNAT;私网 NAT 部署在 NAT 专用交换机上,创建 NAT IP 与 SNAT 条目(源为沙箱交换机)。
步骤 4:创建海外 Egress VPC 与 EPG
新加坡创建 Egress VPC(192.168.0.0/24)与 EPG 实例(监听 HTTP:1080),出口池绑定 1 个 Local ISP EIP,记录 EPG 私网接入域名/VIP;PrivateZone 将 EPG 私网域名解析到 EPG 私网 VIP 并关联 Agent VPC。
步骤 5:创建 CEN 与混合云互联
创建 CEN 与各地域企业版 TR;接入 Agent VPC、业务 VPC、Egress VPC;创建跨地域连接(Agent 地域到海外);IDC 侧创建 VBR 并接入 TR,分支侧创建 IPsec-VPN 连接并接入 TR;配置 TR 路由策略:入地域网关方向 deny 附加网段前缀。
步骤 6:配置三张路由表
Agent 自定义路由表:Egress VPC 网段 → 私网 NAT、企业内网网段(业务 VPC/IDC/分支)→ 私网 NAT、0.0.0.0/0 → 公网 NAT;Agent 系统路由表:NAT IP 池网段 → 私网 NAT,确认企业内网与 Egress 网段路由经 CEN 传播可达;企业侧路由表确认主网段回程路由已学习。
步骤 7:注入代理变量并验证
通过 使用配置项ConfigMap注入代理环境变量(代理变量内容参考 3.1 显式代理(环境变量)配置规范),执行 4.4 验证检查清单。
PoC 验收门槛(示例,按业务实际调整):入向 ALB/NLB 接入成功率不低于 99%;海外 Tools 调用成功率不低于 99% 且较现状基线有明确提升;EPG 503 率低于 0.5%;内网访问(IDC/业务 VPC)连通且企业侧日志源地址为主网段 NAT IP;连续观测窗口(建议不少于 7 天)内目标平台无封禁。
4.3 进阶部署路径(生产环境)
适合生产环境。在快速部署基础上追加高可用、安全加固、性能优化等生产级配置。预计 4~6 天。
阶段一:基础网络与入向配置
按 4.1 规划完成生产规模资源:附加网段按 1.5 倍峰值扩容;ALB/NLB 按峰值 LCU 扩容并配置健康检查与跨可用区容灾;公网 NAT 的 EIP Pool 扩容(建议不少于 4 个并加入共享带宽);私网 NAT 的 NAT IP 池按并发扩容;EPG 出口池扩容。
阶段二:混合云与跨地域配置
跨地域连接切换为带宽包或按流量付费(按需选择金/铂金链路);专线主备与 VPN 双隧道配置;TR 路由策略复核(deny 附加网段、反向隔离独立路由表 deny 生产网段)。
阶段三:安全与访问控制
云防火墙出向域名管控(可选,注意与回退联动);ALB 服务化接入 WAF 与 DDoS 防护;私网 NAT 会话日志与 EPG 访问日志投递日志服务;安全组出向最小化复核。
阶段四:性能优化与监控
NIS 流量分析器接入 Agent VPC 流日志与 TR 流日志,开启私网流量观测、TOP 流量分析、异常流量定位、网络实例异常诊断;容量告警(NAT SNAT 连接数不低于规格上限 70%、EIP 带宽持续不低于 80%、CEN 带宽不低于 70%、EPG 503 大于 0 持续 1 分钟、PrivateZone 解析失败);共享带宽与带宽包成本优化。
4.4 验证与故障排查
验证检查清单
入向验证:经 ALB 访问 Agent 服务 HTTP 接口返回 200;经 NLB 访问 TCP 服务端口连通;ALB 基于域名/路径的路由规则生效。
连通性验证:国内阿里云服务可达(curl --noproxy "aliyuncs.com" 返回 200/403 均为网络可达);海外 HTTPS 经代理(curl -v 输出可见 Establish HTTP proxy tunnel);EPG 端点连通(nc -zv EPG私网域名 1080)与域名解析(nslookup 返回 EPG 私网 VIP)。
分流验证:本地 NAT 出口——curl --noproxy "*" -sS https://api.ip.sb/ip 返回本地 NAT EIP;EPG 出口——不经 --noproxy 执行同命令,返回 IP 应属于 EPG 出口池 Local ISP EIP 且与本地 NAT EIP 不同;Random 策略下多次请求返回不同 EPG 出口 IP(ConsistentHash 策略下同源固定为正常)。
内网验证:Agent 实例访问业务 VPC 服务与 IDC 服务连通;企业侧抓包或日志确认源地址为主网段 NAT IP,且不可见附加网段地址。
隔离验证:同一 CEN 内生产 VPC ping Agent 附加网段不可达(以生产侧 TR 路由表无附加网段条目为主判据);Agent Pod traceroute 生产网段不可达。
管控验证:EPG PreRequest Deny 测试规则生效后目标域名被拦截。
可观测验证:NIS 流量分析器接入后正常出数,四项观测能力可用;EPG 访问日志与私网 NAT 会话日志可查询并支撑溯源。
回退验证:移除代理变量重新部署后,海外 HTTP 流量回落本地 NAT 直接出公网,业务不中断。
常见问题与排查
症状 | 可能原因 | 排查步骤 |
海外访问返回 503 | EPG 出口地址池为空或 EIP 被云防火墙 Deny | 检查 EPG 出口池 EIP 状态与云防火墙策略 |
报 |
| 改为 1080 |
海外访问仍走 NAT | 代理变量未生效或 no_proxy 误配 |
|
国内服务误走代理 | no_proxy 缺少对应项 | 补充 |
代理流量回程不通 | 系统路由表缺"NAT IP 地址段 → 私网 NAT"或 Egress VPC 缺主网段回程路由 | 按部署指导 3.1 步骤 9 核对三张路由表 |
专线/VPN 不通 | VBR/VPN 未接入 TR 或路由未传播 | 用 NIS 路径分析诊断源目连通性 |
EPG 域名解析失败 | PrivateZone 未关联沙箱 VPC | 检查 Zone 与 VPC 关联及 A 记录值 |
入向访问失 | ALB/NLB 健康检查失败或安全组未放 | 检查后端服务器组健康状态与安全组入向 |
5 参考文档
什么是专有网络VPC(官方文档)
什么是应用型负载均衡ALB(官方文档)
什么是网络型负载均衡NLB(官方文档)
公网 NAT 网关(官方文档)
什么是云企业网(官方文档)
跨地域连接(官方文档)
计费概述(官方文档)
什么是高速通道(官方文档)
什么是VPN网关(官方文档)
流量分析器(商业版)(官方文档)
阿里云AI Agent网络白皮书(官方文档)
6 术语速查表
本章为补充章节,面向初次接触 Agent 网络的读者。
术语 | 说明 |
VPC(专有网络) | 在阿里云上创建的隔离私网环境,类似企业的内部局域网 |
主网段 / 附加网段 | VPC 的基础网段与额外追加的大段地址空间;附加网段仅本 VPC 有效,最多 5 个 |
交换机(vSwitch) | VPC 内划分子网的组件,一个交换机属于一个可用区 |
黑洞 | 流量因无匹配路由被丢弃,到不了目的地 |
ACK / ACS / Pod / ConfigMap / kubectl | 阿里云容器服务(Kubernetes 版/容器计算服务);Pod 是容器运行单元;ConfigMap 用于注入配置(如代理变量);kubectl 是集群命令行工具 |
TTL | DNS 记录缓存时间,调低可加快故障切换时的解析生效速度 |
ALB / NLB | 应用型负载均衡(七层,按域名/路径路由)/ 网络型负载均衡(四层,TCP/UDP 长连接) |
NAT 网关 | 让内网资源共用公网 IP 出网的地址转换网关,像公司前台用总机号码统一对外打电话 |
SNAT | 源地址转换:把请求的源私网 IP 替换为网关的出口 IP,回包再还原 |
私网 NAT(VPC NAT) | 只做私网到私网地址转换的 NAT,本方案用于沙箱网段到 NAT IP 池的 SNAT |
NAT IP 池(NAT 专用交换机网段) | 私网 NAT 的转换地址池;本方案为主网段内 NAT 专用交换机(172.16.15.240/28)的网段 |
EIP / Local ISP EIP | 弹性公网 IP;Local ISP 指海外当地运营商线路的 IP,更接近本地访问特征 |
CEN / TR | 云企业网与其转发路由器,相当于阿里云各地域之间的企业内网高速路 |
VBR | 边界路由器,IDC 专线接入云上的入口 |
EPG(出向代理网关) | 全托管出站代理服务,像设在海外门口的收发室:代收 Agent 的 HTTP/HTTPS 请求,统一出海并做出口调度与管控 |
显式代理 | 应用通过 http_proxy 等环境变量主动声明代理,类似给浏览器单独配置代理服务器——只影响读取该变量的程序 |
HTTP CONNECT | 代理协议方法:HTTPS 内容是加密的,代理无需看懂,CONNECT 让代理接一根密封管道直通目标网站 |
no_proxy | 代理豁免名单,命中的目标绕过代理 |
L7 / L4 | OSI 应用层(能解析 HTTP 内容)/ 传输层(只看 IP 与端口) |
PrivateZone | 私网 DNS 服务,在 VPC 内解析自定义域名 |
NIS | 网络智能服务,提供流量分析、路径诊断与巡检 |
PoC | 概念验证,小范围验证方案可行性 |
SLA | 服务等级协议 |
RTO / RPO | 恢复时间目标 / 数据恢复点目标 |
CU / LCU | NAT 的容量单位 / 负载均衡的性能容量单位 |
CDT | 云数据传输,跨地域按流量计费的结算方式 |
爆炸半径 | 单点被攻破或故障后可能波及的最大范围 |