
员工通过SSL VPN访问VPC内服务器
1 场景描述
在现代云化办公背景下,企业员工无论身处办公室、远程居家还是出差途中,均需安全、高效地访问部署在公有云VPC中的内部业务系统(如ERP、CRM、数据库或开发测试环境)。
2 解决方案
2.1 客户需求
安全合规访问:确保员工访问VPC内服务器的流量全程加密,防止数据泄露。
支持双因子认证:支持双因子认证,加强安全接入能力。
灵活接入能力:支持多种客户端接入(PC,移动端等)。
2.2 方案架构
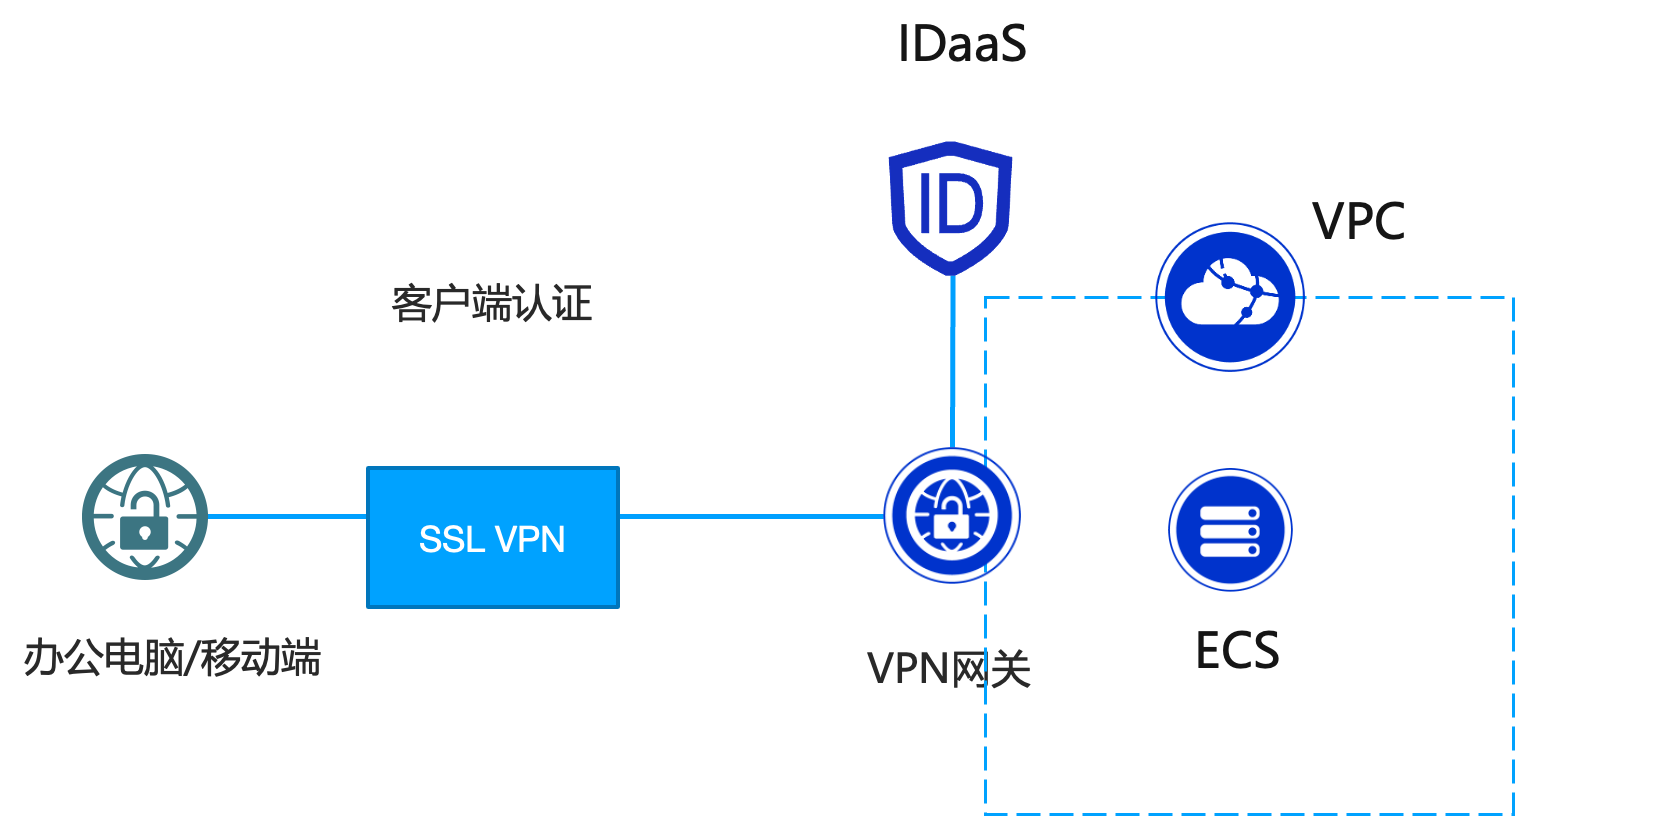
办公电脑/移动端安装SSL VPN客户端,通过SSL VPN接入阿里云VPN网关,实现从办公端到阿里云VPC的接入。

如有二次认证需求,可结合IDaaS实现二次认证
2.3 客户价值
提升远程办公与运维的安全性:
通过加密隧道 + 强身份认证 + 最小权限访问,确保只有授权人员能安全接入云资源,有效防止凭证泄露、横向移动攻击和未授权访问,显著降低数据泄露与入侵风险。
简化混合办公与多云管理体验:
员工/运维人员无需复杂配置,通过浏览器或轻量客户端即可随时随地、跨设备安全访问云上应用或服务器,支持灵活办公、快速响应故障,提升 IT 效率与员工生产力。
降低网络架构复杂度与运维成本:
相比 IPsec VPN 或专线,SSL VPN 无需部署客户网关、不依赖固定公网 IP,部署快、维护简单;
2.4 涉及产品与计费
VPN网关:使用VPN网关及其隧道加密技术,可以实现云下本地数据中心、办公网、客户端和云上VPC私网连通及安全互访。
转发路由器TR(可选):阿里云云企业网(CEN)中的高性能网络中枢,支持跨地域、跨账号、混合云场景下的大规模VPC与本地IDC统一互联与智能路由调度,适用于中大型企业复杂组网需求。
IDaaS:阿里云IDaaS EIAM是一款云原生身份及权限管理服务,为企业提供组织架构管理、账户全生命周期管控和单点登录(SSO)等一站式能力,适用于企业内部身份管理及多账号体系桥接场景,助力企业高效安全管理身份权限。
产品 | 计费 | 备注 |
VPN网关 | ||
IDaaS |
3 注意事项
SSL连接常见问题:SSL-VPN连接常见问题。
配置IDaaS二次认证,以保证SSL-VPN安全接入。
安全组与 NACL 的最小权限原则:即使通过 IDaaS 认证,仍需在 VPC 层面通过安全组(和网络 ACL限制客户端仅能访问必要资源。
合理规划客户端 :IP 地址池配置的客户端地址段不能与 VPC 网段、本地 IDC 网段或用户本地网络重叠,否则会导致路由冲突或连接失败。
4 实施步骤
4.1 实施准备
完成云上网络和SSL VPN网络规划设计。
4.2 操作步骤
参考
如需使用二次认证,参考