
本文介绍 ACS Agent Sandbox 的安全责任共担模型,明确阿里云与客户在平台安全、业务安全方面的责任边界。
责任共担总原则
ACS Agent Sandbox 运行默认不可信的 AI 生成代码,其安全依赖阿里云平台与客户的协同。阿里云提供强隔离与管控能力(预防),但客户必须正确配置这些能力,并对沙箱内代码可能被提示注入/滥用的风险负责。
阿里云负责:Agent Sandbox 平台自身的安全,包括底层基础设施、容器/沙箱运行时、ACS 管控面、平台组件的安全性与安全更新。即"沙箱这套系统本身是安全的"。
客户负责:在平台之上的安全配置与业务安全,包括网络策略、存储权限、凭据管理、业务镜像以及沙箱内运行代码的行为安全。即"如何安全地使用沙箱"。
共同责任:网络隔离有效性验证、安全事件响应、合规审计等需双方协作的事项。
分层责任划分
在您设计和部署企业应用系统之前,请您充分理解企业自身和阿里云的安全责任边界,ACS Agent Sandbox 集群安全的责任共担模型如下图所示。
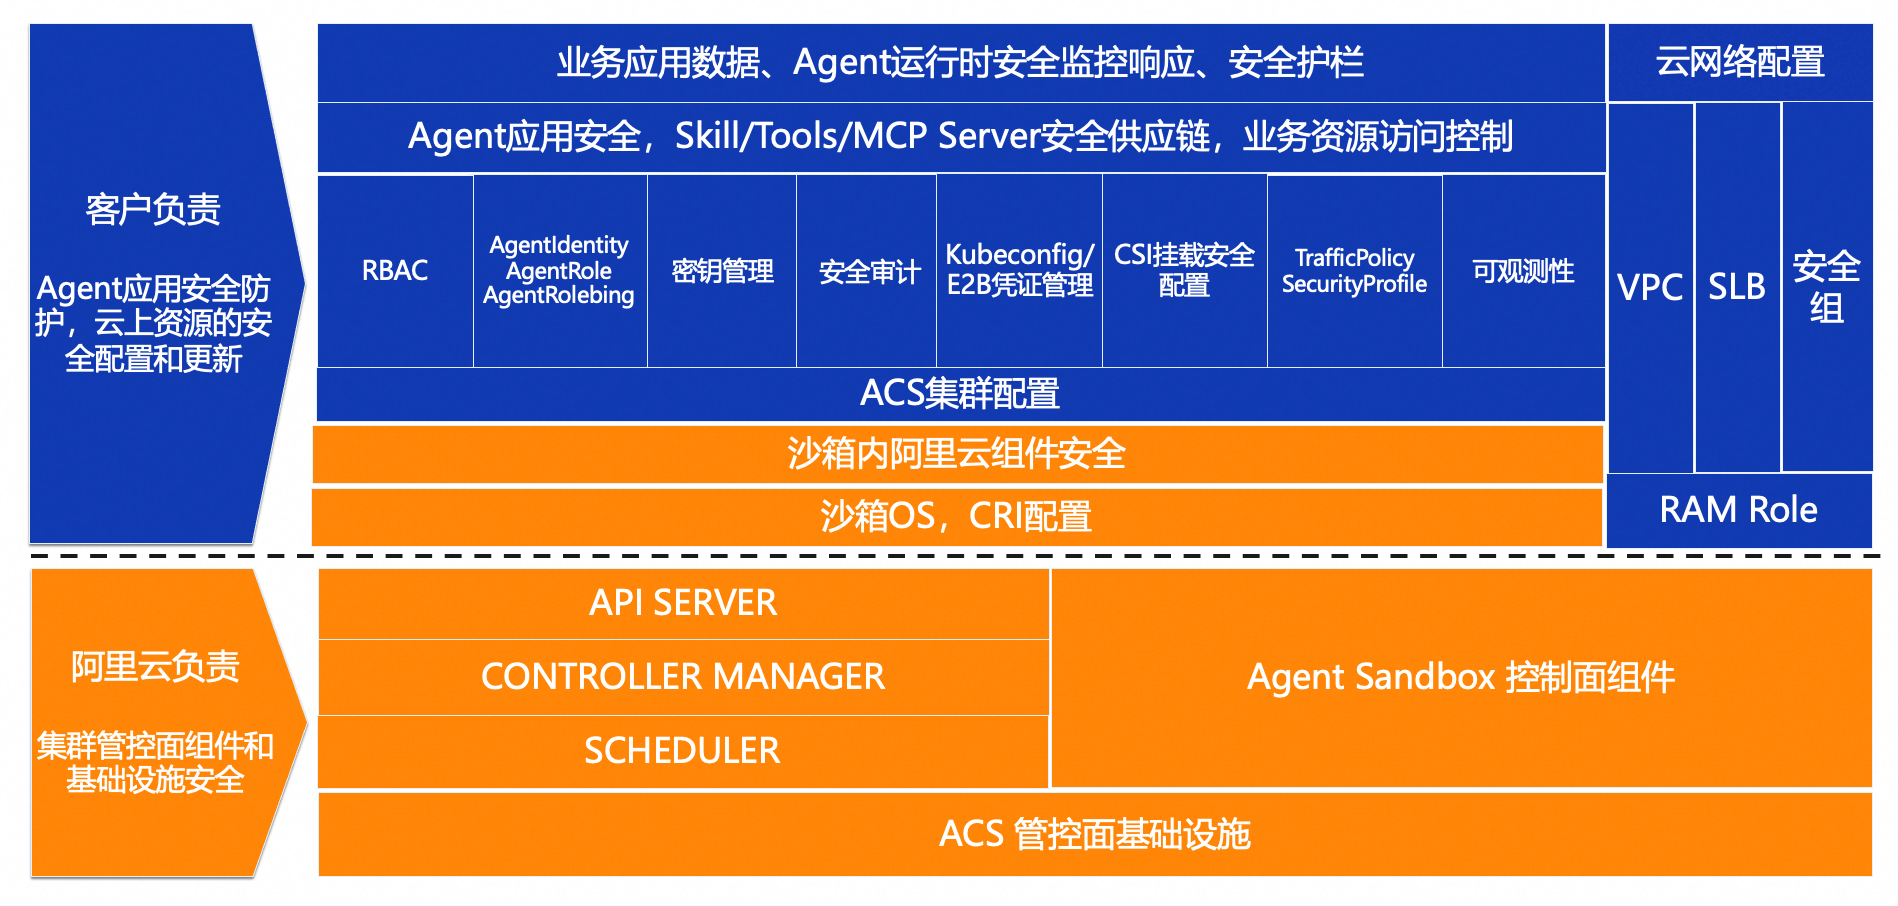
按技术栈自下而上分层,明确每层的责任方。各层级说明如下:
层级 | 典型内容 | 阿里云负责 | 客户负责 |
基础设施层 | 物理机房、网络、存储硬件、宿主机、KVM/虚拟化 | 全部 | — |
ACS 管控面 | API Server、Controller Manager、Scheduler、ACS 管控面基础设施 | 全部 | — |
Agent Sandbox 平台组件 | ack-agent-sandbox-controller、ack-sandbox-manager、sandbox-gateway、Poseidon、egress-gateway、ack-agent-identity、CSI 插件等组件的安全与更新 | 组件安全、漏洞修复、版本更新 | 及时升级到含安全修复的组件版本 |
沙箱运行时 | 容器运行时隔离、沙箱 OS、CRI 配置 | 运行时隔离能力、沙箱 OS 安全基线 | — |
网络配置 | VPC、vSwitch、安全组、TrafficPolicy、SecurityProfile | 提供能力(Poseidon/egress-gateway) | 规则配置、网段规划、隔离有效性 |
凭据与身份 | Agent Identity 体系、KMS、RAM Role、RBAC | 提供凭据注入/替换机制、密钥托管能力 | CredentialProvider/AgentRole 配置、最小权限、API Key 管理 |
存储 | CSI 动态挂载、OSS/NAS 对接 | 提供 CSI 能力、临时 token 鉴权 | readOnly/subPath 配置、OSS 凭据最小权限、特权容器风险承担 |
可观测与响应 | 审计 Webhook、Prometheus、Agentic SOC、Agent 安全中心 | 提供检测/响应产品能力 | 接入配置、告警规则、事件响应 |
业务应用 | Agent 应用代码、Skill/Tools/MCP Server、业务数据、业务镜像 | — | 全部(应用安全、供应链、数据、镜像、沙箱内代码安全) |
阿里云负责范围(Security of the Cloud)
阿里云对 Agent Sandbox 平台自身的安全负责:
基础设施安全:数据中心物理安全、网络基础设施、KVM 虚拟化层、宿主机安全加固。
容器/沙箱运行时安全:沙箱隔离机制(agent-sandbox 沙箱隔离)、沙箱 OS 安全基线、CRI 配置安全。
ACS 管控面安全:Kubernetes API Server、Controller Manager、Scheduler,以及 ACS 管控面基础设施的安全性、高可用与访问控制。
平台组件安全与更新:ack-agent-sandbox-controller、ack-sandbox-manager、sandbox-gateway、Poseidon、egress-gateway/traffic-extension、ack-agent-identity、CSI 插件等平台组件的漏洞修复与安全更新。
安全能力供给:向客户提供网络隔离(vSwitch/安全组/TrafficPolicy/SecurityProfile)、凭据注入(Agent Identity)、存储隔离(CSI readOnly/subPath)、可观测(审计 Webhook/Prometheus)等安全能力的正确实现。
客户负责范围(Security in the Cloud)
客户对如何使用平台能力及业务本身的安全负责。按安全域细分如下。
网络层
安全组与 vSwitch:配置独立企业安全组(组内隔离 + 端口矩阵),使用独立 vSwitch 隔离控制面,切勿与集群控制面交换机混用。
配合使用网络策略:使用
enhanced-traffic-policy模式获得 L4 + L7 完整管控能力。默认拒绝 + 白名单放行:TrafficPolicy(L4)实现默认拒绝所有内网访问,仅白名单放行必要外部访问;配置时须先放行 CoreDNS/API Server/manager/gateway/agent-identity 等系统组件,避免 deny-all 误伤。
内网与元数据隔离:封禁 ECS 元数据服务和内网网段,阻止凭证窃取与横向移动。
全集群基线:用 GlobalTrafficPolicy 建立全集群兜底基线并硬禁元数据服务。
L7 出站精细控制:用 SecurityProfile 配置域名白名单,封锁
/admin、/console等管理路径(防 SSRF)及非标准端口(防审计绕过)。HTTPS 流量管控:启用 TLS termination,使加密流量也受 SecurityProfile 管控。
入站管控:限制 Ingress 仅允许管控组件网段访问;启用控制面/数据面流量分离(SandboxGateway);按需在网关层叠加入站流量认证——优先选用基于 JWT 的动态令牌认证(
E2B-Traffic-Access-Token)而非静态 Access Token。审计追踪:启用审计 Webhook 实现安全事件可追踪。
凭据与身份层
凭据不落沙箱:使用 Agent Identity 凭据注入替代明文凭证,沙箱内仅放占位符,真实凭据由网关层替换。
最小权限 + 每实例动态收窄:阿里云 API 凭证使用 STS + RRSA 临时凭据;CredentialProvider 的 RAM policy 必须是角色权限的子集,用模板变量/函数按每个沙箱实例动态收窄至声明的 Bucket/subPath。
凭据可靠性:
failStrategy设为Block,凭据获取失败时阻止请求;提前申请足够 STS API 配额,避免配额不足导致注入失败。API Key 管理:密钥隔离、定期轮换、监控使用、及时清理。
禁用敏感注入:设置
automountServiceAccountToken: false、enableServiceLinks: false,清洗/覆盖 Kubernetes 环境变量。
存储层
只读优先:共享存储默认
readOnly: true。租户隔离:使用 subPath 隔离不同租户数据子目录。
OSS 认证用 Agent Identity:OSS 凭据统一采用 Agent Identity(RRSA + STS)+ 模板函数动态收窄,替换静态 AccessKey;PV 使用 Agent Identity 时无需 Secret,
otherOpts必须带-o sigv4 -o region=<region-id>,<region-id>请参考ACS产品开服地域说明。加密传输:使用 HTTPS internal endpoint 访问 OSS。
特权风险承担:CSI 动态挂载需要特权容器和 hostPath,客户需认识并承担这一额外风险,仅在确需时启用。
业务与应用安全
业务镜像安全:镜像内容不含任何凭证,做好供应链安全。
沙箱内代码安全:对沙箱内运行的 Agent 代码、Skill/Tools/MCP Server 的行为安全负责——必须假设沙箱内代码可能被提示注入攻击。
业务数据安全:业务数据的分类、加密、访问控制。
禁用宿主命名空间共享:
hostNetwork/hostPID/hostIPC保持默认false,禁止沙箱窥探宿主网络、进程与 IPC,避免逃逸后横向探测。保持沙箱强隔离运行时:使用平台默认的 microVM/安全容器运行时承载不可信代码,不得替换为共享内核的普通容器或降级隔离等级;不启用
privileged、不添加危险capabilities(如SYS_ADMIN、NET_RAW)、不挂载hostPath。AI 专属安全基线:将 Agent 应用纳入 Agent 安全中心定期扫描,关注 Gateway 绑定地址、明文密码、Skill 白名单、未授权访问。
运行时实时防护:为生产 Agent 部署运行时护栏,实时拦截提示注入、恶意命令执行。
事件响应预案:预配置沙箱挖矿、STS 凭据滥用、反弹 Shell、数据外泄等应急响应预案。
纵深防御协同:ACS Agent Sandbox(基线)+ Agent 安全中心(运行时)+ Agentic SOC(威胁响应)三层协同。
共同责任范围(Shared)
以下事项需阿里云与客户协作完成:
事项 | 阿里云侧 | 客户侧 |
网络隔离有效性验证 | 提供隔离能力与实施文档 | 按文档验证隔离规则实际生效(如扩容后连通性验证) |
安全事件响应 | 提供检测/响应产品(Agentic SOC、Agent 安全中心)与平台侧处置能力 | 接入日志、配置告警规则与 Playbook、执行业务侧处置 |
合规审计 | 提供审计能力(审计 Webhook、K8s 审计日志、VPC 流日志) | 采集、留存、审计日志,满足自身合规要求 |
漏洞协同 | 修复平台组件漏洞并发布更新 | 及时升级组件、修复业务侧漏洞 |