
功能介绍
1.1 概述
AI Native时代,智能体(Agent)正重塑企业工作入口。然而,通用Agent在面对数据平台时存在天然局限:因缺乏领域约束,它易产生“接口幻觉”与“字段编造”,导致执行失败甚至安全隐患。
数据开发、治理与运维需要极高的准确性与安全性,单纯依赖大模型调用OpenAPI难以胜任。而在Qoder/QoderWork等专业Agent平台中,用户只需通过自然语言指令,即可自动化完成权限配置、数据源构建、SQL执行、补数据、API发布及资产治理等复杂任务,无需记忆繁琐的API细节与字段依赖,让数据操作真正回归业务本质。
1.2 Dataphin CLI与Skills
Dataphin CLI:全量能力的原子化封装
Dataphin CLI将OpenAPI封装为标准化子命令,覆盖全部业务域,实现了从“界面点击”到“命令行脚本化、批量化”的转变,奠定了自动化运维的基础。Dataphin Skills:专家经验的流程化沉淀
然而,拥有工具不等于掌握方法。面对复杂的参数依赖、执行顺序及异常处理,用户仍面临较高的学习门槛。Dataphin Skills应运而生––––它构建于CLI之上,将资深专家的“业务场景最佳实践”固化为可复用的执行流与避坑规则。
核心价值:从“提供能力”到“交付结果”
Skills并非替代CLI,而是为其注入“领域智慧”。CLI提供底层的原子能力,Skills提供上层的用法指南。用户只需输入自然语言描述业务意图,Skills即可自动拆解并编排正确的CLI命令序列,让复杂的操作变得简单可控。
1.3 能力全景
CLI目前已上线335个子命令,50个Skills;覆盖Dataphin全功能模块,包含结构化与非结构化全生命周期数据治理。更多Skills持续上线中,敬请期待。
模块 | 代表能力 |
数据规划 | 创建项目、建数据源、连通性校验、计算源管理 |
数据集成 | 创建/更新数据同步管道(全量、增量) |
数据开发 | 即席运行SQL、提交/更新批任务、资源文件管理 |
任务运维 | 实例监控、补数据、暂停恢复、重跑与下游修复 |
数据资产 | 数据标准、质量规则、业务实体、业务指标、码表、落标映射 |
数据安全 | 数据源授权、分级分类、脱敏 |
管理中心 | 项目/租户成员、行级/列级权限 |
数据服务 | 创建并发布API、应用授权、SDK调用、调用监控 |
知识图谱 | 本体建模、知识数据管理、图查询 |
非结构化数据 | 数据集、表结构、非结构化工作流 |
使用限制
需购买OpenAPI功能。
不同Dataphin版本的OpenAPI单日调用量请参见不同Dataphin版本支持的调用额度。
操作指南
本文以让Agent自主安装为例,在Qoderwork进行操作。
登录阿里云官方Skill门户,单击安装引导按钮。
在安装alibabacloud-dataphin-skills对话框中,单击让Agent自主安装,复制以下内容发送给Agent。
请通过 https://skills.aliyun.com/api/public/skills/alibabacloud-dataphin-skills/download,帮我下载并安装 alibabacloud-dataphin-skills Skill。安装后提醒我是否需要重启对话。在Qoderwork对话页面,将第二步的内容发送给Agent完成安装。
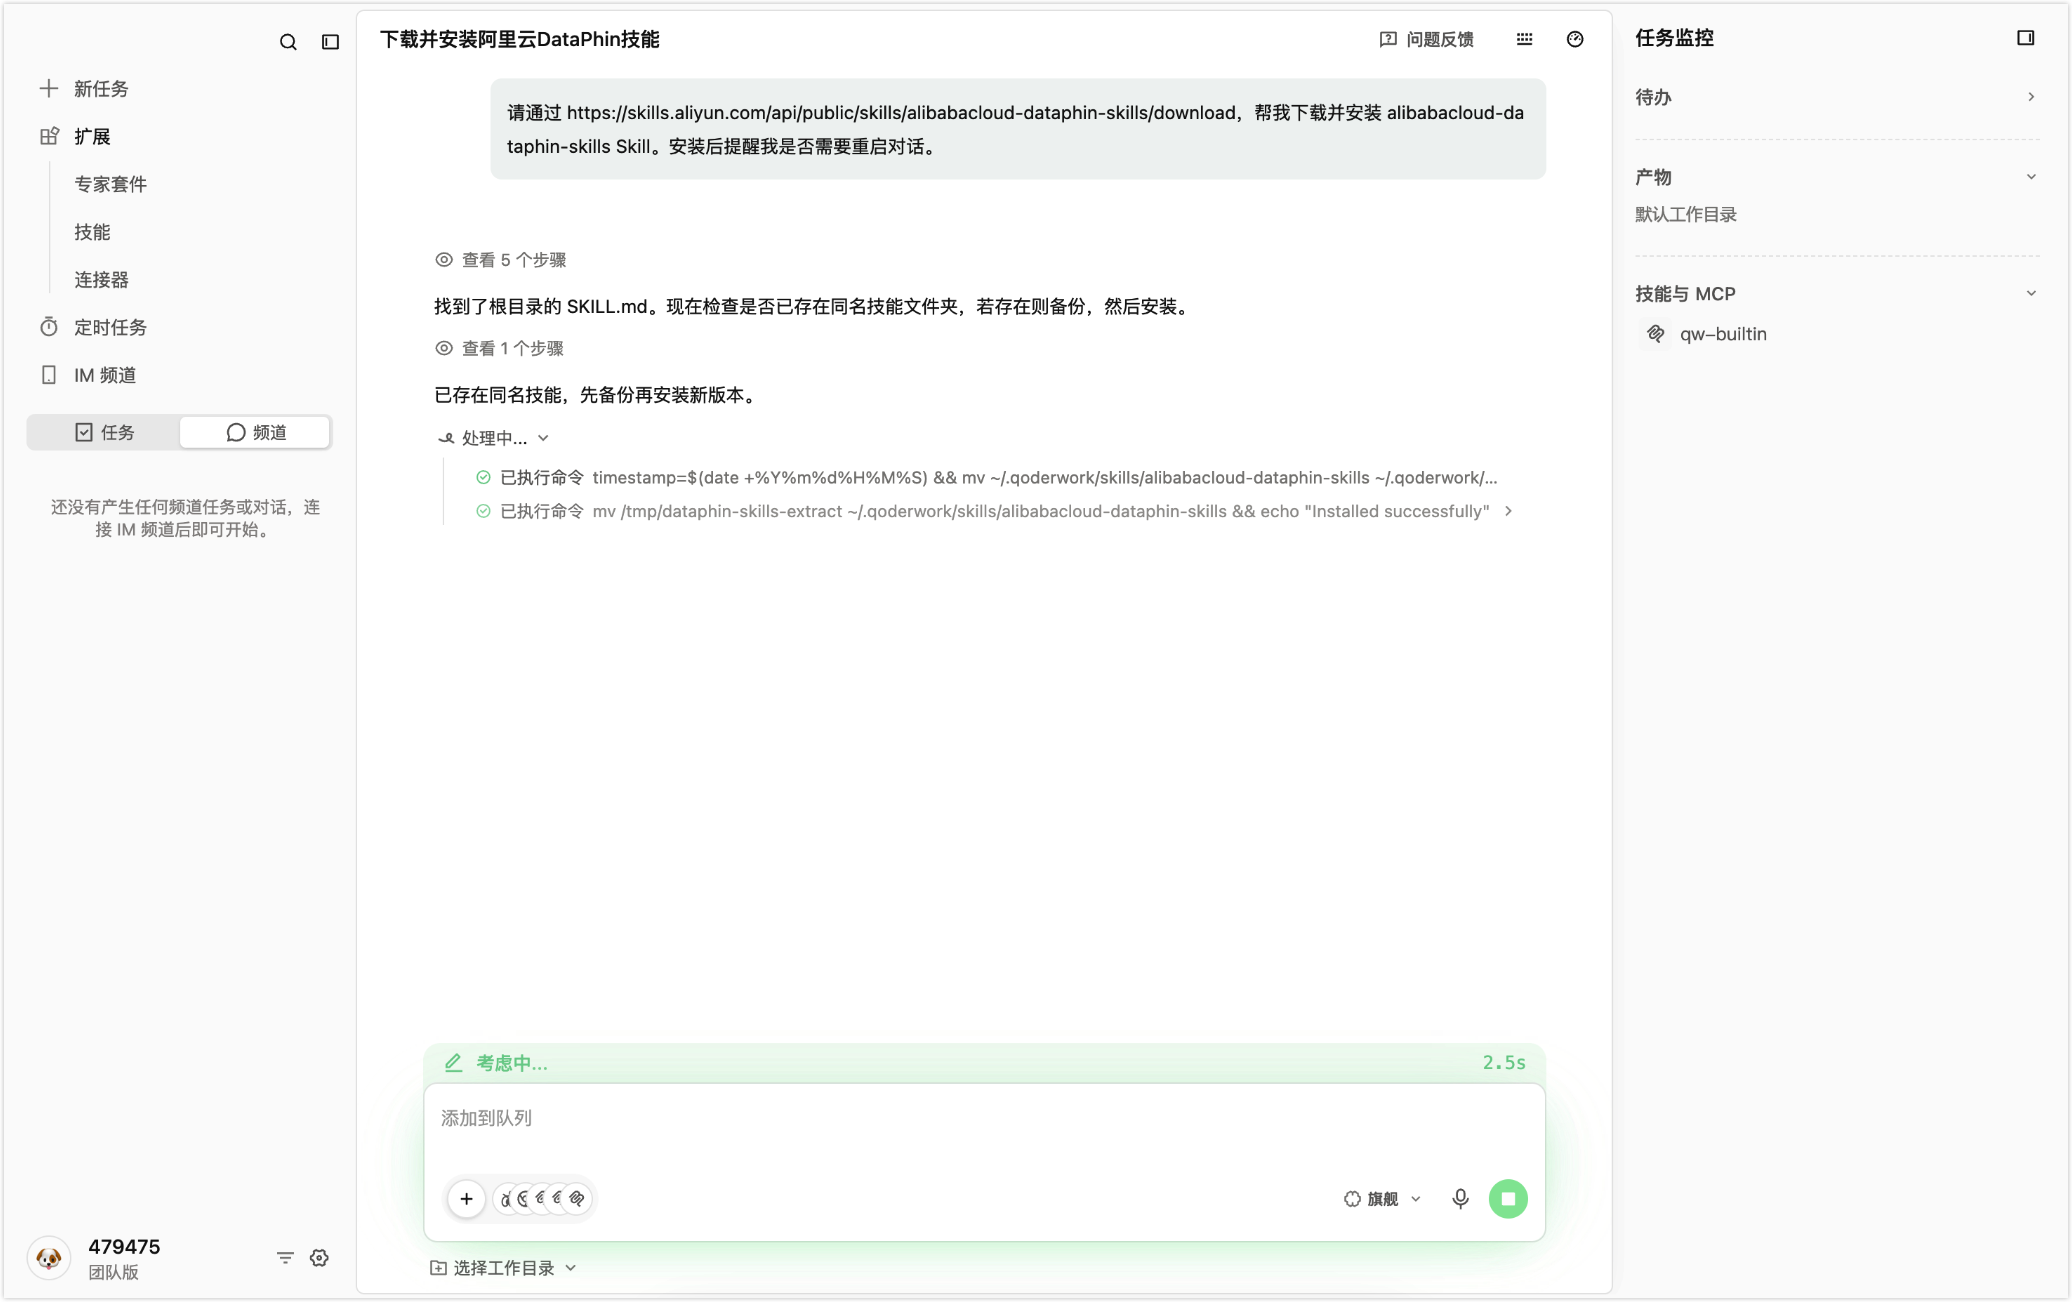
首次使用Skill,需要提供Dataphin实例的访问凭证,如服务地址Endpoint、AccessKey ID、AccessKey Secret、租户ID,以下为获取方式:
服务地址Endpoint:您可以根据业务需要获取公网接入地址或VPC接入地址,详情请参见各地域支持的Endpoint。
AccessKey ID、AccessKey Secret:访问密钥AccessKey(简称AK)是阿里云提供给用户的长期访问凭证,由AccessKey ID和AccessKey Secret组成的一组密钥对,详情请参见创建AccessKey。
登录RAM控制台。在左侧导航栏选择。
在用户列表中,找到目标RAM用户,单击其名称。
在凭证管理标签页的AccessKey区域,单击创建AccessKey。
说明每个RAM用户最多允许创建2个AccessKey。一个正常使用,另一个在需要轮转时创建,用于替换旧的AccessKey。
若创建AccessKey按钮置灰不可点击,说明该RAM用户已有2个AccessKey,已达上限。需先删除一个现有AccessKey,按钮才可恢复可点击。删除AccessKey需先禁用,再删除并移入回收站。
在弹出的对话框中,阅读AccessKey使用场景及使用建议,建议您遵从使用建议选择更合适的凭据方案。如必须创建AccessKey,请选择对应使用场景,勾选我确认必须创建AccessKey,然后单击继续创建。创建的AccessKey不受使用场景的影响。
根据界面提示完成安全验证。
在创建AccessKey对话框,保存AccessKey ID和AccessKey Secret,然后单击确定。
配置AccessKey网络访问限制策略(可选):您可以限制使用永久AccessKey的API请求来源IP地址,将AccessKey调用来源控制在可信的网络环境内,提升AccessKey的安全性。建议您明确AccessKey使用的网络环境,然后单击配置网络访问策略。具体操作请参见配置RAM用户的AccessKey级网络访问限制策略。
在安全建议中,您还可以设置AccessKey最大闲置时间(建议 90 天未使用自动禁用),单击前往设置进行配置。
重要为降低AccessKey泄露的风险,AccessKey Secret只在创建时显示一次,后续无法查看。请务必妥善保管。
租户ID:可在Dataphin界面浏览器地址栏中获取。例如:
https://dataphin.example.com/home/?tenantId=123456,其中,tenantId为123456,因为项目不会轻易变更,可以作为常量或配置项保存。
所有信息获取后,将上述调用凭证提供给Agent,开始使用Skill。可跟随视频沉浸式体验。
结构化使用指南
非结构化使用指南