
如果您的网站因遭受恶意CC攻击导致响应缓慢,可配置频次控制功能,全站加速节点能够有效识别异常的高频访问,快速阻断访问该网站的恶意请求,提升网站的安全性。
重要 目前频次控制功能已暂停申请,推荐您使用DCDN WAF防护(新版)。
启用频次控制
登录DCDN控制台。
在左侧导航栏,单击域名管理。
在域名管理页面,找到目标域名,单击操作列的配置。
- 在指定域名的左侧导航栏,单击安全配置。
- 单击频次控制页签。
- 打开频次控制设置开关。
- 单击修改配置。
- 在频次控制对话框,打开参数检测开关,并选择控制模式。

参数 说明 参数检测 开启参数检测,频次控制规则中的URI会带上完整的参数进行匹配。参数检测仅与URI匹配相关,与自定义规则中的匹配规则无关。 说明 参数检测仅适用于自定义规则。控制模式 您可以选择以下控制模式: - 正常
默认频次控制模式。当您的网站流量无明显异常时,采用该模式,避免被误杀。
- 紧急
当您的网站响应缓慢,且流量、CPU、内存等指标异常时,采用该模式。
- 自定义
您可以根据业务需求自定义防护规则,有效识别异常的高频访问,边缘抵御CC攻击。配置自定义规则的方法,请参见自定义频次控制规则。
- 正常
自定义频次控制规则
重要
- 当控制模式选择自定义时,需配置自定义规则,其他控制模式不需要配置自定义规则。
- 最多支持添加5条自定义规则。
- 单击自定义规则对应的添加规则。
- 根据界面提示和下表配置自定义规则。
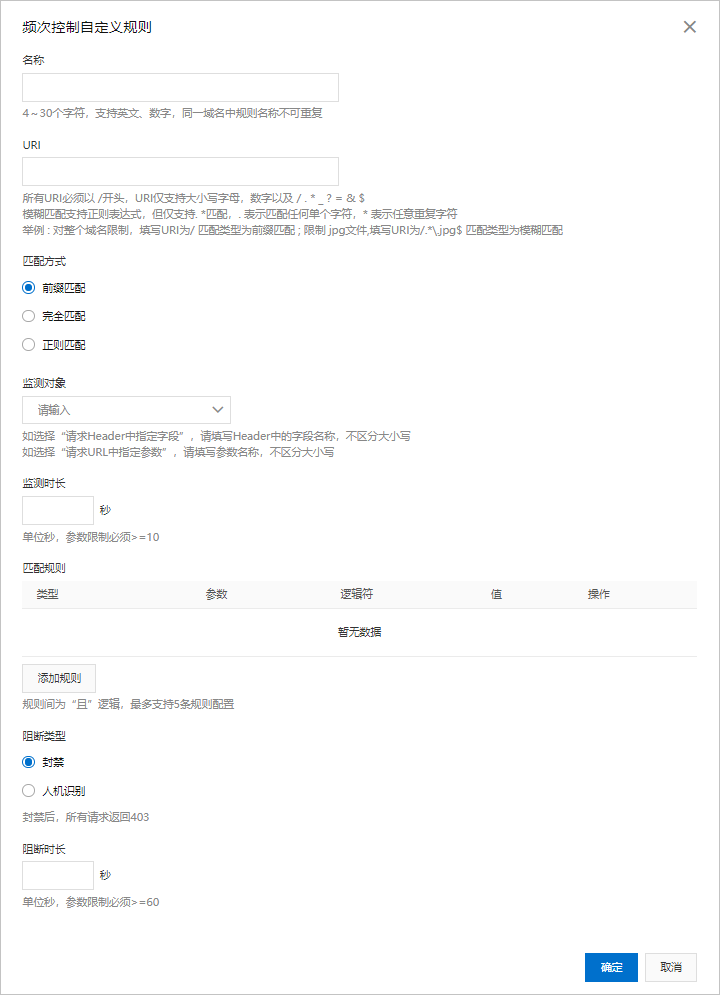
参数 说明 名称 - 长度为4~30个字符,支持英文、数字。
- 同一个域名的规则名称不可重复。
URI 指定需要防护的具体地址,例如 /register。如果地址中包含了参数,例如/user?action=login,需打开参数检测开关才会生效。匹配方式 匹配方式默认按照前缀匹配、完全匹配和正则匹配的顺序排序并执行,您可以在同类规则中调整优先级,优先级按列表顺序排序,执行规则时按照优先级进行执行。 - 前缀匹配
即包含匹配,只要是请求的URI以此处配置的URI开头就会被统计。例如,如果设置URI为
/register,则/register.html会被统计。 - 完全匹配
即精确匹配,请求地址必须与配置的URI完全一样才会被统计。
- 正则匹配
即支持使用正则表达式来进行目录匹配。
监测对象 频次控制支持的监测对象如下: - 客户端IP
- 请求Header中指定字段
- 请求URL中指定参数
检测时长 指定统计访问次数的周期,需要和检测对象配合。检测时长为大于等于10秒。 匹配规则 您可以单击添加规则,配置规则的类型、参数、逻辑符和值。 说明 频次控制命中匹配规则的请求次数是基于单节点进行统计,实际拦截策略生效会滞后,建议您增加访问频次,以便更快触发拦截规则。阻断类型 指定触发条件后的操作,可以是封禁或人机识别。 - 封禁
触发条件后直接断开连接,所有请求返回403。
- 人机识别
触发条件后用重定向的方式访问客户端(返回200状态码),且系统会自动识别正常访问和攻击,对于攻击行为进行封禁,只有验证通过后才放行。
例如,单个IP在20秒内访问超过5次,则进行人机识别判断,在10分钟内该IP的访问请求都需要通过人机识别,如果被识别为非法将会被拦截,只有被识别为合法才会放行。
阻断时长 指定执行阻断动作的时间,阻断时间大于等于60秒。 - 单击确定。
自定义规则配置示例
自定义规则的配置示例如下表所示。
| 场景 | 检测对象 | 检测时长 | 匹配规则 | 阻断类型 | 阻断时长 | 结果 |
| 4xx/5xx异常 | IP | 10秒 | "status_ratio|404">60%&&"count">50 | 封禁 | 10分钟 | 某访问IP的返回404状态码占比大于60%,且访问次数大于50次时,进行IP封禁,在10分钟内断开该IP的连接,所有请求返回403。 |
| QPS异常 | 域名 | 10秒 | "count">N说明 N表示可以取任意值,您可以根据实际业务需求设置。 | 人机识别 | 10分钟 | 某域名访问次数大于N次时,进行人机识别判断,在10分钟内该域名的访问请求都需要通过人机识别,如果被识别为非法将会被拦截,只有被识别为合法才会放行。 |
该文章对您有帮助吗?