
问题描述
直接以HTTPS协议访问源站时,可以正常访问;但是使用ESA加速域名,ESA节点以HTTPS协议回源时,出现HTTP ERROR 525的错误提示。
问题分析
525错误码属于SSL/TLS握手失败的范畴,表示ESA节点与源站服务器在建立加密连接时出现兼容性问题,TLS握手超时、握手SNI错误、源站加密套件和ESA支持的加密套件不匹配都会导致525错误码。
以下是源站加密套件和ESA支持的加密套件不匹配的排查方法。
使用
nmap工具分析源站的TLS加密套件兼容情况。nmap --script ssl-enum-ciphers -p 443 源站IP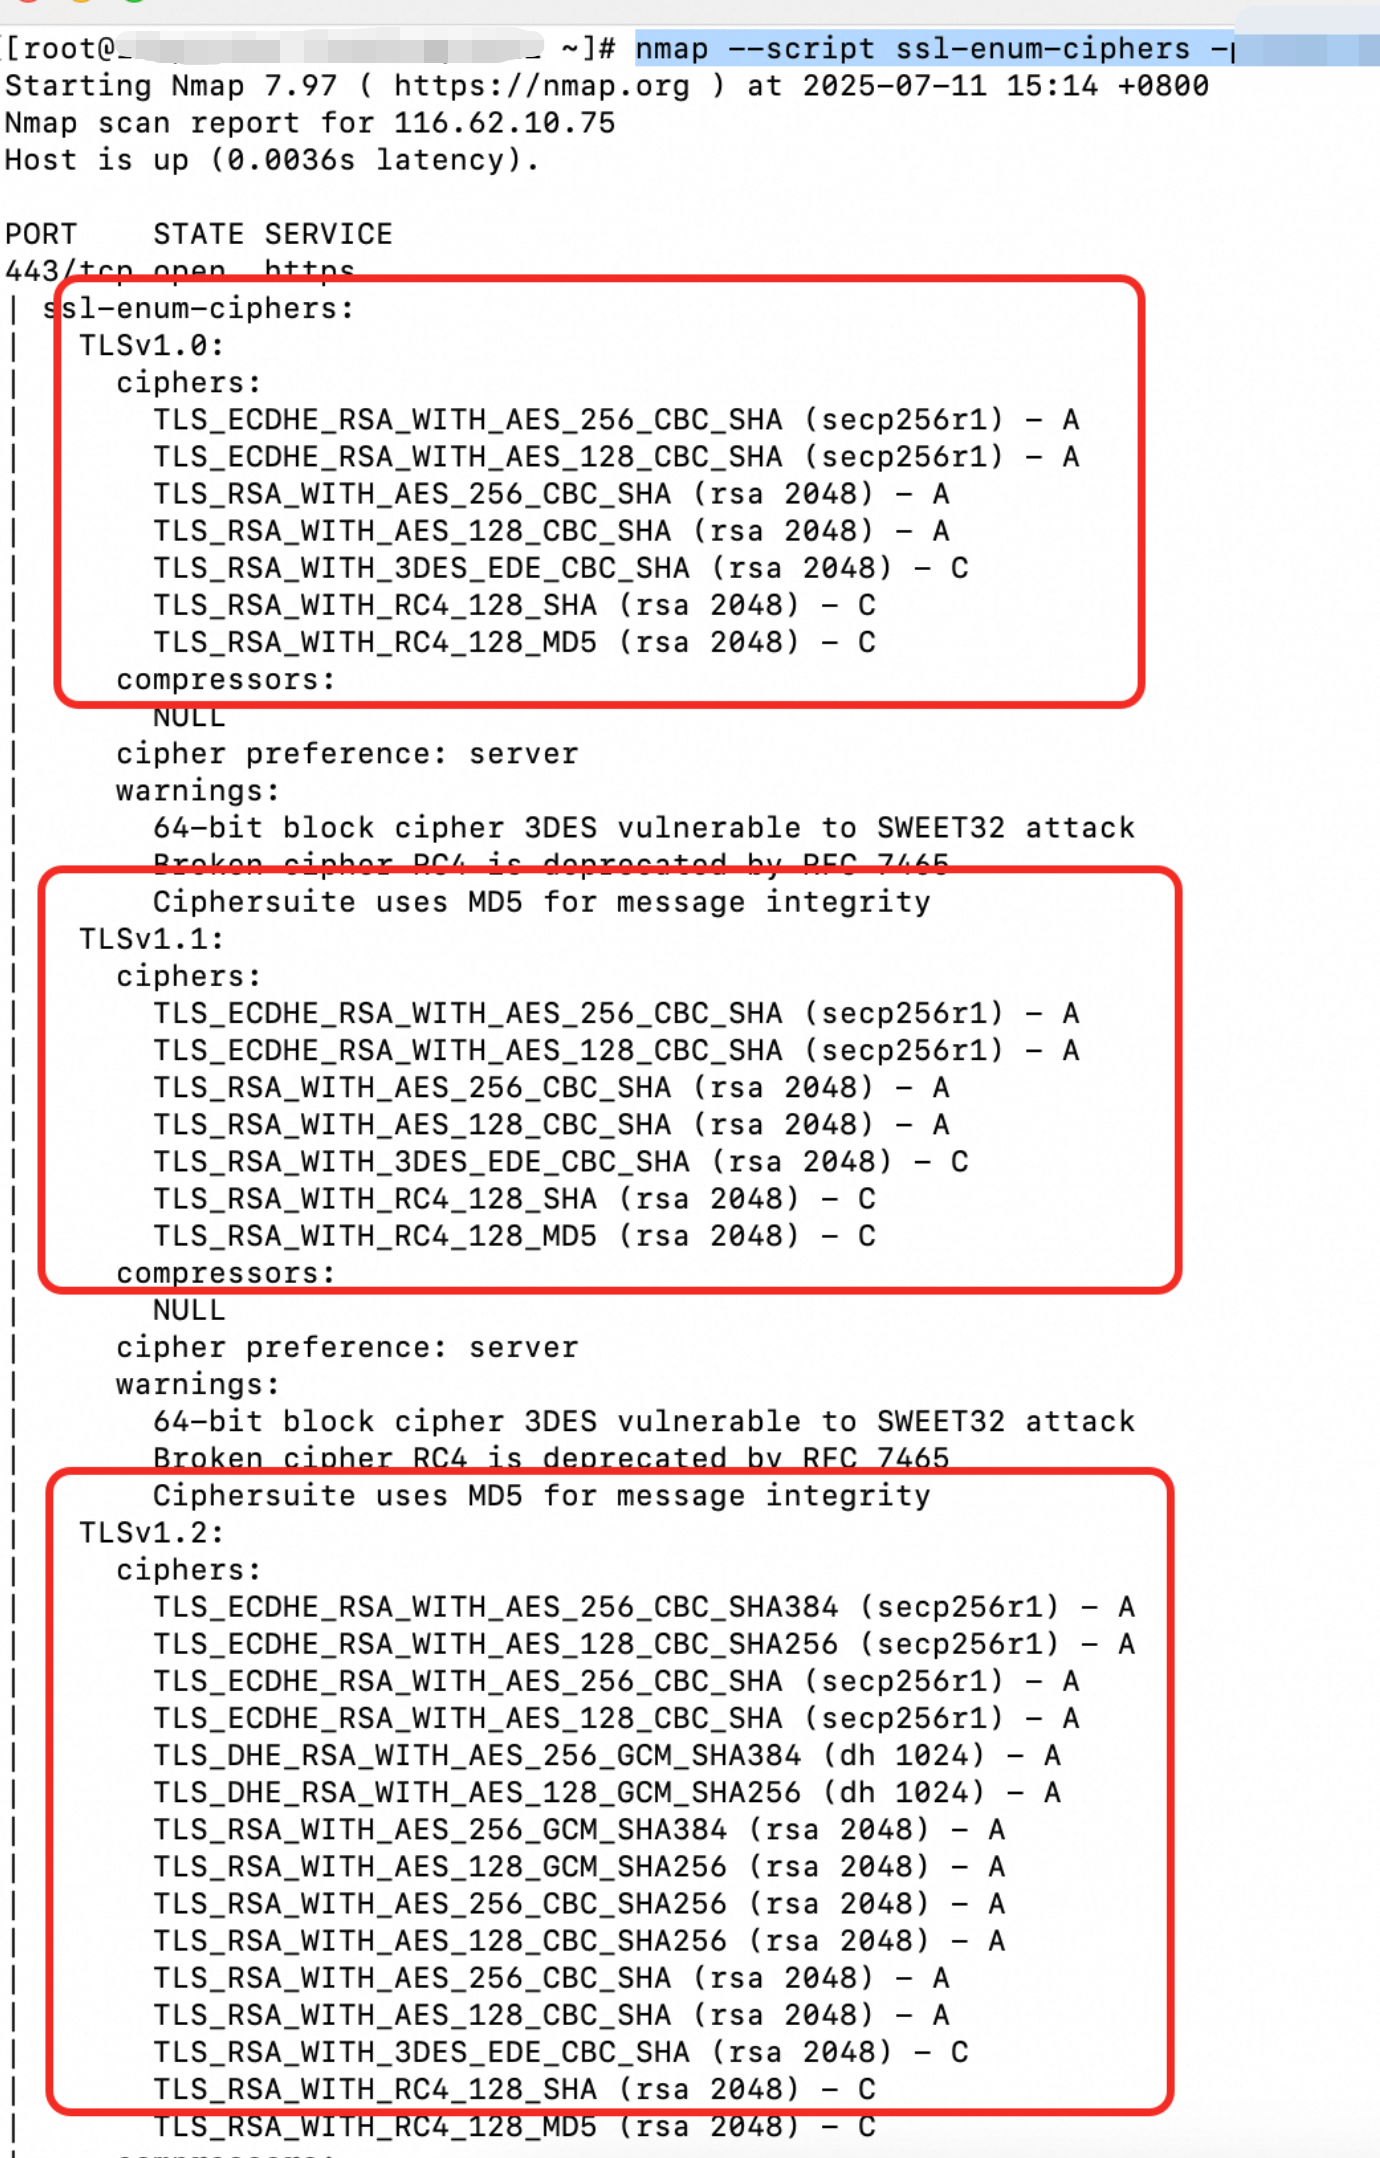
当前ESA仅支持以下四种加密套件。对比源站服务器的加密套件,确认是否与ESA的加密套件兼容。
ECDHE-ECDSA-AES128-GCM-SHA256
ECDHE-RSA-AES128-GCM-SHA256
ECDHE-ECDSA-AES256-GCM-SHA384
ECDHE-RSA-AES256-GCM-SHA384
解决方案
对于源站加密套件和ESA支持的加密套件不匹配造成的525错误码,可以使用类似于IISCrypto工具给源站服务器增加适配ESA的加密套件来解决。
该文章对您有帮助吗?