
阿里云 IDaaS 支持 SCIM 同步,通过 IDaaS 您可以将企业现有的账户数据同步至阿里云 RAM,如钉钉、飞书、AD 等,详见:身份提供方。本文以 AD 作为示例,为您介绍如何通过 SCIM 同步账户至RAM。
一、开通IDaaS实例
-
访问阿⾥云IDaaS管理控制台,也可通过产品与服务导航,定位到应⽤身份服务,单击进⼊应⽤身份服务管理控制台。
-
单击免费创建实例。
在 应用身份管理 控制台左侧导航栏选择 EIAM 云身份服务,然后单击 IDaaS 页签。
二、AD数据同步到IDaaS
本文以AD作为示例,实际对接的时候请根据您企业的实情自行选择:
-
将钉钉账户数据同步至 IDaaS:绑定钉钉-入方向。
-
将企业微信账户数据同步至 IDaaS:绑定企业微信。
-
将飞书账户数据同步至 IDaaS:绑定飞书。
-
将 AD 账户同步到 IDaaS:绑定AD-入方向。
-
将 OpenLDAP 账户同步到 IDaaS:绑定OpenLDAP-入方向。
-
将 Okta/Azure 等国际身份的账户数据同步至 IDaaS:绑定OIDC身份提供方。
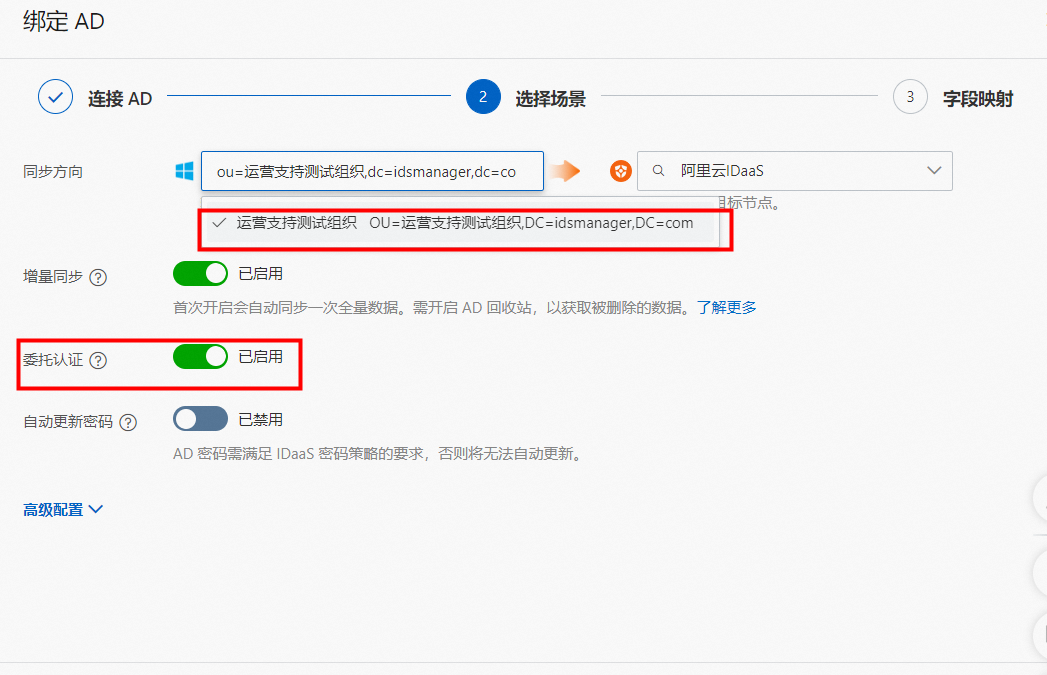
如果您需要使用AD认证登录,请确保委托认证该项功能是打开的状态,具体信息可参考:使用AD/LDAP认证登录三方应用。
完成同步后,在账户界面即可看到同步完成的账户。
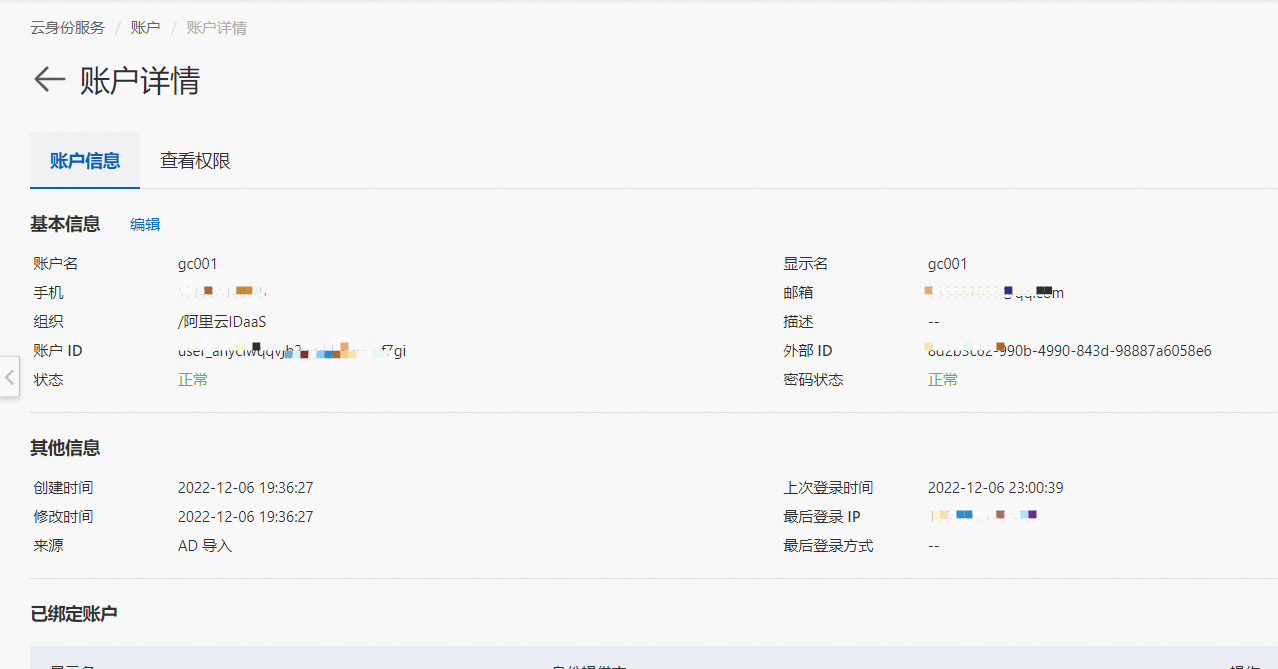
三、IDaaS同步数据至RAM
您将原有账户数据导入到IDaaS后就可以开始通过SCIM协议将导入进来的账户导入到RAM: 具体对接流程请参考:通过SCIM同步账户至RAM。
步骤一:在RAM控制台创建OAuth应用并授权
-
创建OAuth应用。
-
登录RAM控制台。
-
在左侧导航栏,选择。
-
在企业应用页签,单击创建应用。
-
在创建应用页面,设置应用参数。
-
输入应用名称和显示名称。
-
选择应用类型为Native 应用。
-
设置访问令牌有效期。
-
设置刷新令牌有效期。
-
-
单击创建应用。
-
-
授权应用范围。
-
在企业应用页签,单击目标应用名称。
-
在OAuth 范围页签,单击添加 OAuth 范围。
-
在添加 OAuth 范围面板,选择/acs/scim。
-
单击确定。
-
-
创建应用密钥。
-
单击应用密钥页签,然后单击创建密钥。
-
在创建密钥对话框,查看并复制创建成功的应用密钥,然后单击关闭。
重要应用密钥内容(AppSecretValue)仅在创建时可见,不支持查询,请及时保存。
-
步骤二: 在IDaaS配置SCIM同步
在左侧导航选择应用,进入SCIM接口配置页面。页面顶部显示出口IP为112.124.239.96/27。在SCIM Base URL中填写SCIM服务地址(如https://scim.aliyun.com),接口授权选择OAuth 2.0 客户端模式,令牌端点填写Token地址(如https://oauth.aliyun.com/v1/token),认证模式选择client_secret_basic,并填写对应的client_id和client_secret。在操作启用区域可勾选账户创建(CREATE /Users),完成后单击保存。
步骤三: 同步操作
单击一键推送后同步范围内账户会同步至RAM。
在同步配置页面中,确认操作调用区域已勾选账户创建 CREATE /Users、账户更新 UPDATE /Users和账户删除 DELETE /Users,全量推送范围区域已勾选账户。