
对于共享数据,I/O要求较高的应用场景,可以使用NAS文件系统作为持久化存储卷。本文介绍如何为应用挂载NAS存储卷,并验证NAS的共享存储和持久化存储。
使用限制
NAS是一种可共享访问、弹性扩展、高可靠以及高性能的分布式文件系统,适用于共享数据,以及I/O要求较高的应用场景。更多信息,请参见存储概述。
不支持挂载SMB协议的NAS文件系统。
NAS文件系统只能挂载到相同VPC的Pod上,不支持跨VPC挂载。
说明同一VPC下,NAS可以跨可用区挂载。
仅支持通过NFSv3协议挂载NAS文件系统。
注意事项
NAS为共享存储,一个NAS存储卷可以挂载到多个Pod上。此时多个Pod可能同时修改相同数据,需要应用自行实现数据的同步。
挂载NAS时,请勿在应用的YAML中配置
securityContext.fsgroup,这可能会造成挂载失败。说明NAS文件系统的
/目录不支持修改权限、属主和属组。挂载NAS后,请勿删除挂载点,否则会造成操作系统无响应。
创建NAS文件系统和挂载点
NAS挂载点所属VPC必须与ACS集群中Pod所属VPC一致,否则会导致挂载失败。如果在Pod使用的VPC和交换机下,您已有NAS文件系统和挂载点,可跳过该步骤。
执行以下命令查看eci-profile的YAML,在
vpcId和vSwitchIds中获取Pod使用的VPC ID和交换机ID。kubectl get cm -n kube-system eci-profile -o yaml创建NAS文件系统和挂载点。
登录NAS文件系统控制台。
创建文件系统。
在文件系统列表页面,单击创建文件系统,然后选择创建通用型NAS或创建极速型NAS。
在弹出面板完成NAS相关参数配置,然后单击立即购买,并完成后续操作。
本文以通用型NAS为例,需要注意的参数如下,更多信息,请参见创建文件系统。
参数
说明
地域
与ACS集群一致。
可用区
根据步骤1所获取的Pod使用的交换机ID,选择对应的可用区。
说明同一VPC下,NAS可以跨可用区挂载。建议选择同一可用区,性能相对更优。
协议类型
选择NFS。目前不支持挂载SMB协议的NAS文件系统。
专有网络VPC、虚拟交换机
选择ACS集群中Pod使用的VPC和交换机。可根据步骤1所获取的VPC ID和交换机ID在专有网络控制台查询。
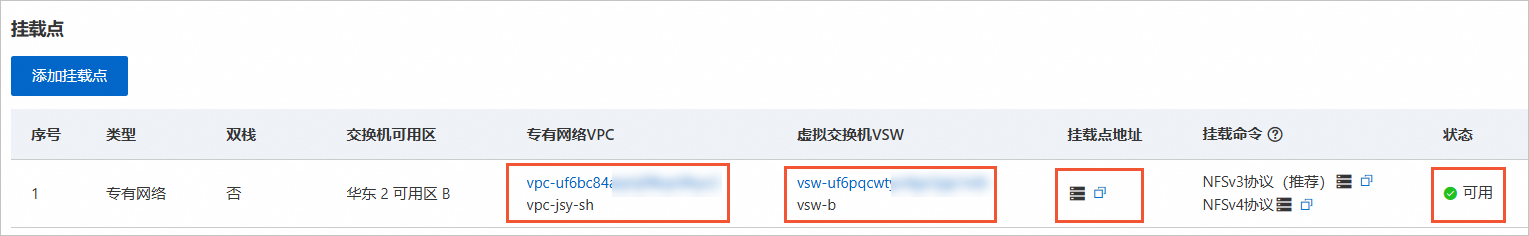
查看挂载点,并获取挂载点地址。
说明通用型NAS在创建文件系统时会自动创建一个挂载点,极速型NAS需要手动创建挂载点。具体操作,请参见管理挂载点。
在文件系统列表页面,单击文件系统ID。
在文件系统详情页左侧导航栏,单击挂载使用。
在挂载点区域,确认已有挂载点,且挂载点的状态为可用。
静态挂载NAS存储卷
步骤一:创建PVC
使用以下示例内容,创建nas-pvc.yaml文件。
kind: PersistentVolumeClaim
apiVersion: v1
metadata:
  name: nas-pvc
  annotations:
    csi.alibabacloud.com/mountpoint: *******-mw***.cn-shanghai.nas.aliyuncs.com
    csi.alibabacloud.com/mount-options: nolock,tcp,noresvport
spec:
  accessModes:
    - ReadWriteMany
  resources:
    requests:
      storage: 20Gi
  storageClassName: alibaba-cloud-nas
相关参数说明如下:
参数
说明
accessModes访问模式。
storage分配给Pod的存储容量,即要创建的NAS存储卷容量。
storageClassName要绑定的StorageClass的名称。
创建PVC。
kubectl create -f nas-pvc.yaml查看PV。
kubectl get pv预期返回如下,可以看到 CSI 已基于 StorageClass 自动创建了 PV,并绑定到 PVC。
NAME CAPACITY ACCESS MODES RECLAIM POLICY STATUS CLAIM STORAGECLASS REASON AGE nas-ea7a0b6a-bec2-4e56-b767-47222d3a**** 20Gi RWX Retain Bound default/nas-pvc alicloud-nas-subpath 1m58s查看PVC。
kubectl get pvc返回示例如下,PVC已关联自动创建的PV。可前往NAS文件系统控制台查看对应的NAS文件系统。
NAME         STATUS   VOLUME                                     CAPACITY   ACCESS MODES   STORAGECLASS      VOLUMEATTRIBUTESCLASS  AGE
nas-pvc-fs   Bound    nas-04a730ba-010d-4fb1-9043-476d8c38****   20Gi       RWX            alicloud-nas-fs   <unset>                14s
步骤二:创建应用并挂载NAS
使用以下YAML内容,创建nas-test.yaml文件。
以下YAML示例可以创建包含2个Pod的Deployment,2个Pod均通过名为
nas-pvc的PVC申请存储资源,挂载路径均为/data。apiVersion: apps/v1 kind: Deployment metadata: name: nas-test labels: app: nginx spec: replicas: 2 selector: matchLabels: app: nginx template: metadata: labels: app: nginx alibabacloud.com/compute-class: general-purpose alibabacloud.com/compute-qos: default alibabacloud.com/acs: "true" spec: containers: - name: nginx image: mirrors-ssl.aliyuncs.com/nginx:stable-alpine ports: - containerPort: 80 volumeMounts: - name: pvc-nas mountPath: /data volumes: - name: pvc-nas persistentVolumeClaim: claimName: nas-pvc创建Deployment并挂载NAS。
kubectl create -f nas-test.yaml查看Deployment中Pod的部署情况。
kubectl get pod | grep nas-test返回示例如下,已创建2个Pod。
nas-test-****-***a   1/1     Running   0          40s
nas-test-****-***b   1/1     Running   0          40s
查看挂载路径。
kubectl exec nas-test-****-***a -- df -h /data预期输出:
Filesystem                                        Size  Used Avail Use% Mounted on
350514*****-mw***.cn-shanghai.nas.aliyuncs.com:/   1.0P     0   1.0P   0% /data
如果输出类似信息,则表示挂载文件系统成功。
验证NAS的共享存储和持久化存储
按照上文示例创建的Deployment中含有2个Pod,2个Pod挂载了同一NAS文件系统。可通过以下方式进行验证:
在一个Pod中创建文件,然后另一个Pod中查看文件,以此来验证共享存储。
重建Deployment,然后在新创建的Pod中查看文件系统中的数据是否存在,以此来验证持久化存储。
查看Pod信息。
kubectl get pod | grep nas-test返回示例如下:
nas-test-****-***a   1/1     Running   0          40s
nas-test-****-***b   1/1     Running   0          40s
验证共享存储。
在一个Pod中创建文件。
以名为
nas-test-****-***a的Pod作为示例:kubectl exec nas-test-****-***a -- touch /data/test.txt在另一个Pod中查看文件。
以名为
nas-test-****-***b的Pod作为示例:kubectl exec nas-test-****-***b -- ls /data预期返回如下,可以看到已共享新建的文件
test.txt。test.txt
验证持久化存储。
重建Deployment。
kubectl rollout restart deploy nas-test查看Pod,等待新Pod创建成功。
kubectl get pod | grep nas-test返回示例如下:
nas-test-****-***c 1/1 Running 0 67s nas-test-****-***d 1/1 Running 0 49s在新Pod中查看文件系统中的数据是否存在。
以名为
nas-test-c***的Pod作为示例:kubectl exec nas-test-****-***c -- ls /data预期返回如下,可以看到NAS文件系统中的数据依然存在,在新Pod的挂载目录下可以重新获取。
test.txt