
快速入门:注册首个 Agent
Agent 可信服务(ATS)为 Agent 提供可信身份注册和证书签发服务。本文档引导您完成从注册人实名认证到提交 Agent 注册的全流程。
前提条件
域名所有权:准备 Agent 绑定的主机地址(FQDN),必须为用户可控域名。
服务器证书:准备由 Public CA 签发或用户自带(BYOC)的服务器证书。
整体流程

Step 1:注册人实名认证
注册 Agent 前需要至少一个审核通过的注册人。
前往 ATS 控制台的注册人设置页面,单击添加注册人。
填写注册人信息,包括名称、证件类型、证件号码、证件图片等,并提交审核。证件图片必须清晰完整,否则会导致实名认证审核时间延长。
等待人工审核。审核通过后,注册人状态变为审核通过。
操作详情和注册人信息填写要求,请参见注册人设置。
Step 2:注册 Agent
在我的Agent页面,单击注册 Agent。
在注册 Agent面板,填写基本信息:
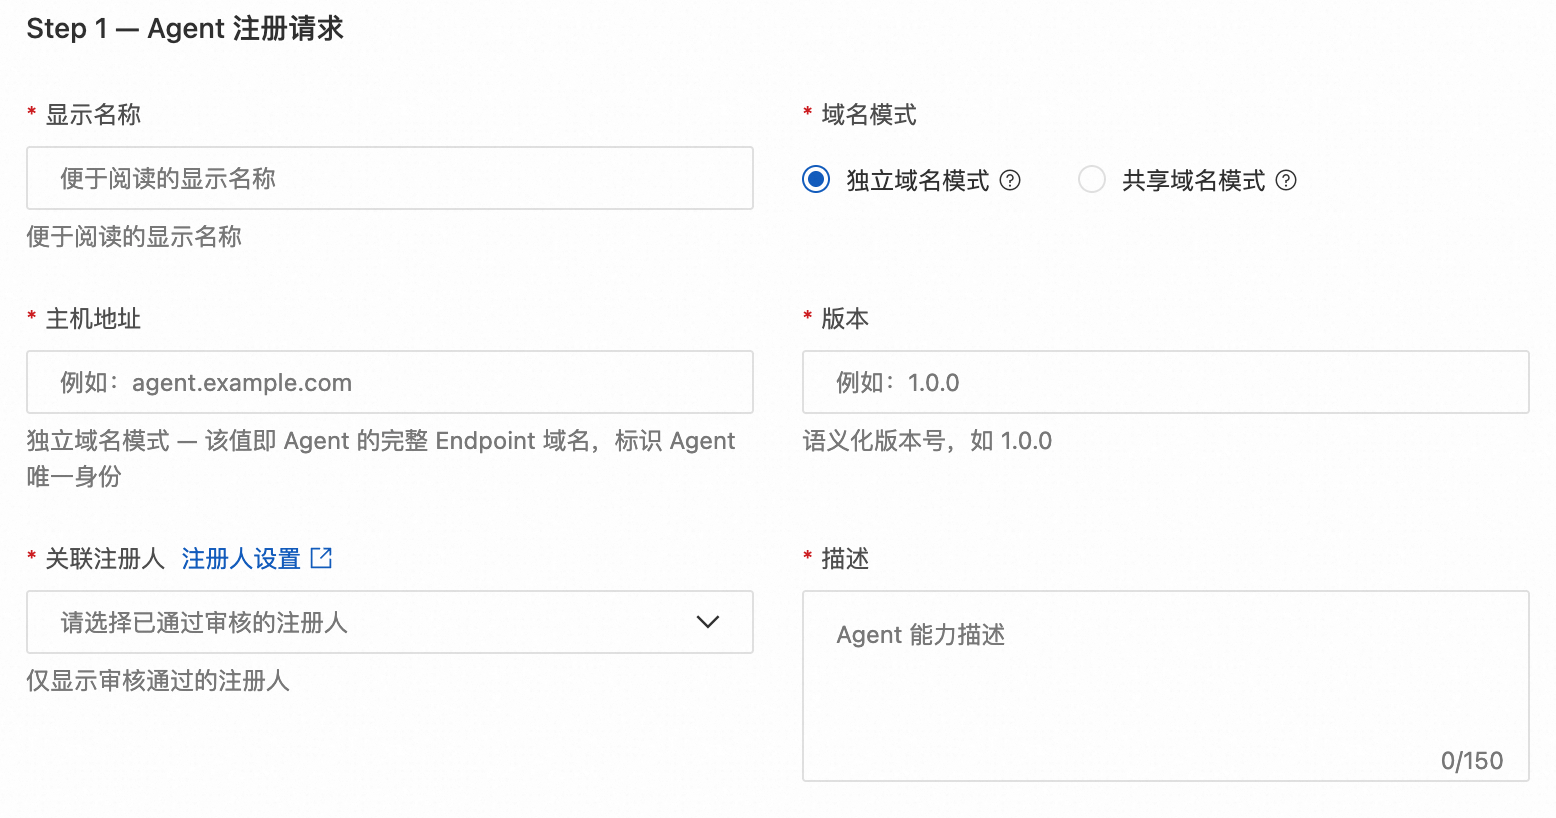
参数
说明
显示名称
便于阅读的 Agent 显示名称。
域名模式
决定 Agent 的访问域名(Access Hostname)与标识域名(Identity Hostname)的对应关系:
独立域名模式:Agent 使用专属域名。访问域名与标识域名相同,用于访问和标识 Agent 的唯一身份。
主机地址
Agent 所属完全限定域名(FQDN),例如
agent.example.com,须为用户可控域名。独立域名模式下该值即 Agent 的完整 Endpoint 域名。
共享域名模式下该值是多个 Agent 共用的主域名。
Endpoint 域名子域名名称
仅共享域名模式下必填,用于标识 Agent 的唯一身份。须满足以下要求:
必须是主机地址所填主域名的一级子域名。例如主域名为
example.com时,abc.example.com合法,a.b.example.com不合法。全局唯一,不可与其他 Agent 共享。一个子域名对应一个 Agent。
必须可以正常公网解析。
版本
语义化版本号,格式为
X.Y.Z,例如1.0.0。关联注册人
选择已通过审核的实名认证注册人。下拉列表仅显示状态为“审核通过”的注册人。
描述
Agent 能力描述,不超过 150 个字符。
在端点配置区域,填写 Agent 的服务端点信息。至少配置一个端点,支持多协议端点。

参数
说明
协议
端点通信协议,可选值:MCP、A2A、OpenAPI。
Agent URL
Agent 服务的访问地址。
传输方式
数据传输方式,选项根据所选协议自动更新:
MPC/A2A:支持 STREAMABLE-HTTP、SSE
OpenAPI:支持 REST、HTTP
Metadata URL
Agent 元数据描述文件地址。
填写完成后,点击下一步。
在ACME 预检步骤,完成域名所有权验证:
复制页面上显示的 TXT 记录的主机记录和记录值。
需要添加的 TXT 记录条数取决于上一步选择的域名模式:
独立域名模式下生成 1 条 TXT 记录,用于验证主机地址对应域名的控制权。
共享域名模式下生成 2 条 TXT 记录,主域名验证用于证书签发,子域名验证用于证明标识域名归属控制权,两条记录分别配置到相应域名下并生效后才能通过预检。
登录您的 DNS 服务商控制台,手动添加上述 TXT 记录。
返回 ATS 控制台,单击触发 ACME 预检。验证通过后自动进入下一步。

在提交注册步骤,完成证书材料提交:
在身份证书 (Identity Certificate)区域,粘贴本地生成的 Identity CSR(PEM 格式)。身份证书由 CNNIC Private CA 签发,无需自行申请。
 重要
身份证书的密钥对须在本地生成,请妥善保管私钥,绝不上传至平台或任何第三方。阿里云 RA 仅接收 CSR(含公钥部分),不生成、处理或访问 Agent 私钥。
若尚未生成 CSR,可点击查看生成指南,并参照指引完成操作。

在服务器证书 (Server Certificate)区域,粘贴从 Public CA 获取的服务器证书公钥(PEM 格式)。
单击提交注册。提交成功后,Agent 进入 Private CA 待签发状态,等待 CNNIC 审核签发身份证书。可查看 Agent 状态了解签发情况。


各步骤的操作详情和注意事项,请参见注册 Agent。
Step 3:配置 DNS 记录
DNS 记录是 Agent 可被全网发现的基础。ATS 为每个 Agent 生成一组标准 DNS 记录,用于身份发现、信任验证和安全通信。CNNIC 审核通过后,如您的 DNS 记录尚未配置,Agent 状态变为 DNS 待验证。
需要配置的记录取决于您希望该 Agent 达到的认证级别。您可视域名的托管情况,使用一键配置云解析或手动添加解析记录。
方法一:一键配置云解析
若 Agent 的域名托管在阿里云云解析 DNS,您可以使用一键配置云解析功能,将系统生成的 DNS 记录自动写入阿里云云解析 DNS,无需手动逐条添加。
前提条件:
域名已添加到当前阿里云账户的云解析DNS中,否则一键配置云解析不可用。
域名的 NS 地址已指向阿里云云解析 DNS。若仍指向其他 DNS 服务商,写入的记录将不会生效。
操作步骤
登录ATS 控制台,在左侧导航栏选择我的 Agent。
找到目标 Agent,单击操作列的DNS 记录。
说明仅当 Agent 状态为 DNS 待验证、TL 待封存、活跃或已过期时显示。
在 DNS 记录面板中选择认证级别,面板显示该认证级别需配置的解析记录。
单击一键配置云解析。系统将调用云解析 OpenAPI 逐条写入 DNS 记录。配置过程中您可查看每条记录的写入状态。若记录在云解析中已存在,按写入成功处理。
待需要配置的解析记录均写入成功后,点击验证 DNS。
验证通过后,控制台按已验证的 DNS 记录显示对应的认证级别。
后续您可随时增加或删除对应级别的 DNS 记录并重新验证,实现认证级别的升级或降级,无需重新注册 Agent。
方法二:手动配置解析记录
若 Agent 的域名托管在第三方 DNS 服务商,需在第三方 DNS 服务商手动配置解析记录。
登录ATS 控制台,在左侧导航栏选择我的 Agent。
找到目标 Agent,单击操作列的DNS 记录。
说明仅当 Agent 状态为 DNS 待验证、TL 待封存、活跃或已过期时显示。
在 DNS 记录面板中选择认证级别,面板显示该认证级别需配置的解析记录。
登录 DNS 服务商控制台,逐条添加上述记录。
确认所有 DNS 记录均已正确配置后,返回 ATS 控制台,单击验证 DNS。
查看验证结果:
全部通过且已完成封存:若 CNNIC 已审核通过并完成透明日志封存,Agent 状态变为活跃,可被全网发现和信任验证。
全部通过但未完成封存:若 CNNIC 尚未完成透明日志封存,Agent 进入TL 待封存(CNNIC) 状态,无需额外操作,完成后 Agent 将自动变为活跃状态。
存在未通过的记录:验证状态列按实际结果更新为已验证或校验失败。检查验证失败记录对应的 DNS 配置,修正后重新验证 DNS。
验证通过后,控制台按已验证的 DNS 记录显示对应的认证级别。
后续您可随时增加或删除对应级别的 DNS 记录并重新验证,实现认证级别的升级或降级,无需重新注册 Agent。
DNS记录的详细说明,请参见配置 DNS 记录。
Step 4:查看证书
当 CNNIC Private CA 完成签发身份证书且 DNS 记录配置完成,Agent 状态变为活跃。可根据实际业务场景和安全合规需求,选择以下方式完成业务接入:
标准认证接入
适用场景:仅需通过 ATS 完成官方实名认证、域名备案合规,但无需集成特定 SDK。
接入方式:您的 Agent 已完成可信认证。您无需修改原有的服务代码,也无需集成 SDK,即可按原有方式对外提供服务。
强校验接入