
证书续期
Agent 注册后配置的身份证书和服务器证书均有有效期,到期前需完成续期以避免服务中断。ATS 控制台提供证书续期功能,支持通过提交 CSR 续期身份证书、通过上传新证书续期服务器证书。续期均需 CNNIC 审核通过后生效。
续期机制
证书续期本质上是更换证书,两类证书续期方式如下:
证书类型 | 签发方 | 续期方式 | 自动续期 |
身份证书 | CNNIC Private CA | 使用注册时的原始私钥生成新的 CSR 并提交平台,由平台提交 CNNIC 签发新的身份证书。 | 支持(默认开启) |
服务器证书 | Public CA 或 BYOC | 从外部 CA 获取新证书后,将证书 PEM 上传至 ATS。 | 不支持 |
无论身份证书还是服务器证书,续期都遵循以下通用规则:
证书续期均需 CNNIC 审核通过后方可生效。审核期间,原有效期内的证书继续有效,已建立的连接不受影响。
续期审核通过后进入证书共存期(默认 72 小时),期间新旧证书同时有效,客户端使用任一证书建联均可通过验证。
对于“高级认证”可信级别的 Agent,共存期内系统同时保留旧证书和新证书两条 TLSA 记录,DANE 验证期间新旧证书均可通过验证。共存期结束后,系统自动清除旧证书的 DNS TLSA 记录,旧证书失效。
证书过期后 Agent 拒绝所有新连接,已建立的连接保持至超时断开;提交续期并通过审核后 Agent 恢复正常服务。
续期身份证书
身份证书由 CNNIC Private CA 签发,不支持自带证书(BYOC)。续期前,请确认 Agent 关联的注册人已完成实名认证。
登录ATS 控制台。
在左侧导航栏,选择证书 > 证书续期。
在身份证书页签,您可查看账号下所有的身份证书 CSR 记录,包括使用该密钥的关联 Agent、算法、CSR 状态等。
在页面右上角,单击生成身份证书 CSR。
在关联 Agent下拉表,选择需要续期身份证书的 Agent。
选择 Agent 后,系统自动拉取该 Agent 的 CSR 上下文(实名认证信息与注册信息)并生成 CSR 生成指南。参考指南在本地使用 OpenSSL 生成 CSR。
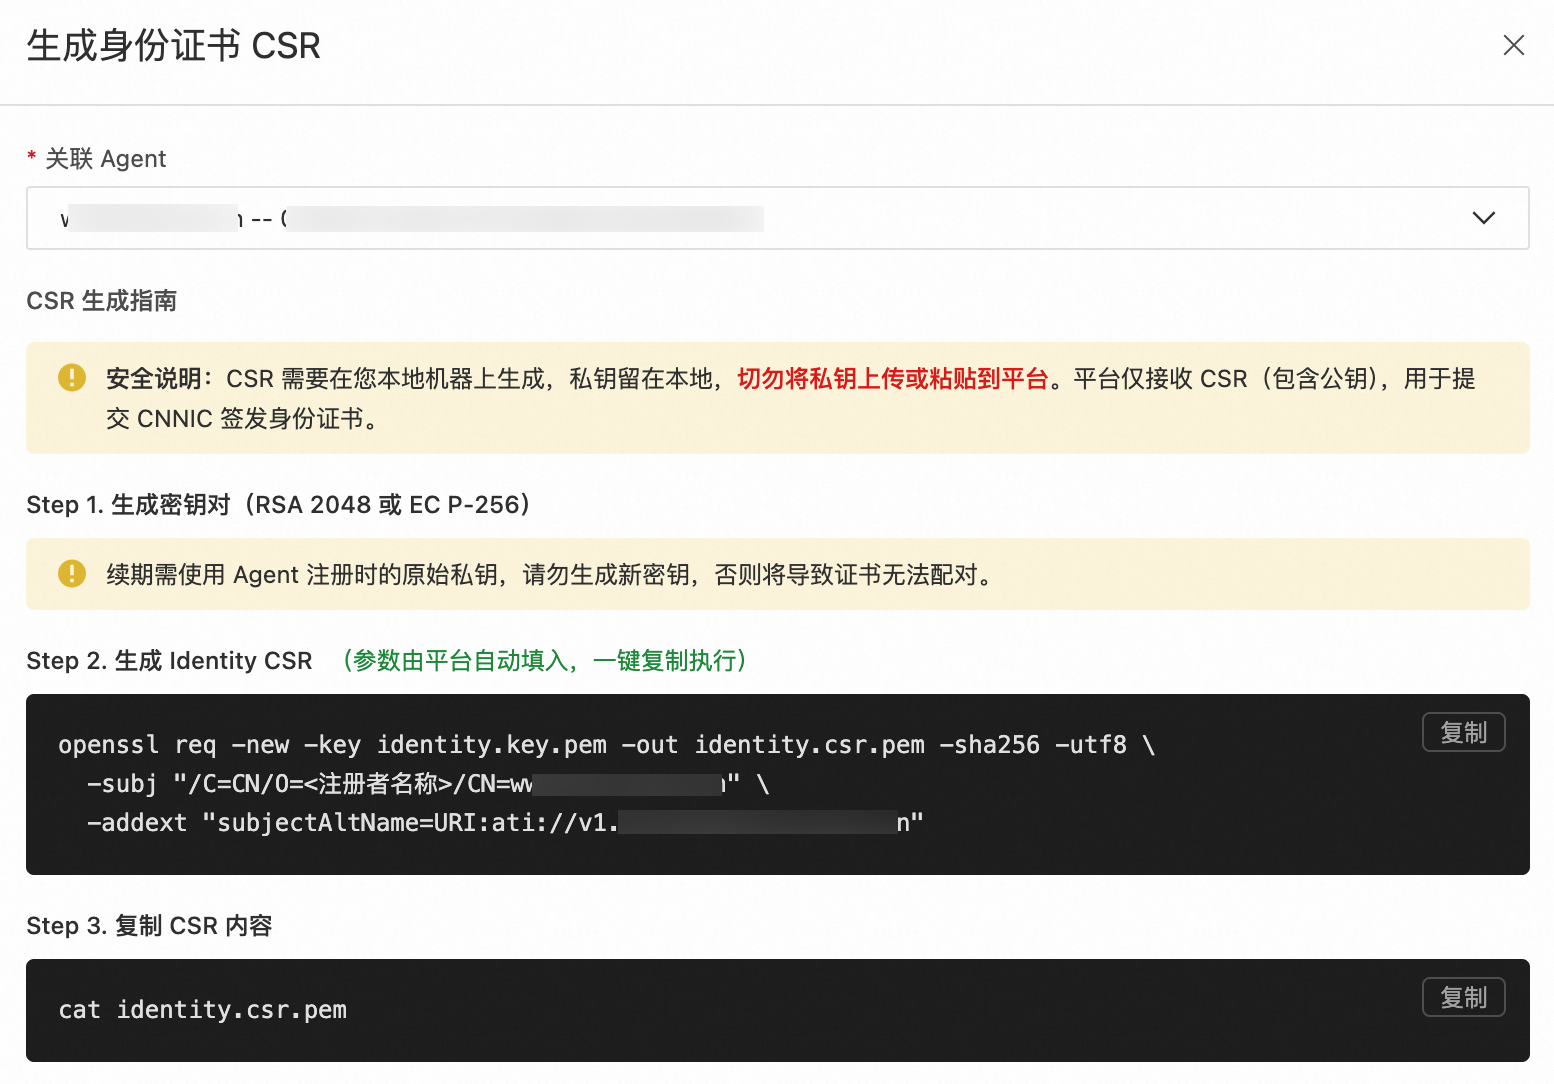 重要
identity.key.pem必须是注册时生成的原始私钥文件,请勿替换或重新生成。若原始私钥已丢失,无法通过续期流程更换证书,请注销原 Agent 后重新注册。Step 2 基于用户配置的 Agent 信息自动生成命令,可一键复制执行。其中,C={国家代码},O={注册人名称},CN={显示名称},subjectAltName=URI:ati://v{版本}.{主机地址}。
粘贴 PEM格式的 CSR 内容至下方的 CSR 输入框。单击生成身份证书 CSR 提交。提交时后端执行三项校验:
公钥一致性:从 CSR 提取公钥 SPKI 指纹,与注册时留存的公钥指纹比对。不一致将返回错误并提示您使用注册时的原始私钥。
Subject 字段:C/O/CN 字段与
subjectAltNameURI 必须与系统拉取的上下文一致,URI 格式必须为ati://v{版本}.{主机地址}。签名算法:必须为 ECDSA P-256 + SHA-256。
任一校验不通过时,提交将被拒绝,您需修正 CSR 后重新提交。
提交成功后,该条记录的 CSR 状态为审核中,此时如需撤回可单击操作列的撤销。
CNNIC 审核通过后状态变为已签发,表示新证书已生效,可单击操作列的DNS 记录查看最新的记录以确认新证书已部署。
若状态为审核失败或已取消(手动撤销申请),可单击操作列的修改,调整 CSR 信息后重新提交。
身份证书支持自动续期。您可在证书续期模块的身份证书列表开启自动续期按钮。启用后,证书临近到期时平台将自动发起续期流程;关闭后需您按照上述步骤手动续期。
续期服务器证书
服务器证书由外部 CA 签发,ATS 只负责接收并审核上传的新证书。服务器证书到期前完成续期,才能保证 Agent 的 TLS 服务端通信不中断,请及时续期。
从外部 CA(如阿里云数字证书管理服务)申请并获取符合规范的新服务器证书,证书须满足以下字段要求:
参数
要求
签名算法
ECDSA P-256 或 RSA 2048 及以上。
Subject CN
Agent 的主机地址(FQDN)。
subjectAltName
DNS:{Agent 主机地址}。
Key Usage
Digital Signature, Key Encipherment。
Extended Key Usage
Server Authentication。
登录ATS 控制台。在左侧导航栏,选择证书 > 证书续期。
选择服务器证书页签,您可查看账号下所有已配置服务器证书的续期记录。
在页面右上角,单击续期。
在关联 Agent下拉表,选择需要续期服务器证书的 Agent。
将新服务器证书的完整 PEM 内容(含
-----BEGIN CERTIFICATE-----和-----END CERTIFICATE-----行)粘贴到文本框,单击续期提交。提交后,系统自动提取新证书的公钥指纹(SPKI),用于生成 TLSA 记录。
提交后,该条记录状态为审核中。CNNIC 会审核新证书的 SPKI 指纹、有效期和颁发方,审核期间原证书继续有效;如需撤回可单击操作列的撤销。
CNNIC 审核通过后证书更新生效,状态变为已完成,可单击操作列的DNS 记录查看最新的记录。