
恶意行为防御是一种针对网络安全威胁的防御机制,旨在识别、阻止和应对各种恶意活动。本文主要介绍如何有效利用恶意行为防御功能,以保护云主机免受攻击和威胁。
应用场景
恶意行为防御功能支持系统防御规则和自定义防御规则。两种防御规则的应用场景如下:
自定义防御规则生效的优先级高于系统防御规则。
|
规则类型 |
使用说明 |
|
系统防御规则 |
主要包含网络防御和进程防御两种类型的防御规则。
|
|
自定义防御规则 |
如果需要放行或重点拦截某些确定的行为,可以使用自定义防御规则功能,自定义适合自己业务场景的精细规则。更多场景化的配置示例,请参见恶意行为防御自定义规则最佳实践。 |
管理系统防御规则
云安全中心高级版支持进程防御、企业版及旗舰版用户可启用全部系统防御规则。
-
登录云安全中心控制台。
-
在左侧导航栏,选择。在控制台左上角,选择需防护资产所在的区域:中国内地或非中国内地。
-
在恶意行为防御页签系统防御规则子页签下的规则列表中,查找并管理目标系统防御规则。
-
启用或停用规则
如果在日常业务场景当中,发现某个系统防御规则不适合业务场景,并且会影响资产的安全评分,可以停用该系统防御规则。
重要停用某个系统防御规则后,云安全中心将不会检测并上报该规则对应的安全风险,并且安全告警页面的告警列表中也不会再显示与该规则相关的告警事件。请谨慎操作。
-
选中(支持多选)目标规则
-
单击规则列表下方的批量启用或批量停用。
-
-
管理主机
重要将资产从规则中移除后,该资产将不会再受到此系统防御规则的防护。请谨慎操作。
如果需要将特定服务器从恶意行为防御的防护范围中移除(例如服务器项目被防勒索诱饵捕获防护拦截),可进入主机规则管理 > 恶意行为防御页面,选择对应的防御规则(如防勒索规则),在防御范围中将该服务器移除。
-
选中要管理的系统防御规则,单击操作列的管理资产。
-
在主机管理面板,添加或删除该规则防御的资产,然后单击确定。
-
-
自定义防御规则
如果云安全中心安全告警功能对正常业务行为产生了误告警,可以通过自定义防御规则加白相应的行为(例如命令行、进程Hash等),避免产生误告警。
-
登录云安全中心控制台。
-
在左侧导航栏,选择。在控制台左上角,选择需防护资产所在的区域:中国内地或非中国内地。
-
在恶意行为防御页签自定义防御规则子页签下,单击新建规则。
-
在新建规则面板上,按照业务需求选择不同的规则类型完成相关参数配置、设置规则的动作,然后单击下一步。
选择不同的规则类型时,需要配置不同的参数。支持加白以下规则类型:
-
进程Hash
-
命令行
-
进程网络
-
网络拦截(源IP/域名)
支持配置源IP地址或域名的黑名单/白名单规则。当安全告警提示反弹Shell或持续恶意外连时,可通过自定义网络拦截规则封禁特定攻击源IP,阻止后续攻击。对于客服或安全团队提供的恶意IP/域名,也可以直接添加到黑名单中进行拦截。
例如,在处理反弹Shell告警或持续恶意外连告警后,若已确认攻击者源IP且恶意进程已结束,可通过以下步骤封禁该IP:
-
在恶意行为防御页签自定义防御规则子页签下,单击新建规则。
-
在规则类型中选择网络拦截,将已确认的攻击者源IP或恶意域名添加到黑名单中,设置动作为拦截,然后选择需要生效的服务器。
同时建议配合安全组规则进行防护:在ECS控制台为目标实例创建安全组拒绝规则,将已确认的恶意IP加入出方向和入方向拒绝列表,可立即阻断相关恶意流量。具体操作,请参见ECS文档中安全组规则配置的相关说明。
-
-
文件读写
-
操作注册表
-
加载动态链接库
-
文件重命名
更多配置示例,请参见恶意行为防御自定义规则最佳实践。
-
-
在新建规则面板上的服务器列表中,选择规则生效的资产,单击完成。
新建的自定义规则默认为开启状态,支持编辑和管理生效的服务器。
查看并处理安全告警事件
云安全中心会根据已设置的规则产生安全告警和拦截基础攻击,根据规则类型不同产生的告警和处理方式也不相同。
进程防御
云安全中心会根据进程防御类规则,产生“精准防御”类型的告警。可参考以下步骤查看并处理相关安全告警事件。
-
登录云安全中心控制台。
-
在左侧导航栏,选择。在控制台左上角,选择需防护资产所在的区域:中国内地或非中国内地。
说明若开通了Agentic SOC,请在左侧导航栏,选择。在控制台左上角,选择需防护资产所在的区域:中国内地或非中国内地。
-
在安全告警页面,选择云工作负载保护平台(CWPP)页签,单击精准防御下方的数字。
-
在下方的告警事件列表中,查看云安全中心自动拦截的安全告警事件。如果有误报的事件,可单击该安全告警事件操作列的详情,参考以下内容处理该事件。
以下以处理可疑蠕虫脚本行为的告警事件为例,介绍如何处理误报的安全告警事件。
在告警详情面板上,需要获取并记录以下信息,用于后续处理该告警事件。
-
记录检测并上报该告警事件的系统防御规则的名称。本案例中为恶意破坏客户端进程。
-
记录该告警事件的攻击阶段。本案例中为影响破坏。
-
记录受该告警事件影响的资产的名称和IP。
-
-
在左侧导航栏,选择。在控制台左上角,选择需防护资产所在的区域:中国内地或非中国内地。
-
在系统防御规则列表中,查找检测上报该告警事件的系统防御规则。
-
可在恶意搜索框中输入规则名称可疑蠕虫脚本行为查找系统防御规则。
-
也可以在左侧的攻击阶段菜单中,单击影响破坏查找系统防御规则。
-
-
在系统防御规则列表中定位到规则名称为可疑蠕虫脚本行为,管理该系统防御规则。
-
如果该系统防御规则不适合业务场景,不想云安全中心再上报这个系统防御规则检测出的安全告警事件,可单击该规则开关列的
 图标,关闭该系统防御规则。重要
关闭某个系统防御规则后,云安全中心将不会检测并上报该规则对应的安全风险到安全告警页面的告警列表中,请谨慎操作。
-
如果仅想处理这一个误报的安全告警事件,可单击操作列的管理资产,将受该告警事件影响的资产从该系统规则防御的资产列表中移除即可。
也可通过安全告警页面,定位到误报的安全告警进行处理。具体操作,请参见评估及处理安全告警。
重要如果仅想处理该系统防御规则上报的这一次安全告警事件,并且后续还需要云安全中心的系统防御规则继续防护该资产,可以在恶意行为防御页面的系统防御规则中,将该资产添加回规则防御的资产列表中。
-
网络防御
云安全中心会根据网络防御类规则,对基础网络攻击自动进行拦截和处理,并在安全告警-网络防御告警页面展示攻击相关的数据。更多信息参见网络防御告警(原攻击分析)。
新购买的云产品,需等待云安全中心自动完成该产品的网络攻击数据同步后(攻击数据同步需要3小时左右的时间),才可查看相关的攻击分析信息。
防御性告警为云安全中心自动拦截的结果,无需做任何处理。
-
登录云安全中心控制台。
-
在左侧导航栏,选择。在控制台左上角,选择需防护资产所在的区域:中国内地或非中国内地。
说明若开通了Agentic SOC,请在左侧导航栏,选择。在控制台左上角,选择需防护资产所在的区域:中国内地或非中国内地。
-
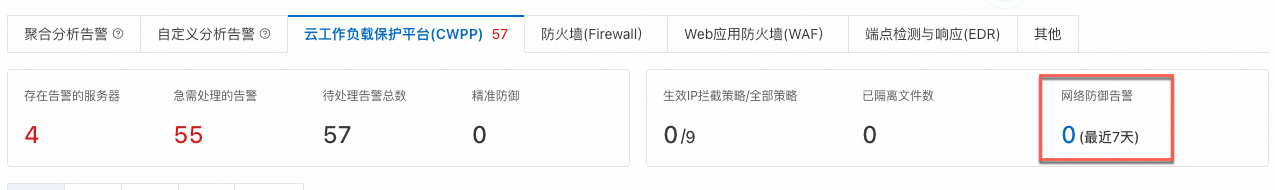
在安全告警页面,选择云工作负载保护平台(CWPP)页签,单击网络防御告警下方的数字,查看相关信息。
-
(可选)配合安全组规则和网络防火墙阻断恶意地址,增强防御效果。
-
通过安全组规则阻断攻击者源IP:在ECS控制台为目标实例创建安全组拒绝规则,将已确认的恶意IP加入出方向和入方向拒绝列表,立即阻断相关恶意流量。具体操作,请参见ECS文档中安全组规则配置的相关说明。
-
将恶意地址添加到服务器防火墙黑名单:获取客服或安全告警提供的恶意IP/域名后,可在服务器内部防火墙(如iptables、firewalld或Windows防火墙)中配置黑名单规则,或在云安全中心自定义防御规则中添加对应的网络拦截规则。
说明当收到勒索风险预警等安全事件通知时,可向客服或技术支持团队请求提供相关的恶意IP/域名地址,获取后可通过上述方式添加至黑名单进行拦截。
-