
Agent-RL(强化学习)网络方案
1 场景描述
在 AI Agent 强化学习(Reinforcement Learning,RL)场景中,模型后训练(SWE Benchmark、Coding、微调强化等)需要数十万级沙箱在弹性运行的同时,频繁调用 GitHub、Docker Hub、海外模型 API 等海外 Tools。沙箱既要接收任务调度请求,又要主动出公网访问外部资源,且执行的是不受信任代码,必须与生产环境严格隔离。
说明:本文涉及的 EPG、CEN-TR、SNAT、显式代理、Local ISP IP 等术语释义见第 6 章术语速查表,建议初次接触 Agent 网络的读者先行阅读。
2 解决方案
2.1 客户需求
大规模沙箱弹性部署:数十万级沙箱秒级拉起与回收,私网 IP 资源可复用、不与存量网络冲突。
本地与海外流量分流:国内阿里云服务与本地流量就近出网,海外 HTTP/HTTPS Tools 流量走专用出口。
跨境访问质量:提升海外 Tools 连接成功率,降低出口 IP 被封禁导致的训练中断。
出向安全可审计:对 HTTP/HTTPS 出向流量实现域名级管控、访问日志与异常检测。
路由级隔离:沙箱网段与生产网段隔离,控制爆炸半径,并支持低成本回退。
2.2 方案架构
架构说明:沙箱 VPC 采用"主网段 + 附加网段"分层设计——主网段(172.16.0.0/20)部署公网 NAT、私网 NAT 等网关组件,附加网段(10.0.0.0/8 内划分)部署 ACS/ACK 沙箱,附加网段仅本 VPC 有效、不对外发布路由。沙箱出向分两条通道:本地/非 HTTP 流量按默认路由经公网 NAT 出网;海外 HTTP/HTTPS 流量由显式代理(http_proxy/https_proxy)引流,先经私网 NAT 网关 SNAT 为主网段 NAT IP,再经 CEN-TR 跨地域私网送达海外 EPG,由 EPG 出口地址池(Local ISP EIP)直接出互联网。
分流原理:代理环境变量是应用层配置,只对读取它的程序生效——这些程序将 HTTP/HTTPS 请求发给 EPG 私网端点(HTTP CONNECT 隧道,代理只转发不解密);不读取代理变量的程序与非 HTTP 协议按网络层默认路由走 NAT。这就是"同一批沙箱、两条出口"的分流机制。
回程设计:显式代理不做网络层 SNAT,若以附加网段源地址直连 EPG,回包将因附加网段路由不发布而无法返回——好比快递的寄件地址写了一个不对外公开的地址,回件自然投递不到。因此代理流量入 CEN 前先由私网 NAT 转换为主网段内的 NAT IP(本方案在主网段内规划 NAT 专用交换机 172.16.15.240/28,私网 NAT 部署于该交换机,其网段即 NAT IP 池;不可手工创建与 VPC 网段重叠的 NAT IP 地址段,详见部署指导 3.1 步骤 4)。回程沿已发布的主网段路由回到沙箱 VPC,再命中"NAT IP 池网段 → 私网 NAT"路由完成反向转换送达沙箱,形成闭环且隔离不被破坏。
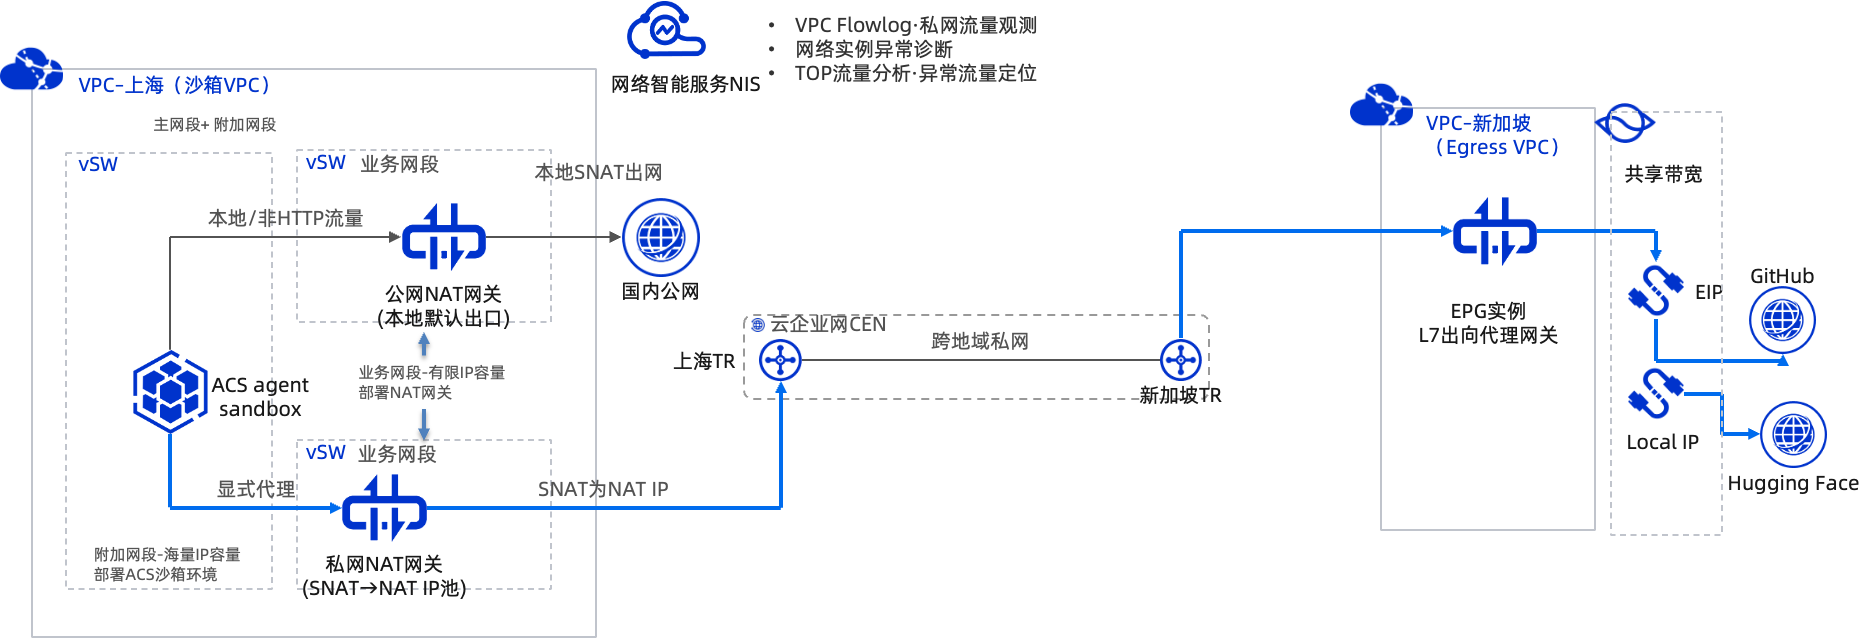
流量路径:
流量类型 | 路径 | 说明 |
沙箱 → 国内阿里云服务 | 不经代理(平台服务路由直达) |
|
沙箱 → 本地公网 / 海外非 HTTP | 附加网段 → 公网 NAT → 公网 | 默认路由 |
沙箱 → 海外 HTTP/HTTPS | 附加网段 → 私网 NAT(SNAT)→ CEN-TR → EPG → Local ISP IP → 目标 | 代理变量引流 |
任务调度 → 沙箱 | Ingress(ALB/NLB)→ 沙箱 | 入向流量维持原架构 |
架构要点:
双出口分工:NAT 承载本地与通用协议流量(成本可控、规模大),EPG 专代海外 HTTP/HTTPS(连接复用、出口调度、七层管控),互不干扰。
隔离闭环:附加网段路由在 TR 入地域网关方向 deny,沙箱以 NAT IP(主网段身份)进入 CEN;回程依赖"NAT IP 地址段 → 私网 NAT"路由完成反向转换。
出口 IP 本地化:EPG 出口池绑定 Local ISP 类型 EIP,相比国际 BGP IP 更接近当地用户,降低被识别为代理流量的概率(实际封禁率改善以 PoC 实测为准)。
反向隔离:沙箱侧使用独立 TR 路由表并 deny 生产网段,避免运行不受信任代码的沙箱主动访问生产环境。
全链路可观测:将沙箱 VPC 流日志与两地 TR 流日志接入 NIS 流量分析器,提供私网流量观测、TOP 流量分析、异常流量定位与网络实例异常诊断;结合 EPG 访问日志与私网 NAT 会话日志,支撑出向流量的审计与联合溯源(见 4.4 验证检查清单与部署指导 3.4)。
高质量的跨地域访问:跨地域采用CEN云企业网,提供高质量的内网互访通道。
备选方案对比与选型理由:
维度 | 全 NAT(扩 EIP 池) | 沙箱整体搬迁海外 | 海外 ECS 自建代理 | 本方案(NAT 本地 + EPG 海外) |
跨境质量 | 差(公网直连) | 好(无跨境) | 好(经 CEN) | 好(经 CEN + Local ISP IP) |
封禁风险 | 高 | 低 | 中(自建出口 IP 仍为数据中心 IP) | 低(Local ISP IP + 调度,以实测为准) |
七层管控/审计 | 无 | 需自建 | 部分(依赖自建组件) | EPG 原生三阶段规则引擎 |
运维负担 | 低 | 高 | 高(代理集群自运维) | 低(全托管) |
改造量 | 小 | 大 | 中 | 中(注入代理变量 + 网络组件) |
成本量级 | 低 | 高(海外算力溢价 + 搬迁成本) | 中(自建集群 + 跨境带宽) | 中(跨境带宽为大头 + EPG,见 2.4) |
回退难度 | — | 高 | 中 | 低(移除环境变量即回退) |
在"不搬迁算力、需要七层管控、要降低封禁"三个约束下,双出口混合方案在质量、管控、运维与可回退性之间取得平衡。
2.3 客户价值
流量智能分流:本地与海外流量各走其路,互不干扰;国内阿里云服务经
no_proxy直连不受影响。跨境访问质量提升:海外流量经阿里云内网传输 + Local ISP IP 出网,连接成功率与评测效果改善(以 PoC 实测为验收口径)。
出口 IP 智能调度:Random/ConsistentHash 调度策略,出口地址随需增减,降低单 IP 高频封禁风险。
出向安全可审计:EPG 三阶段规则引擎(PreDns/PreRequest/PostResponse)实现域名/URL/Header 级管控;EPG 访问日志与私网 NAT 会话日志联合溯源。
环境隔离与可回退:附加网段路由级隔离;显式代理基于标准环境变量,移除即回退至 NAT 路径。
适用于 AI Agent 强化学习训练、SWE Benchmark 评测、Coding 沙箱、模型后训练等需要"大规模沙箱 + 海外 Tools 调用"的场景。
2.4 涉及产品与计费
产品 | 计费 | 备注 |
VPC / 附加网段 | VPC、交换机、附加网段免费(产品计费) | 一个 VPC 最多 5 个附加 IPv4 网段 |
公网 NAT 网关 | 按量付费:实例费 + 容量单位 CU 费(NAT 网关计费) | 每实例默认绑定 EIP 上限 20 个(可申请提升) |
私网 NAT(VPC NAT) | 按量付费:实例费(NAT 网关计费) | NAT IP 数量有限,需按并发估算(见 4.1 容量评估) |
EIP / Local ISP EIP | 按使用流量或按固定带宽(计费概述) | Local ISP 线路需提前申请;可加入共享带宽 |
CEN / TR | 跨地域连接:带宽包或按流量付费,CDT 结算(计费说明) | 跨境(中国内地与境外之间)带宽默认 100 Mbps,可申请提升;链路类型金/铂金 |
EPG | 按实例与出口能力计费,以控制台为准(暂无公开计费文档) | 出口地址池绑定 EIP,支持 Random/ConsistentHash 调度 |
PrivateZone | 按域名 zone 数与解析请求量计费(产品计费) | 用于 EPG 私网域名解析 |
NIS | 流量分析器按处理费 + 存储费计费,含免费额度(计费说明) | 流量分析、路径诊断 |
云防火墙(可选) | 包年包月(版本 + 扩展带宽/实例)(包年包月2.0) | 出向域名级强制管控 |
成本结构提示:本方案的增量成本集中在 CEN 跨境带宽(大头)、Local ISP EIP 与 EPG;本地流量成本不变。带宽包适合流量平稳场景,按流量付费适合波动场景,两者存在盈亏平衡点,建议 PoC 阶段用真实流量校准(金额以阿里云价格计算器与控制台实时计价为准)。
3 注意事项
3.1 显式代理(环境变量)配置规范
代理端口:
http_proxy与https_proxy统一填写http://EPG私网域名:1080。标准 HTTP 代理用一个明文端口同时处理 HTTP 与 HTTPS 目标(HTTPS 走 CONNECT 隧道);EPG 的 443 监听仅用于"TLS 客户端接入"零信任场景,普通接入填 443 会报Proxy CONNECT aborted。no_proxy 完整性:必须包含
localhost、内网网段(10.0.0.0/8、172.16.0.0/12、192.168.0.0/16、100.64.0.0/10)、元数据地址100.100.100.200与aliyuncs.com,否则元数据或内网请求可能误走代理。不要豁免 aliyun.com:
www.aliyun.com是公网官网域名,加入no_proxy后绕过代理直连可能超时;不同客户端对*./CIDR 的解析行为不一致,统一写裸域名后缀(如aliyuncs.com)最稳妥。大小写双写:同时设置
http_proxy/https_proxy/no_proxy与HTTP_PROXY/HTTPS_PROXY/NO_PROXY,覆盖不同 SDK 读取习惯;alibaba-inc.com仅在沙箱确需且可达集团内网时保留。工具链差异:部分工具仅支持域名后缀、不支持 CIDR,上线前用实际工具链验证
no_proxy行为。
3.2 路由与隔离
三张路由表闭环:沙箱自定义路由表(Egress VPC 网段 → 私网 NAT、默认 → 公网 NAT)、沙箱 VPC 系统路由表(NAT IP 池网段 → 私网 NAT 的回程路由、确认 Egress VPC 网段经 CEN 传播可达)、Egress VPC 路由表(确认主网段回程路由已学习),三者缺一即出现黑洞("黑洞"指流量因无匹配路由被丢弃),详见部署指导 3.1 步骤 9。TR 路由策略(企业版)必须关联到具体 TR 路由表才生效;若为反向隔离新建了独立 TR 路由表,需将 deny 策略重新关联至该路由表并复验。
路由策略:TR 入地域网关方向 deny 附加网段前缀;deny 前缀必须与实际规划的附加网段一致;请勿将沙箱默认路由指向 TR,避免本地流量绕行跨境链路。如需最小化暴露面,可在 Egress 方向仅放行 NAT IP 池网段(而非整个主网段)的路由学习。
SNAT 优先级:若 ECS 已绑定 EIP,其出口优先级高于 SNAT,SNAT 不生效(来源:官方文档 NAT SNAT 生效规则)。
3.3 高可用与容灾
组件级:公网/私网 NAT 选择跨可用区容灾;EPG 与 Egress VPC 交换机跨 ≥2 可用区部署;CEN-TR 产品原生多可用区冗余。各产品 SLA 以其官方服务等级协议文档为准。
地域级:海外出口为单地域时,地域或跨境链路故障将导致海外 HTTP 出口整体失效(本地 NAT 流量不受影响)。高可用要求高的场景建议规划第二出口地域与备用跨地域连接(冷备/热备形态与常驻成本需预先评估),通过 PrivateZone 代理域名切换实现故障切换;切换 SOP 应包含触发条件(如 EPG 503 率或跨境带宽利用率阈值)、切换步骤(预降 TTL → 变更解析 → 验证)、以及存量 CONNECT 长连接需等待自然断开或重启工作负载加速收敛的说明。RTO 目标建议分钟级,以演练实测校准。
3.4 安全与合规
代理的强制性边界:显式代理是应用层自愿机制,不受信任代码可忽略变量直接经 NAT 出海。需要强制管控时,建议采用云防火墙出向连接管控(域名级)作为补偿控制,且出向白名单必须同时覆盖本地出口所需的国内公网目标(或将管控范围限定为海外方向),避免误伤经公网 NAT 的本地流量;若部署了出向强制封禁规则,回退前必须先放行海外流量经 NAT 出网,否则回退后海外流量全断(见 5 回退方案)。
审计溯源:SNAT 后 EPG 日志中的源地址为 NAT IP(多沙箱复用),需开启私网 NAT 会话日志并投递日志服务,且两侧日志均需包含源 IP + 源端口(五元组)与时间戳,通过"EPG 日志五元组 → NAT 转换记录 → 沙箱实例"联合溯源;建议日志保留期 ≥30 天。
跨境合规:跨境传输的数据(prompt、模型输出、代码等)需按数据出境合规要求评估——由数据 Owner 会同法务/安全团队明确适用口径(数据出境安全评估、标准合同等),并在 PoC 启动前形成评估结论;注意"创建跨境连接时的控制台合规确认"是平台程序性动作,不替代企业自身的数据出境法定义务。
TLS 能力按需:EPG 的 TLS 拦截(代理与目标之间解密,需自有 CA 证书)与 TLS 客户端接入(沙箱与 EPG 之间加密)相互独立、可分别开关;普通显式代理场景无需开启。
4 实施步骤
4.1 实施准备
环境预检清单
前置产品已开通:VPC、NAT 网关、CEN、EIP、PrivateZone、NIS、EPG(含目标地域可用性确认);Local ISP IP 能力已申请。
配额确认:NAT 绑定 EIP 数(默认 20/实例)、EIP 持有数、VPC 附加网段数(5 个)、私网 NAT 的 NAT IP 数(默认配额较小,按需申请提升)、SNAT 条目数、CEN 跨境带宽(默认 100 Mbps)。
网络规划完成:主网段/附加网段/Egress VPC 网段、NAT 专用交换机网段、可用区已确定,且与企业存量网段无冲突。
已确认 EPG 私网接入形态(Egress VPC 内直连 VIP;若为 PrivateLink 形态,见部署指导 2.2 分支说明)。
容量评估
沙箱并发连接数 → NAT IP 数量(SNAT 端口容量 ≈ NAT IP 数 × 单 IP 可用端口)与 EIP 池规模。
EPG 实例规格(并发连接/新建连接/吞吐)按峰值并发海外调用 × 1.5 校核(以产品规格说明为准)。
跨境带宽 ≈ 峰值并发海外调用 × 单任务带宽,按业务峰值 1.5 倍预留。
高可用等级 → 是否启用跨可用区容灾与第二出口地域。
4.2 快速部署路径(PoC/验证)
适合快速验证场景。1~2 天完成双通道连通性与分流验证。注意:Local ISP IP 能力与 CEN 跨境带宽提升如需申请,存在数天~1 周前置周期,请提前启动。
步骤 1:创建沙箱 VPC 与附加网段
创建 VPC(主网段 172.16.0.0/20),添加附加网段(PoC 用 10.0.0.0/16),分别创建业务交换机与沙箱交换机,创建自定义路由表绑定沙箱交换机。
步骤 2:创建公网 NAT 与私网 NAT
公网 NAT 绑定 1 个 EIP 并为沙箱交换机配置 SNAT(本地出口);在主网段内创建 NAT 专用交换机(如 172.16.15.240/28,不与业务交换机重叠),私网 NAT 部署于该交换机(其网段即 NAT IP 池),为沙箱交换机配置 SNAT(代理出口转换)。
步骤 3:创建海外 Egress VPC 与 EPG
新加坡创建 Egress VPC(192.168.0.0/24)与 EPG 实例(监听 HTTP:1080),出口池绑定 1 个 Local ISP EIP,记录 EPG 私网接入域名/VIP。
步骤 4:配置 PrivateZone 与 CEN-TR
PrivateZone 将 EPG 私网域名解析到 EPG 私网 VIP 并关联沙箱 VPC;创建 CEN 与两地企业版 TR,接入两个 VPC,创建跨地域连接(测试带宽即可),配置 deny 附加网段的路由策略。
步骤 5:配置三张路由表
沙箱自定义路由表:Egress VPC 网段 → 私网 NAT、0.0.0.0/0 → 公网 NAT;沙箱系统路由表:NAT IP 池网段 → 私网 NAT,确认 Egress VPC 网段路由经 CEN 传播可达;确认 Egress VPC 路由表已学习主网段回程路由。
步骤 6:注入代理变量并验证
通过 ConfigMap 注入代理环境变量(使用配置项ConfigMap),代理变量内容可参考 3.1 显式代理(环境变量)配置规范,执行 4.4 验证检查清单。
PoC 验收门槛(示例,按业务实际调整):海外 Tools 调用成功率 ≥ 99% 且较现状基线有明确提升、EPG 503 率 < 0.5%(以 EPG 访问日志/云监控为准)、跨境 P95 时延满足任务要求(以 NIS 或 EPG 日志统计为准)、连续观测窗口(建议 ≥7 天或 2 个训练周期)内目标平台(GitHub/Docker Hub)无封禁(以 429/封禁页次数计)。
PoC 通过后的生产评估要点:生产规模增量成本水位(按 2.4 成本结构线性放大测算)、实测封禁率与成功率是否支撑规模化收益、跨境带宽与 Local ISP EIP 扩容排期(含申请前置周期)。
快速部署完成后如需进入生产环境,请继续 4.3 节的进阶配置。
4.3 进阶部署路径(生产环境)
适合生产环境。在快速部署基础上追加高可用、安全加固、性能优化等生产级配置。预计 3~5 天。
阶段一:基础网络配置
按部署指导 3.1 完成生产规模资源:附加网段按 1.5 倍峰值扩容、EIP Pool(建议 ≥4 个并加入共享带宽)、NAT IP 池按并发扩容(增加 NAT IP 或规划新的 NAT 专用交换机)、EPG 出口池扩容、跨地域连接切换为带宽包或按流量付费(按需选择金/铂金链路)。
完整配置文档:公网 NAT 网关、跨地域连接
阶段二:高可用与容灾
网关组件跨可用区容灾确认;EPG 503 告警与回退触发机制;故障演练(EPG 出口池清空、跨地域带宽置零);按需部署第二出口地域与 PrivateZone 切换预案。
阶段三:安全与访问控制
TR deny 策略复核;沙箱反向隔离(独立 TR 路由表 + deny 生产网段)并验证沙箱到生产网段不可达;安全组出向最小化;可选启用云防火墙出向域名管控(注意与回退的联动,见 3.4 代理的强制性边界);私网 NAT 会话日志与 EPG 访问日志投递。
阶段四:性能优化与监控
NIS 流量分析器接入沙箱 VPC 流日志与 TR 流日志;容量告警(NAT SNAT 连接数 ≥70%、EIP 带宽持续 ≥80%、CEN 带宽 ≥70%、EPG 503 >0);共享带宽与带宽包成本优化。
详细控制台操作、参数与预期结果见配套部署指导文档。
4.4 验证与故障排查
验证检查清单
连通性验证:国内阿里云服务可达(
curl --noproxy "aliyuncs.com" -sS -o /dev/null -w "%{http_code}\n" https://oss-cn-shanghai-internal.aliyuncs.com,返回 200/403 均为网络可达);海外 HTTPS 经代理(curl -v输出可见Establish HTTP proxy tunnel);EPG 端点连通(nc -zv epg-private-domain 1080)与域名解析(nslookup返回 EPG 私网 VIP)。分流验证:本地 NAT 出口——
curl --noproxy "*" -sS https://api.ip.sb/ip返回本地 NAT EIP;EPG 出口——不经--noproxy执行curl -sS https://api.ip.sb/ip,返回 IP 应属于 EPG 出口池 Local ISP EIP 且与本地 NAT EIP 不同;Random 策略下多次请求返回不同 EPG 出口 IP(ConsistentHash 策略下同源固定为正常)。隔离验证:同一 CEN 内生产 VPC ping 沙箱附加网段不可达(以生产侧 TR 路由表无附加网段条目为主判据;PoC 环境无生产 VPC 时以路由表核查为准);沙箱 Pod traceroute 生产网段不可达。
管控验证:EPG PreRequest Deny 测试规则生效后目标域名被拦截。
可观测验证:NIS 流量分析器接入沙箱 VPC 流日志与 TR 流日志后正常出数;私网流量观测、TOP 流量分析、异常流量定位、网络实例异常诊断四项能力可用;EPG 访问日志与私网 NAT 会话日志可查询并支撑溯源。
回退验证:移除代理变量重新部署后,海外 HTTP 流量回落本地 NAT 直接出公网,业务不中断。
常见问题与排查
症状 | 可能原因 | 排查步骤 |
海外访问返回 503 | EPG 出口地址池为空或 EIP 被云防火墙 Deny | 检查 EPG 出口池 EIP 状态与云防火墙策略 |
报 |
| 改为 1080 |
海外访问仍走 NAT | 代理变量未生效或 no_proxy 误配 |
|
国内服务误走代理 | no_proxy 缺少对应项 | 补充 |
代理流量回程不通 | 系统路由表缺"NAT IP 地址段 → 私网 NAT"或 Egress VPC 缺主网段回程路由 | 按部署指导 3.1 步骤 9 核对三张路由表 |
SNAT 后流量黑洞 | 系统路由表缺 Egress VPC 网段路由(未传播或未手配) | 在沙箱 VPC 系统路由表确认 Egress VPC 网段 → TR 条目 |
EPG 域名解析失败 | PrivateZone 未关联沙箱 VPC | 检查 Zone 与 VPC 关联及 A 记录值 |
SNAT 不生效 | ECS 绑定 EIP,出口优先级高于 SNAT | 解绑 ECS 的 EIP 后重试 |
5 回退方案
本章为补充章节。显式代理基于标准环境变量,回退动作简单且可分批滚动。
若已部署出向强制管控规则(云防火墙等),先放行海外流量经 NAT 出网,避免回退后海外流量全断。
移除沙箱工作负载的
http_proxy/https_proxy环境变量(保留no_proxy无害),重新部署 Pod。确认沙箱自定义路由表默认路由
0.0.0.0/0指向公网 NAT。回退后海外 HTTP 流量经本地公网 NAT 直接出公网(出口为国内 EIP),不再经过 EPG 与 CEN 跨境链路,跨境质量退化为公网直连水平。
数十万沙箱规模下建议分批滚动回退,评估业务可接受的切换窗口;观察 1~2 个训练周期无异常后,可释放 EPG 与相关资源。
6 术语速查表
本章为补充章节,面向初次接触 Agent 网络的读者。
术语 | 说明 |
VPC(专有网络) | 在阿里云上创建的隔离私网环境,类似企业的内部局域网 |
主网段 / 附加网段 | VPC 的基础网段与额外追加的大段地址空间;附加网段仅本 VPC 有效,最多 5 个 |
交换机(vSwitch) | VPC 内划分子网的组件,一个交换机属于一个可用区 |
NAT 网关 | 让内网资源共用公网 IP 出网的地址转换网关,像公司前台用总机号码统一对外打电话 |
SNAT | 源地址转换:把请求的源私网 IP 替换为网关的出口 IP,回包再还原 |
私网 NAT(VPC NAT) | 只做私网到私网地址转换的 NAT,本方案用于沙箱网段到 NAT IP 池的 SNAT |
NAT IP 池(NAT 专用交换机网段) | 私网 NAT 的转换地址池;本方案为主网段内 NAT 专用交换机(172.16.15.240/28)的网段 |
黑洞 | 流量因无匹配路由被丢弃,到不了目的地 |
EIP / Local ISP EIP | 弹性公网 IP;Local ISP 指海外当地运营商线路的 IP。海外平台常封禁数据中心 IP 段,当地运营商 IP 的访问特征更接近本地用户,因此被识别为代理的概率更低(实际效果以实测为准) |
CEN / TR | 云企业网与其转发路由器——相当于阿里云各地域之间的"企业内网高速路",走内网比走公网更稳 |
EPG(出向代理网关) | 全托管出站代理服务,像设在海外门口的"收发室":代收沙箱的 HTTP/HTTPS 请求,统一出海并做出口调度与管控;三阶段规则引擎为 PreDns(DNS 解析前拦截)、PreRequest(请求发送前管控)、PostResponse(响应返回后检测) |
显式代理 | 应用通过 |
HTTP CONNECT | 代理协议方法:HTTPS 内容是加密的,代理无需看懂,CONNECT 让代理接一根"密封管道"直通目标网站,加密由两端完成 |
no_proxy | 代理豁免名单,命中的目标绕过代理 |
L7(七层) | OSI 应用层,能解析 HTTP 内容,因此可按域名/URL/Header 管控 |
ALB / NLB | 应用型负载均衡(七层)/ 网络型负载均衡(四层),本方案入向流量入口 |
ACK / ACS / Pod / ConfigMap / kubectl | 阿里云容器服务(Kubernetes 版/容器计算服务);Pod 是容器运行单元;ConfigMap 用于注入配置(如代理变量);kubectl 是集群命令行工具 |
PrivateZone | 私网 DNS 服务,在 VPC 内解析自定义域名 |
NIS | 网络智能服务,提供流量分析、路径诊断与巡检 |
PoC | 概念验证,小范围验证方案可行性 |
SLA | 服务等级协议 |
RTO / RPO | 恢复时间目标 / 数据恢复点目标 |
TTL | DNS 记录缓存时间,调低可加快故障切换时的解析生效速度 |
P95 时延 | 95% 的请求时延低于该值,用于衡量长尾延迟 |
CU | 容量单位,NAT 等产品的计费单元 |
CDT | 云数据传输,跨地域按流量计费的结算方式 |
金 / 铂金链路 | CEN 跨地域连接的传输质量等级,铂金时延更低、价格更高 |
VIP | 虚拟服务地址(此处指 EPG 私网接入地址) |
BGP / 五元组 | 互联网路由协议 / 源目 IP、源目端口、协议的组合 |
爆炸半径 | 单点被攻破或故障后可能波及的最大范围 |