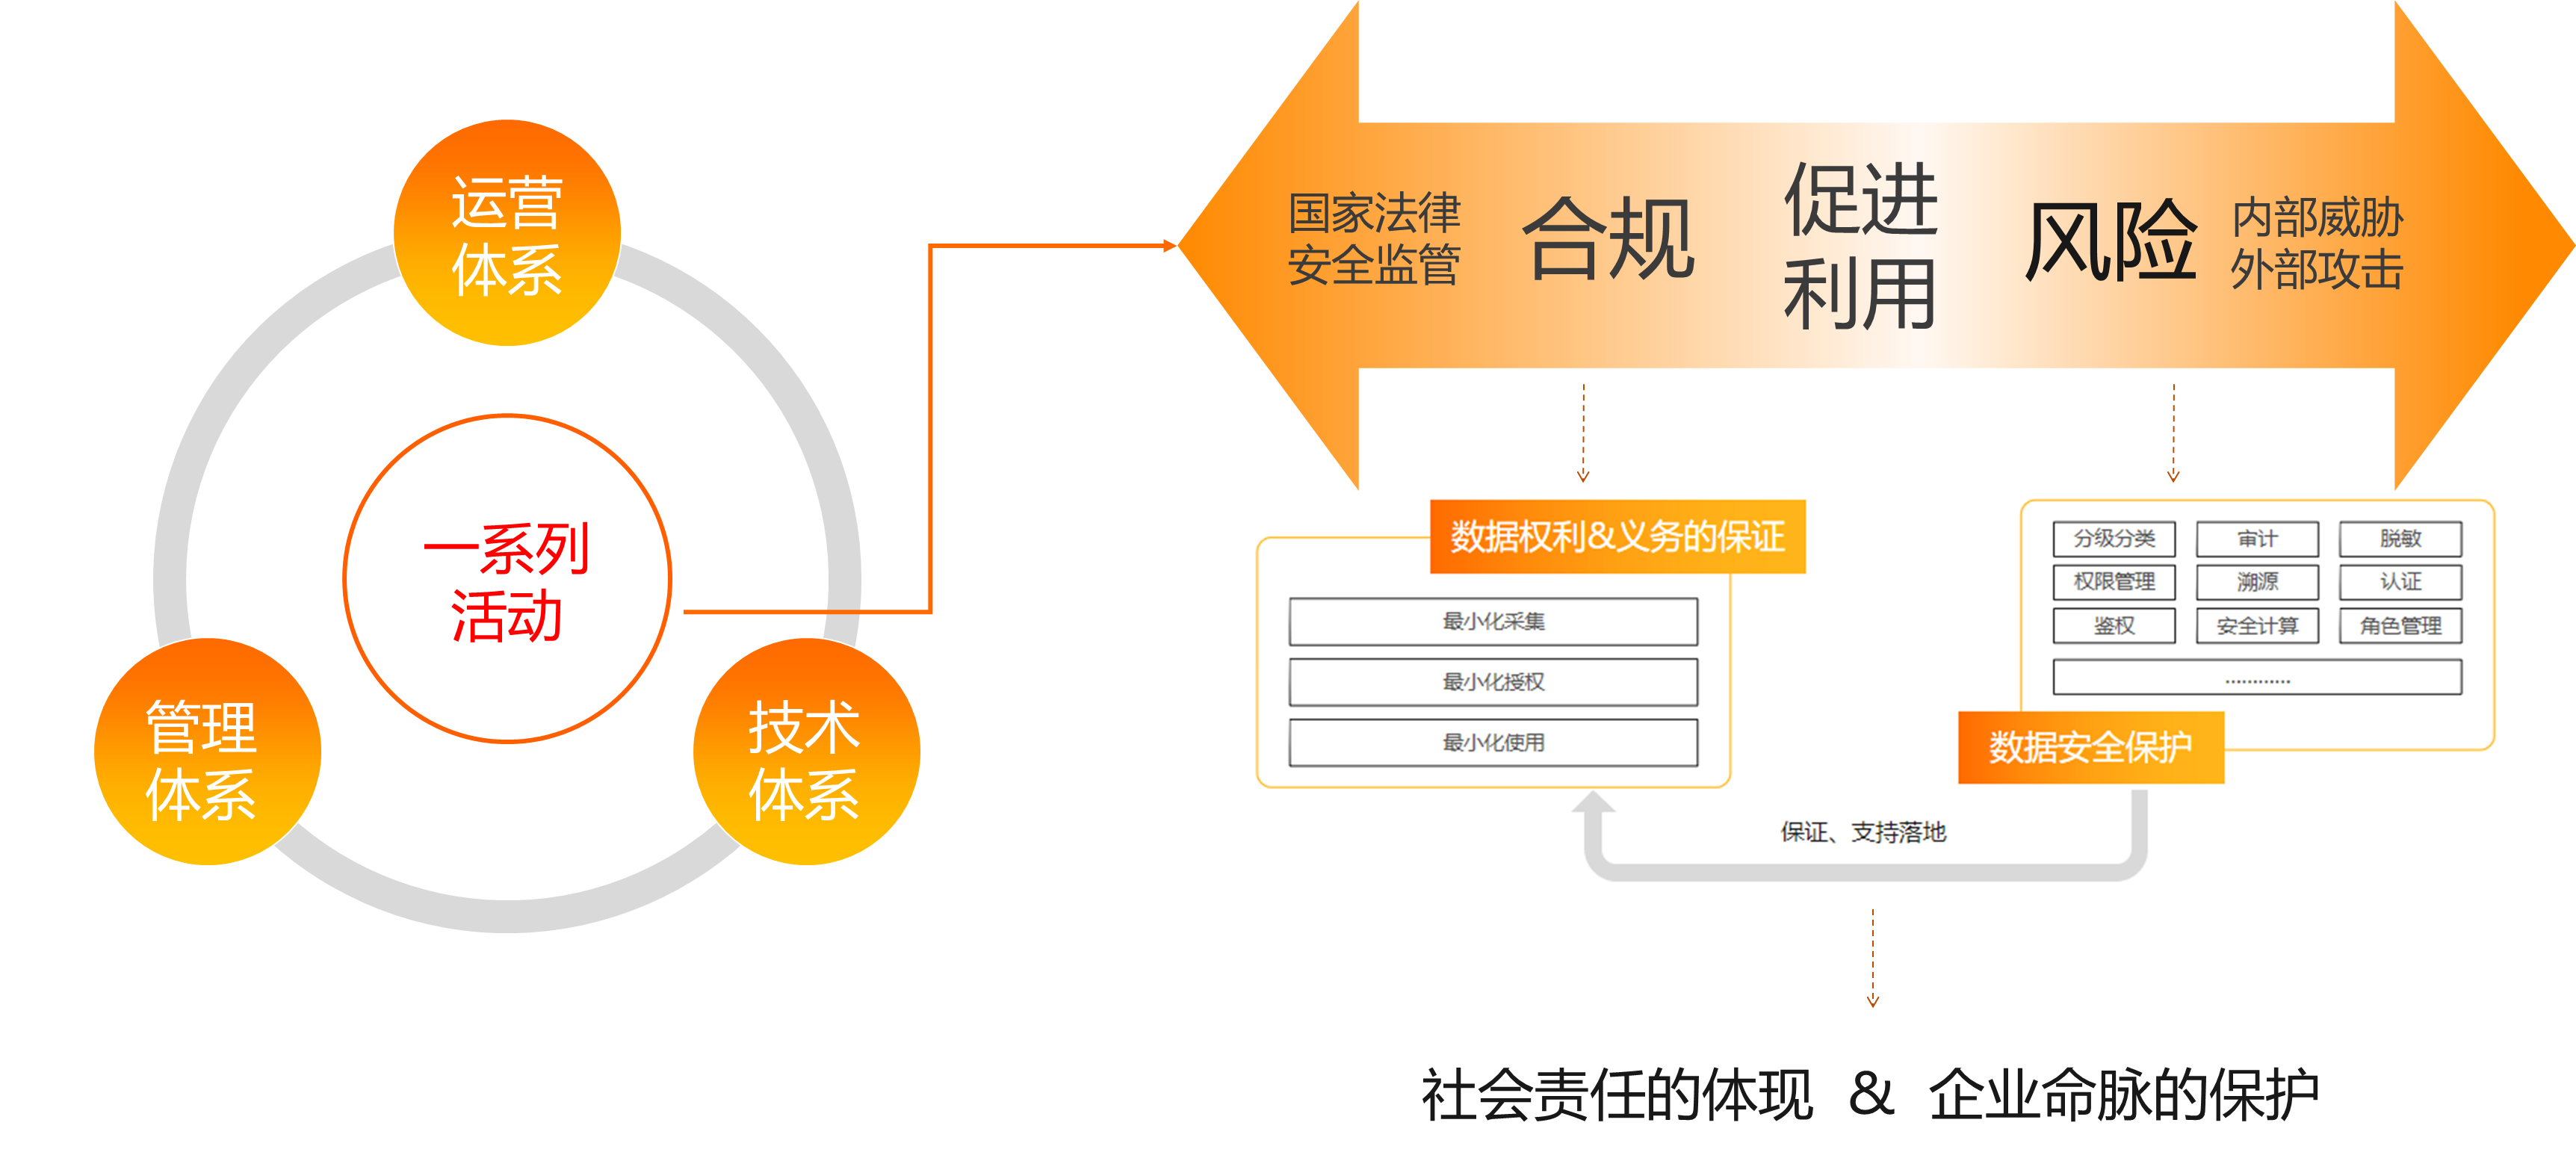
数据安全治理采用体系化的方式保障数据安全,要求妥善处理各类人员对组织资产的行为,以避免发生数据安全事件。数据安全治理的目标是协助企业树立数据安全相关的法律意识,确保企业经营合法合规,同时展现企业的社会责任,保护企业的核心利益。
数据安全治理的本质
2021年6月10日《数据安全法》的发布为我国建立健全数据安全治理体系指明了方向。其中,第4条“维护数据安全,应当坚持总体国家安全观,建立健全数据安全治理体系,提高数据安全保障能力”和第7条“国家保护个人、组织与数据有关的权益,鼓励数据依法合理有效利用,保障数据依法有序自由流动,促进以数据为关键要素的数字经济发展”,数据安全治理将以体系化的方式保障数据安全。
国外主流的安全治理体系包括Gartner的DSG Gartner及微软的DGPC方法。
DSG Gartner认为数据安全治理绝不仅是一套用工具组合而成的产品级解决方案,而是从决策层到技术层,从管理制度到工具支撑,自上而下、贯穿整个组织架构的完整链条。组织内的各个层级需要对数据安全治理的目标和宗旨达成共识,确保采取合理和适当的措施,以最有效的方式保护信息资源。
微软DGPC方法提倡组织从人员、过程和技术3个核心能力领域,实现数据相关的安全及隐私风险保护。
人员领域:涉及组织、角色和责任,需要有适当的组织结构和资源,对DGPC的目标和职责有严格的要求并针对每个组织的独特情况进行调整。
过程领域:涉及风险管理和政策定义,需要熟悉数据安全相关的法律法规、标准及制度,确定数据的合规要求,转化为本组织的制度与流程,实现数据安全实践。
技术领域:涉及风险评估和减轻,需要将DGPC需求转化为技术控制和能力,并管理信息流中的风险。其中,风险/差距分析矩阵是最关键的组成部分,它将信息生命周期和技术领域与数据隐私和保密原则相结合,采取相应的措施来保护数据免受隐私、机密性和合规性威胁,并管理剩余风险。
上述定义均体现了数据安全治理并不是单纯使用技术工具就能实现的。从宏观上看,数据安全治理要处理好制度、组织、人员、工具间的关系;从微观上看,数据安全治理的本质则是要处理好各类人员(身份)对组织资产(IAAS/PAAS/SAAS/各类数据)所施加的行为,若某人员对组织资产采取了不恰当的行为,将导致资产所承载信息的机密性(Confidentiality)、完整性(Integrity)、可用性(Availability)受损,便会产生数安事件。
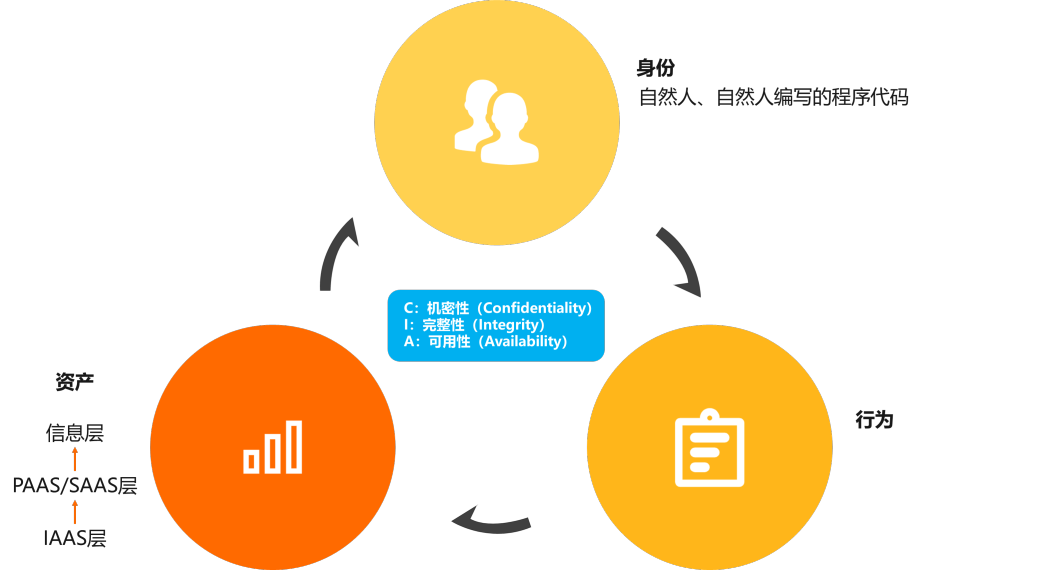
例如:某电商企业的数据分析师每月通过订单事实表汇总销售额并配置看板,该行为符合预期。若分析师在没有特殊业务要求的情况下查看用户订单明细数据,则该行为不恰当。此类行为应该被治理。
数据安全治理的目标
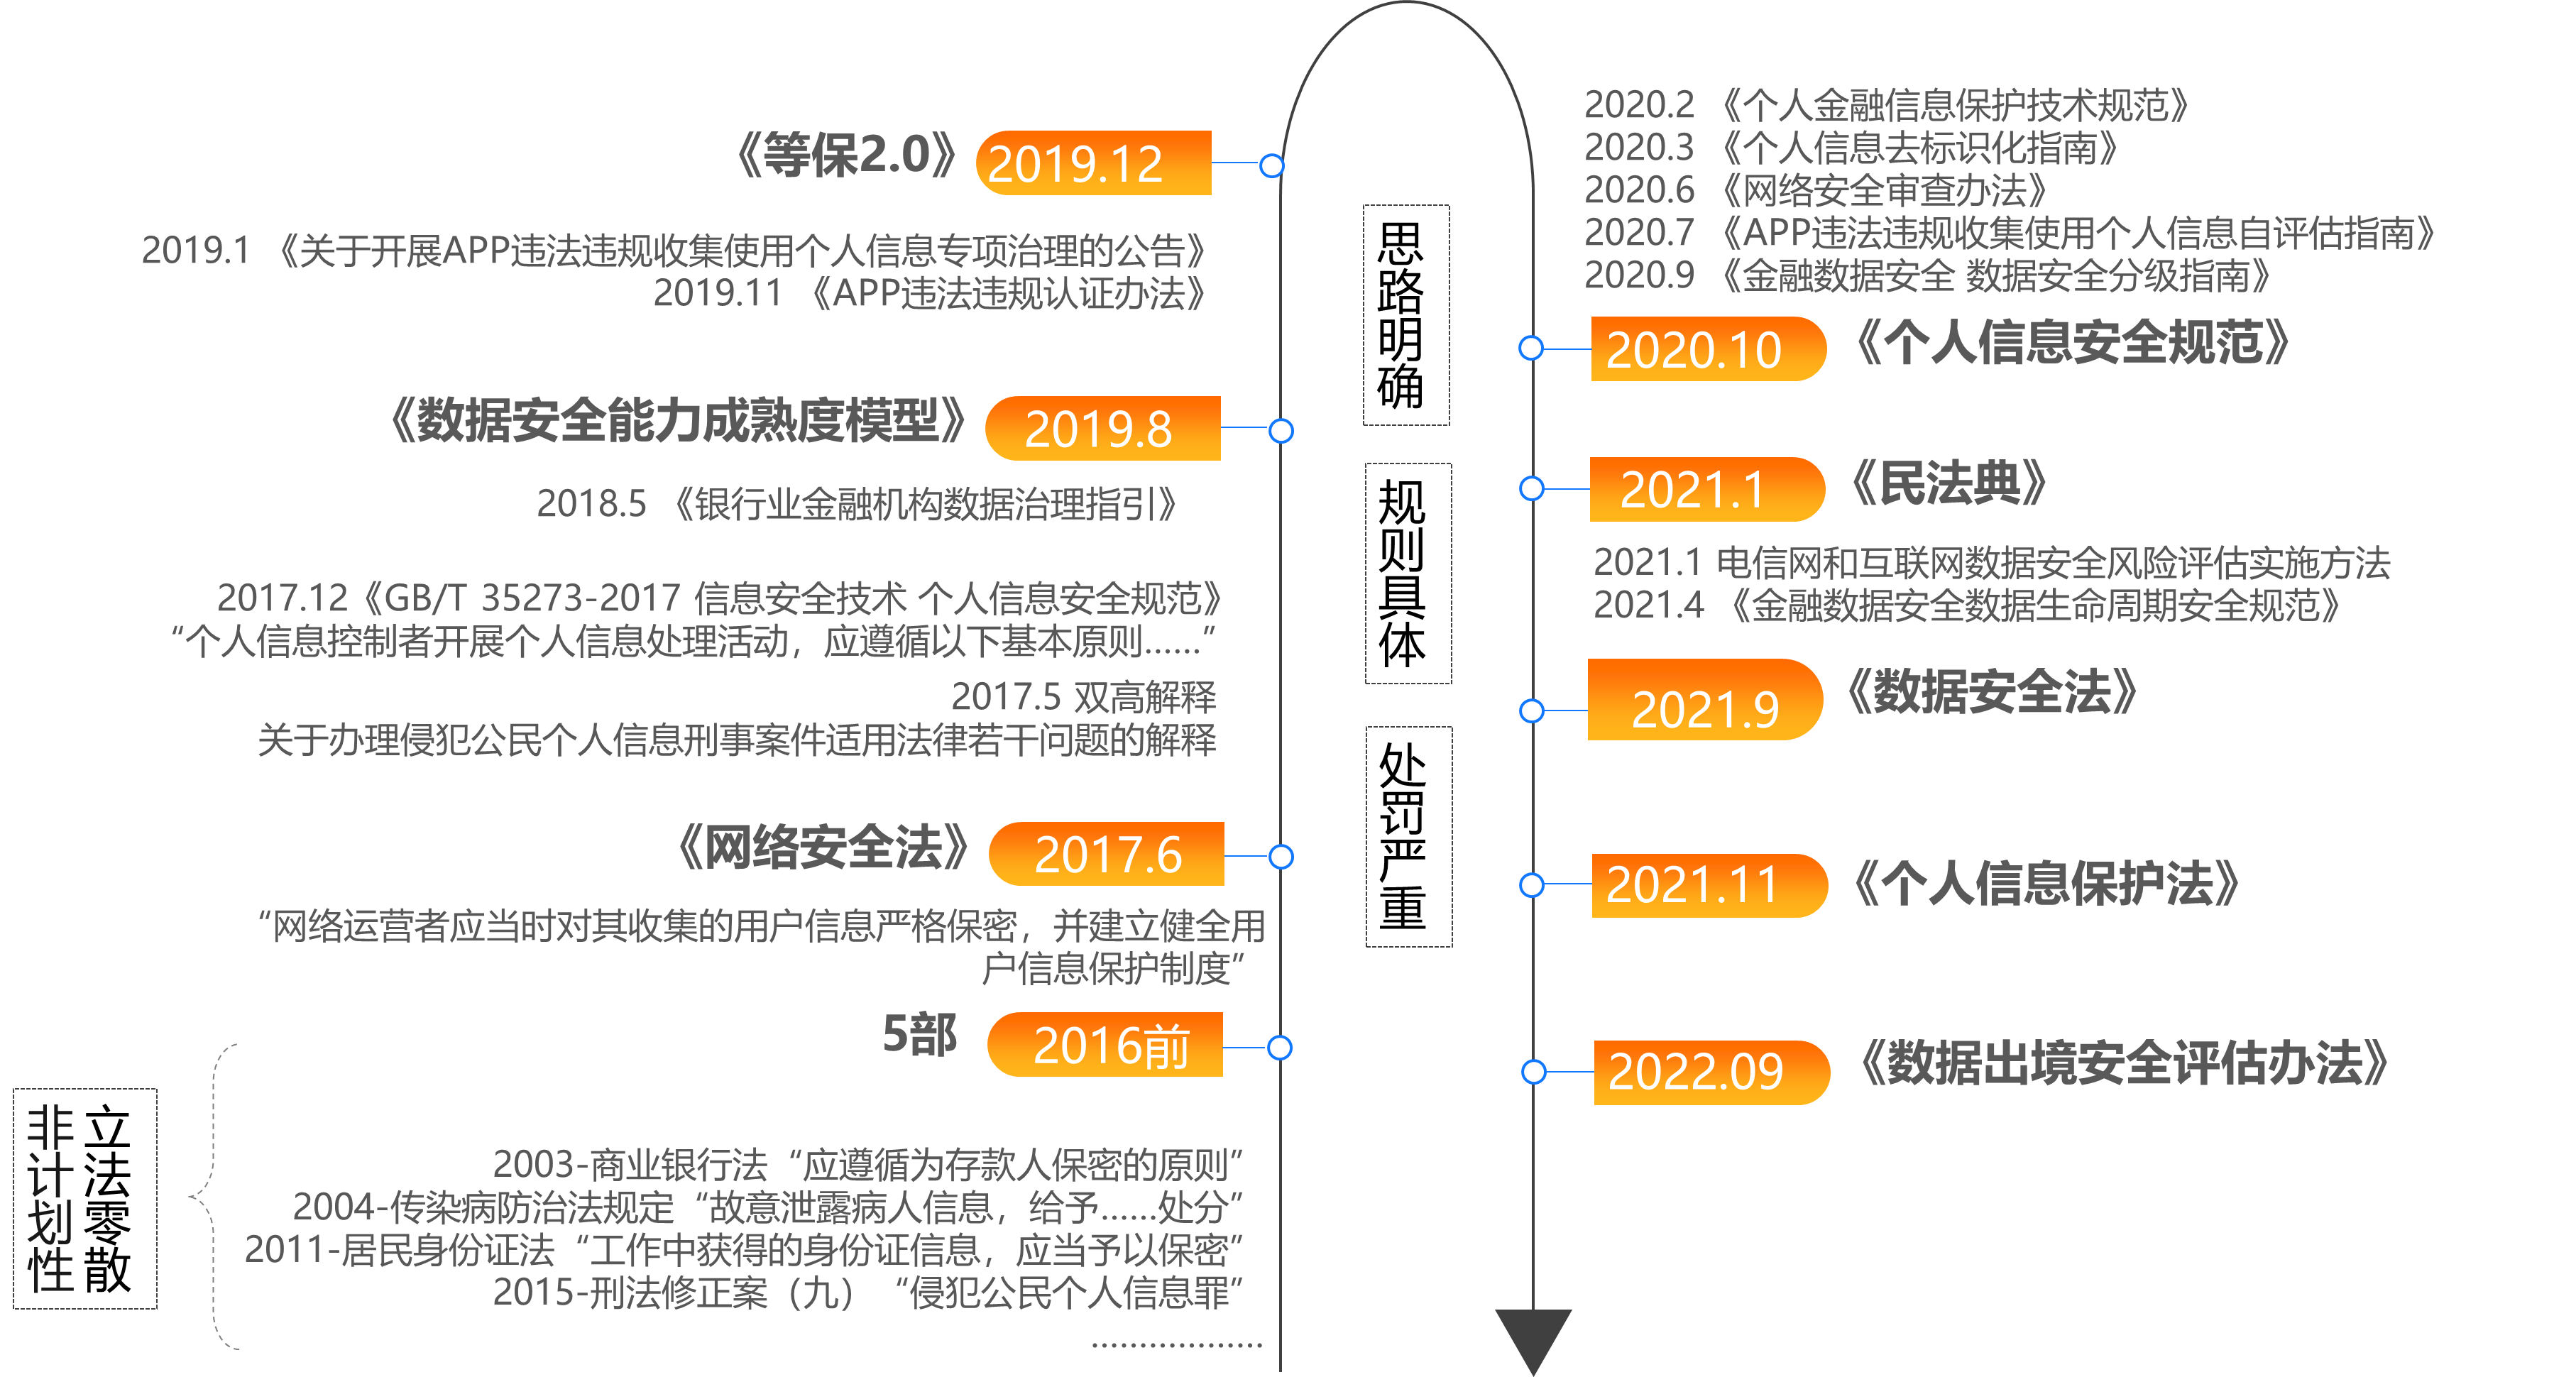
在2016年以前,我国对于数据保护相关的立法相对零散,普遍是以国家或行业的推荐性标准形式存在。自2017年网络安全法颁布以来,各类法律法规、国家强制性标准更加密集、更有针对性地颁布,这些法律文书大多思路明确、规则具体、处罚严重,若不遵守相关法律法规、履行数据安全保护义务,企业可能会被立案处罚。
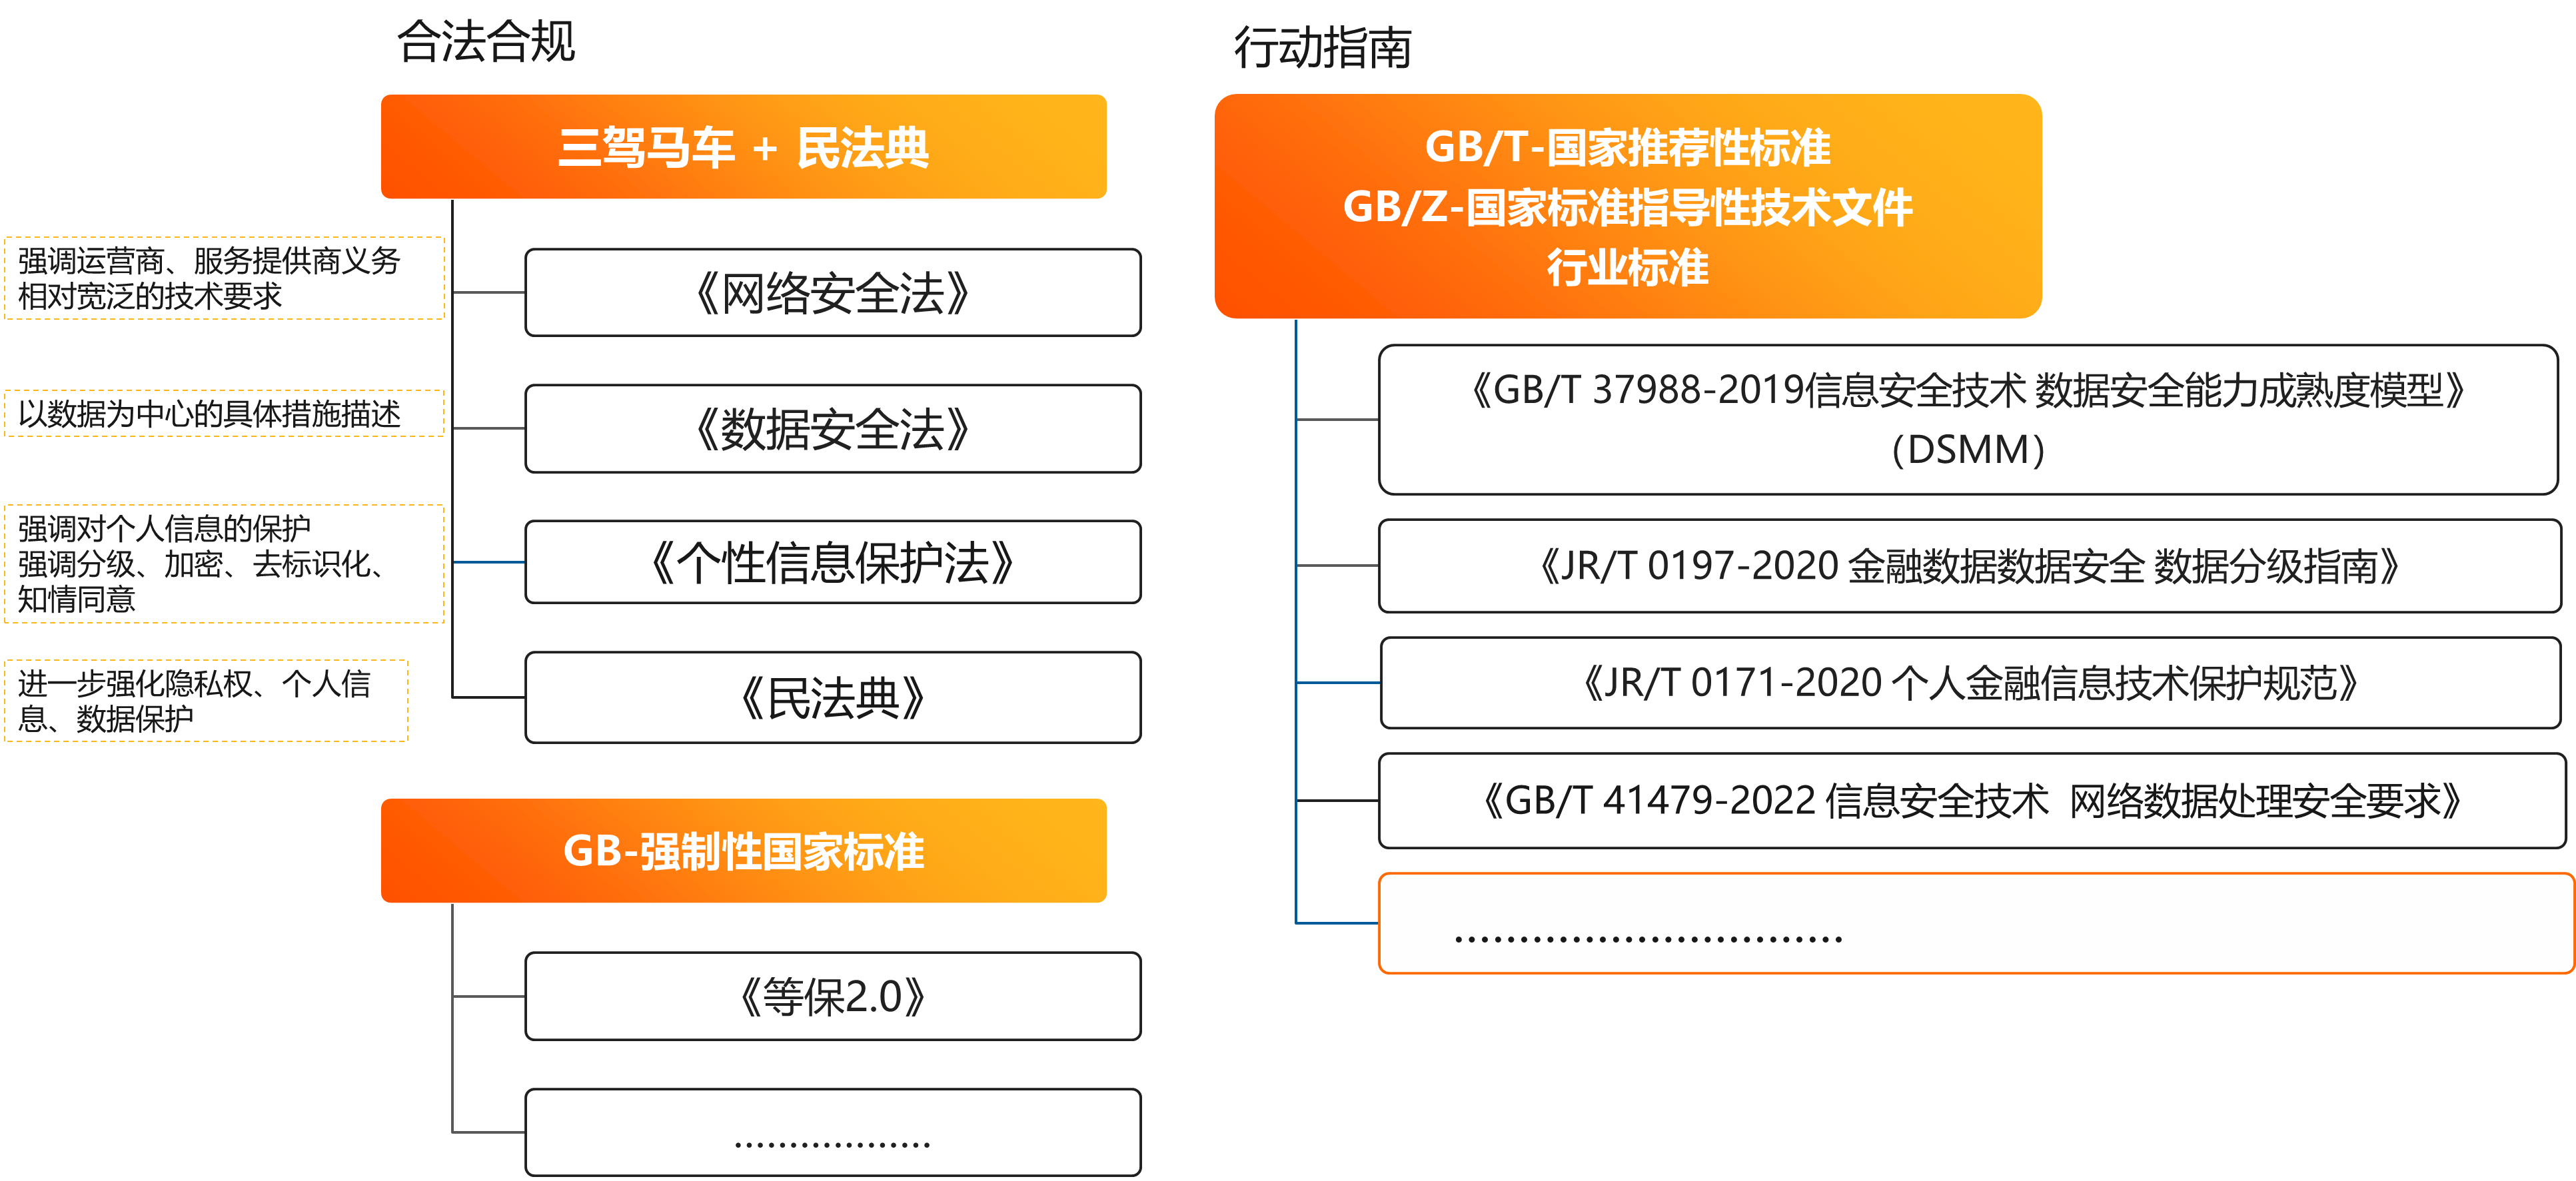
当下企业在开展数据处理相关业务时,只要存在数据收集、处理、使用等行为,就需要从以下方面保障企业的经营合法合规。
重点关注及遵守相关法律法规,时刻监督自己是否存在违规行为。例如,网络安全法、数据安全法、个性信息保护法、民法典及国家强制性标准保2.0等)。
参考相关行动指南(例如,《数据安全治理实践指南》、《DSMM》、特定行业相关标准等)或购买安全厂商提供的安全产品或服务,开展数据安全治理项目。
从前,企业购买并使用安全产品仅仅是为了防范风险、治理风险,确保业务连续、确保资产不被滥用、泄露或控制,在这个时代,数据是企业命脉。
而当下,企业开展数据安全治理活动则是要让自己合规,合规的目的并不是为了向监管部门“交作业”,而是让每一个被搜集数据的公民享有自己的合法权益、保证个人隐私不受侵犯,让个人享受到数据带来的便利、效益和福祉,这是企业社会责任的关键体现。
附录:数据安全相关法律法规
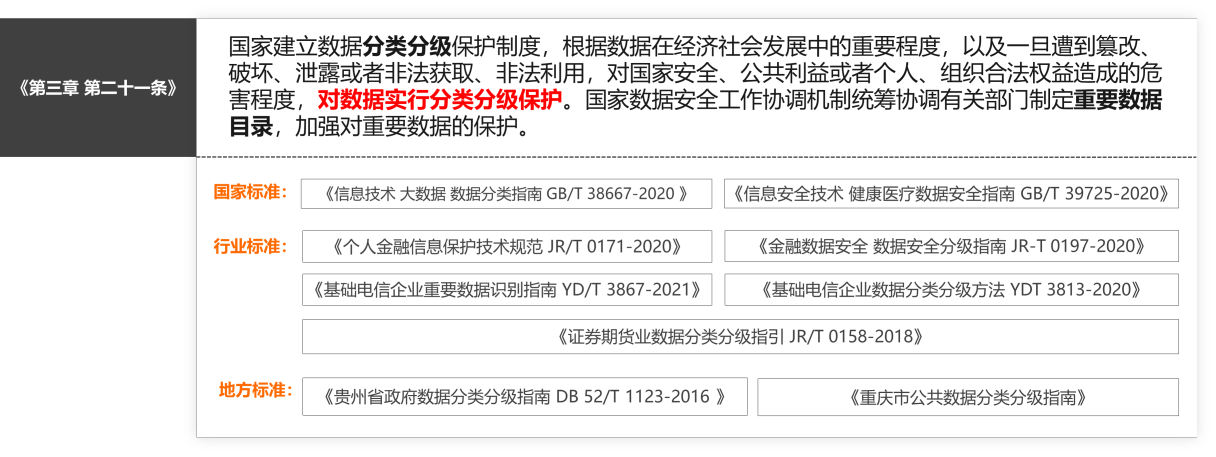
数据安全法
第21条规定,应该对数据实行分类分级保护。该要求也存在于国家或其他行业推荐性标准中。
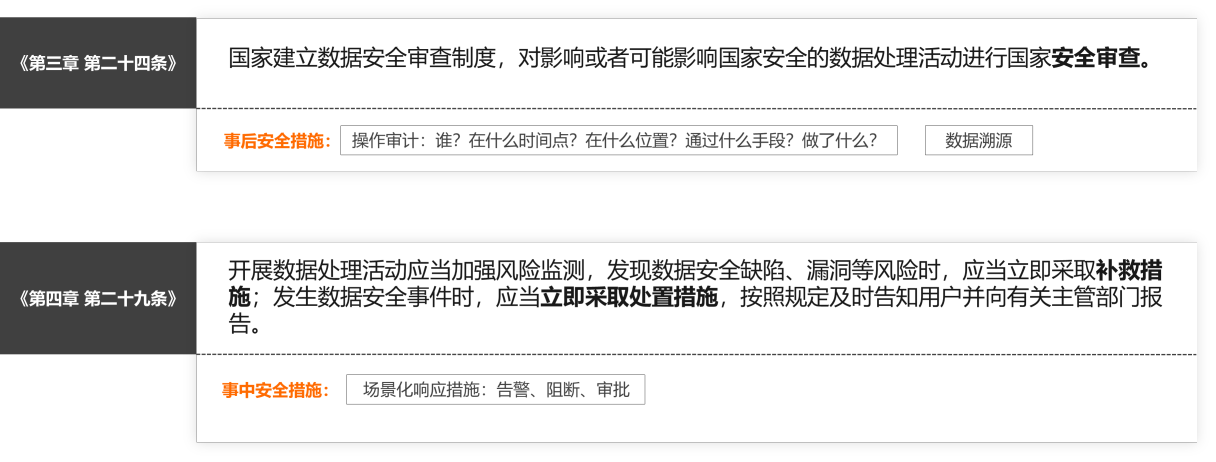
第24条提到的数据安全审查,落地到数据安全治理中则为操作审计;第29条提到的对数据安全缺陷、漏洞、安全事件的补救及处置措施,落地到数据安全治理中则为对风险的响应,主要包括告警、阻断、审批等。
这些要求在其他具备法律效力的文书中也存在,但不同行业存在某些场景化的要求。

个人金融信息保护技术规范JR/T0171-2020
7.4.2 安全检查和评估
金融业机构应对个人金融信息生命周期全过程进行安全检查和评估,范围包括金融业机构以及与其合作的第三方机构(包含外包服务机构与外部合作机构)。
个人金融信息的安全检查和评估具体要求如下:
应依据制定的个人金融信息安全影响评估制度,在个人金融信息委托处理、共享与转让、公开披露等过程中,执行个人金融信息安全影响评估活动,并将评估报告归档保存。个人金融信息安全影响评估可由金融业机构自行组织开展,也可委托外部安全评估机构执行。
应每年至少开展一次对涉及收集、存储、传输、使用个人金融信息的信息系统进行安全检查或安全评估,包括但不限于以下方式及其组合:
对信息系统进行信息安全评估、漏洞扫描和渗透测试,并及时采取补救措施;
在信息系统组件或运行环境发生重大变更(或发现新的高安全等级威胁和漏洞)时,重新进行信息安全风险评估;
将个人金融信息保护纳入金融业机构内部安全审计工作,定期开展安全审计,形成审计报告,并根据审计结果完善制度、流程。
对于个人金融信息中的支付信息部分,应采取自行评估或委托外部机构进行检查评估,金融业机构以及与其合作的第三方机构应每年至少开展一次支付信息安全合规评估,对评估过程中发现的问题及时采取补救措施并形成报告存档备查。
出现个人金融信息泄露事件,造成一定经济损失(或社会影响)时,应及时委托外部安全评估机构重新进行相关安全评估与检查活动,并将结果报送行业主管部门。
个人金融信息保护技术规范JR/T0171-2020
7.5 安全事件处置
安全事件处置具体要求如下:
应制定个人金融信息安全事件应急预案,明确安全事件处置流程和岗位职责。
应定期组织内部相关人员进行个人金融信息保护应急预案相关培训和应急演练。
发生个人金融信息遗失、损毁、泄露或被篡改等安全事件后,应及时采取必要措施进行处置,控制事态发展,消除安全隐患,并及时告知受影响的个人金融信息主体,告知的内容应符合 GB/T 35273—2017 关于安全事件告知内容的规定,告知的方式包括但不限于:
以邮件、信函、电话、推送消息等方式及时告知受影响的个人金融信息主体;
难以逐一告知个人金融信息主体时,应采取合理、有效的方式发布与公众有关的警示信息。
发现因系统漏洞或人为原因造成个人金融信息泄露时,应立即采取有效措施防止风险扩大,并向行业主管部门报告。
应记录事件内容,分析和鉴定事件产生的原因,评估事件可能造成的影响,制定补救措施,并按国家与行业主管部门规定及时进行报告。
应建立投诉与申诉管理机制,包括跟踪流程,并在规定的时间内,对投诉、申诉进行响应。
根据相关法律法规与行业主管部门有关规定的变化情况以及事件处置情况,及时评估并更新应急预案。