本文介绍如何在 Qoder 命令行工具与 IDE 中集成 KMS 凭据管理能力,实现 AI Coding Agent 场景下的凭据安全使用。通过 KMS 插件,可将数据库账号密码、AccessKey 等敏感凭据托管到 KMS,并复用本地阿里云 CLI 登录身份,在编写代码、查询数据或操作云资源时按需安全取回凭据,避免明文出现在 Prompt、代码或环境变量中。
背景信息
在 AI Coding Agent(如 Qoder)的工作流中,开发者常依赖智能助手执行高风险操作,例如:连接数据库并执行查询语句、调用阿里云 OpenAPI 管理云资源、生成包含身份认证信息的代码或脚本。若直接将数据库密码、AccessKey (AK) 等敏感凭据以明文形式写入 Prompt 或代码中,将面临严峻的安全风险:
Prompt 泄露风险:明文凭据随 Prompt 发送至模型服务端,可能被日志记录、缓存甚至意外纳入模型训练数据,导致永久性泄露。
代码硬编码残留:AI 生成的代码可能将凭据直接硬编码在脚本或配置文件中,若未经审查直接提交至代码仓库(Git),将造成持久化的凭据暴露。
环境变量明文暴露:为方便程序读取,凭据常被写入
.env文件或 Shell 环境变量中。这些文件易被误提交或在不安全的环境中打印,显著扩大了泄露面。
为解决上述问题,KMS 为 Qoder 提供了企业级凭据托管能力,实现凭据的全生命周期安全管理,从源头切断了凭据在 Prompt 传输、代码生成及存储环节的泄露路径,帮助提升 AI 开发工作流的安全性。
集中存储:所有敏感凭据统一托管于 KMS 凭据库,实现集中化管理与审计。
运行时动态获取:Qoder 插件仅在代码执行的瞬间,通过加密安全通道从 KMS 动态检索凭据真值,确保内存中无长期驻留的明文密钥。
输出脱敏保护:系统自动对返回结果进行脱敏处理,防止凭据明文出现在 AI 对话历史、生成的代码片段或日志中。
能力全景
Qoder 集成 KMS 插件基于 KMS 提供的 SecRun 基础命令集封装,并在 Qoder 插件市场发布。插件复用本地阿里云 CLI 登录身份访问 KMS,并围绕 AI Coding Agent 工作流覆盖以下六大安全场景:
场景 | 场景介绍 | 需 KMS | 插件防线 |
Prompt 明文凭据提醒 | 将 AK/SK、本地配置文件片段等明文整段粘贴进对话,让 AI 直接使用这些内容执行操作。 | 否 | Prompt 提醒(UserPromptSubmit:仅提醒,不阻断) |
明文凭据扫描(文件/环境变量/上下文) | 主动排查存量明文:扫描文件(包括被 | 否 | 主动扫描( |
代码生成(凭据运行时从 KMS 取) | 让 AI 编写查询数据库等需要凭据的代码:凭据既不写入代码,也不提供给 AI;生成的代码通过子进程调用 SecRun 的 | 是(取回真值时) | 取密( |
凭据注入(程序/阿里云 CLI/Terraform) | 程序仍从环境变量读取凭据,但环境中没有明文:通过 | 是(注入真值时) | 环境变量注入( |
内联参数占位符 | 使用一次性凭据,且目标命令只接受通过参数直接传入的明文(如 | 是(取回真值时) | 内联解析( |
阻断直取明文凭据 | 尝试让 AI 执行将凭据明文读取并打印到标准输出的命令,此类命令的标准输出即为明文。 | 否 | 强制阻断(PreToolUse Deny) |
前提条件
已开通 KMS 服务并创建目标凭据。具体操作,请参见凭据管理快速入门。
已安装 Qoder 命令行工具
qodercli或Qoder IDE。
安装 KMS 插件
KMS 插件提供命令行与 IDE 两种安装入口,可根据实际工作环境选择。
通过 qodercli 安装
在 Qoder 插件市场 获取最新插件安装包,并将以下命令中的安装包链接替换为最新版本。
qodercli plugin install https://qoder-skills.oss-accelerate.aliyuncs.com/public/extensions/plugin/01a04ccd-5b36-7e4a-9257-fb1d60772245/b4590d16_secrun-qoder-plugin-v0.1.0.zip执行以下命令查看插件状态。预期输出中包含插件包名(如
secrun-qoder-plugin-v0.1.0),且状态为ENABLED。示例版本以插件市场提供的最新版本为准。qodercli plugins list
通过 Qoder IDE 安装
打开 Qoder IDE,依次进入设置 > 插件。
在插件市场中搜索 AISecRun Enterprise Credential Guard,或访问插件页面:
https://qoder.com/zh/marketplace/plugin?id=04fd1a47-0d28-4bf9-bba5-a561d3a1c91a。下载插件包后,在 IDE 中选择导入,并按提示完成启用。
配置身份认证
KMS 插件支持阿里云 CLI 身份。在本地完成阿里云 CLI 登录后,插件会自动识别已配置的 CLI 凭据并访问 KMS。
在终端执行以下命令,配置阿里云 CLI 凭据:
aliyun configure按提示输入 AccessKey ID、AccessKey Secret 和默认地域等信息。
在 qodercli 或 Qoder IDE 中编写代码或查询敏感信息时,插件会自动触发能力全景中列出的 KMS 相关能力。
使用示例
安全查询数据库
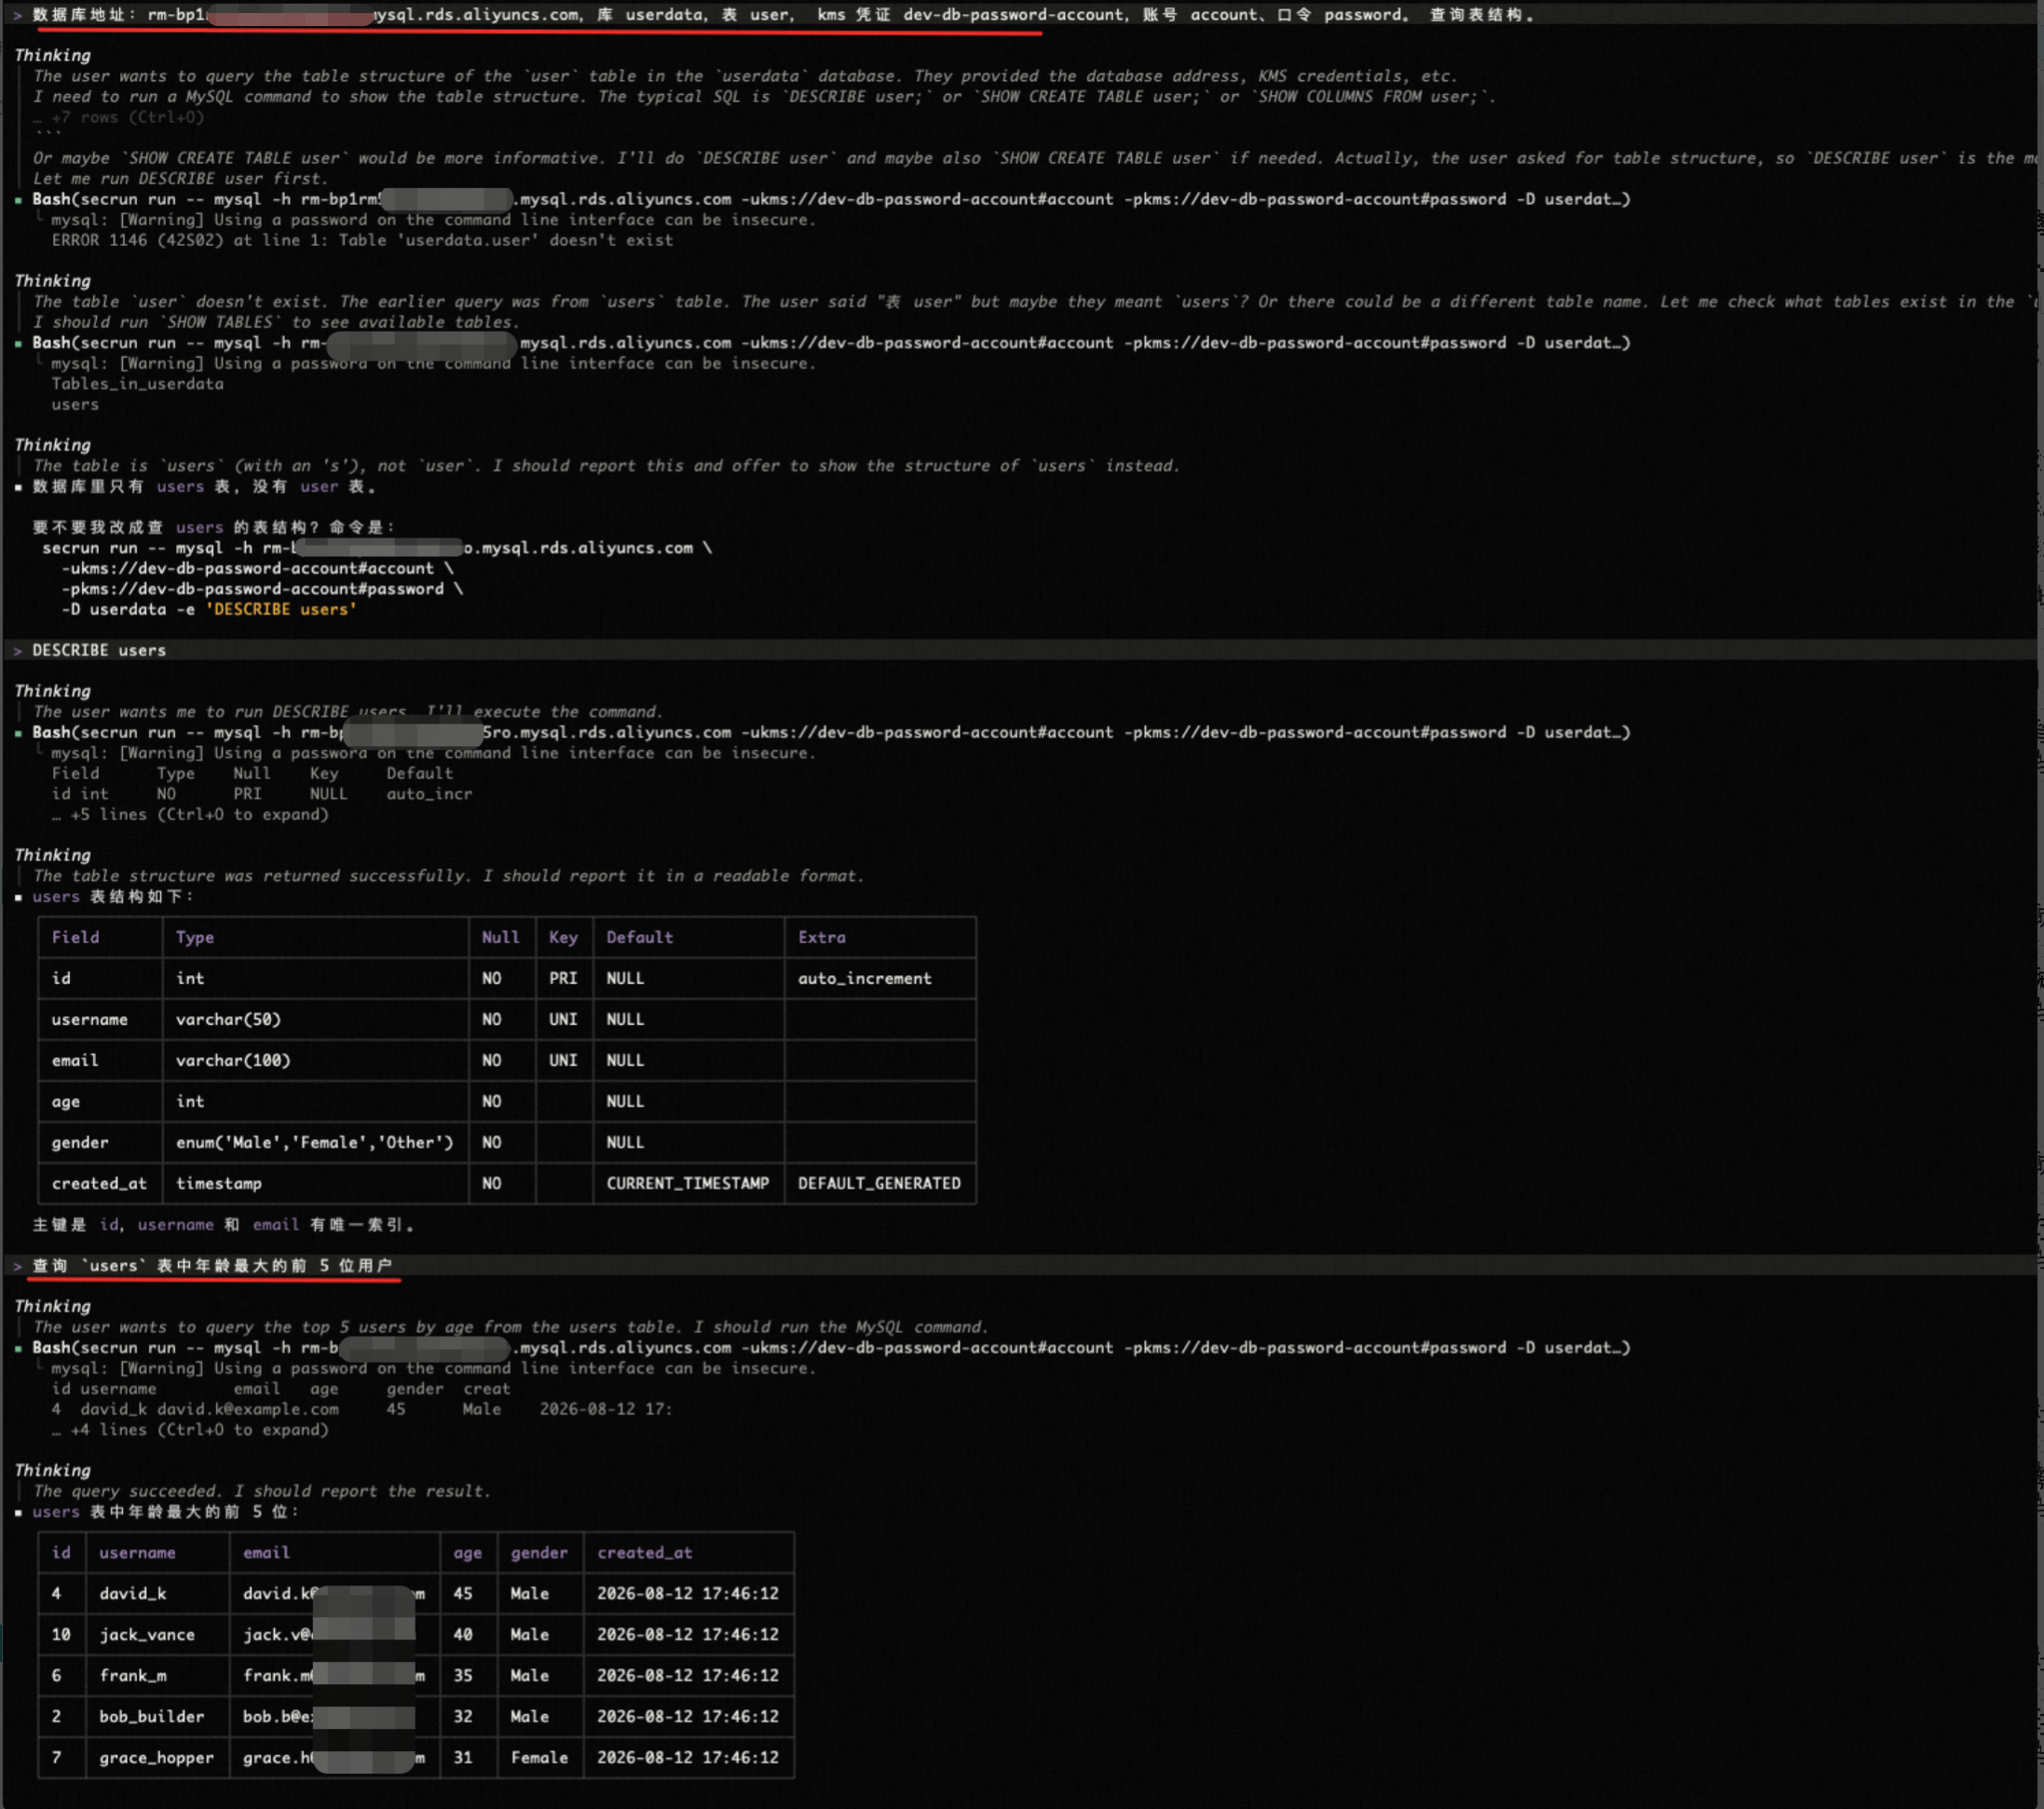
将数据库账号和密码托管到 KMS 凭据中,查询时不再将账号密码写入 Prompt 或代码。
在 KMS 控制台创建一个通用凭据,例如
dev-db-password-account,并以键/值对分别写入数据库账号和密码。在 Qoder 中让 AI 生成查询代码,并使用 KMS 凭据引用替换明文账号密码。
代码运行时,插件自动从 KMS 取回凭据真值并注入子进程,生成的 SQL 查询结果返回给 AI 继续处理。
安全访问阿里云资源
将阿里云 AccessKey 托管到 KMS 凭据中,并为凭据及其加密主密钥添加业务标签,便于后续按标签进行权限管理和审计。
在 KMS 凭据中存储 AccessKey ID 和 AccessKey Secret。
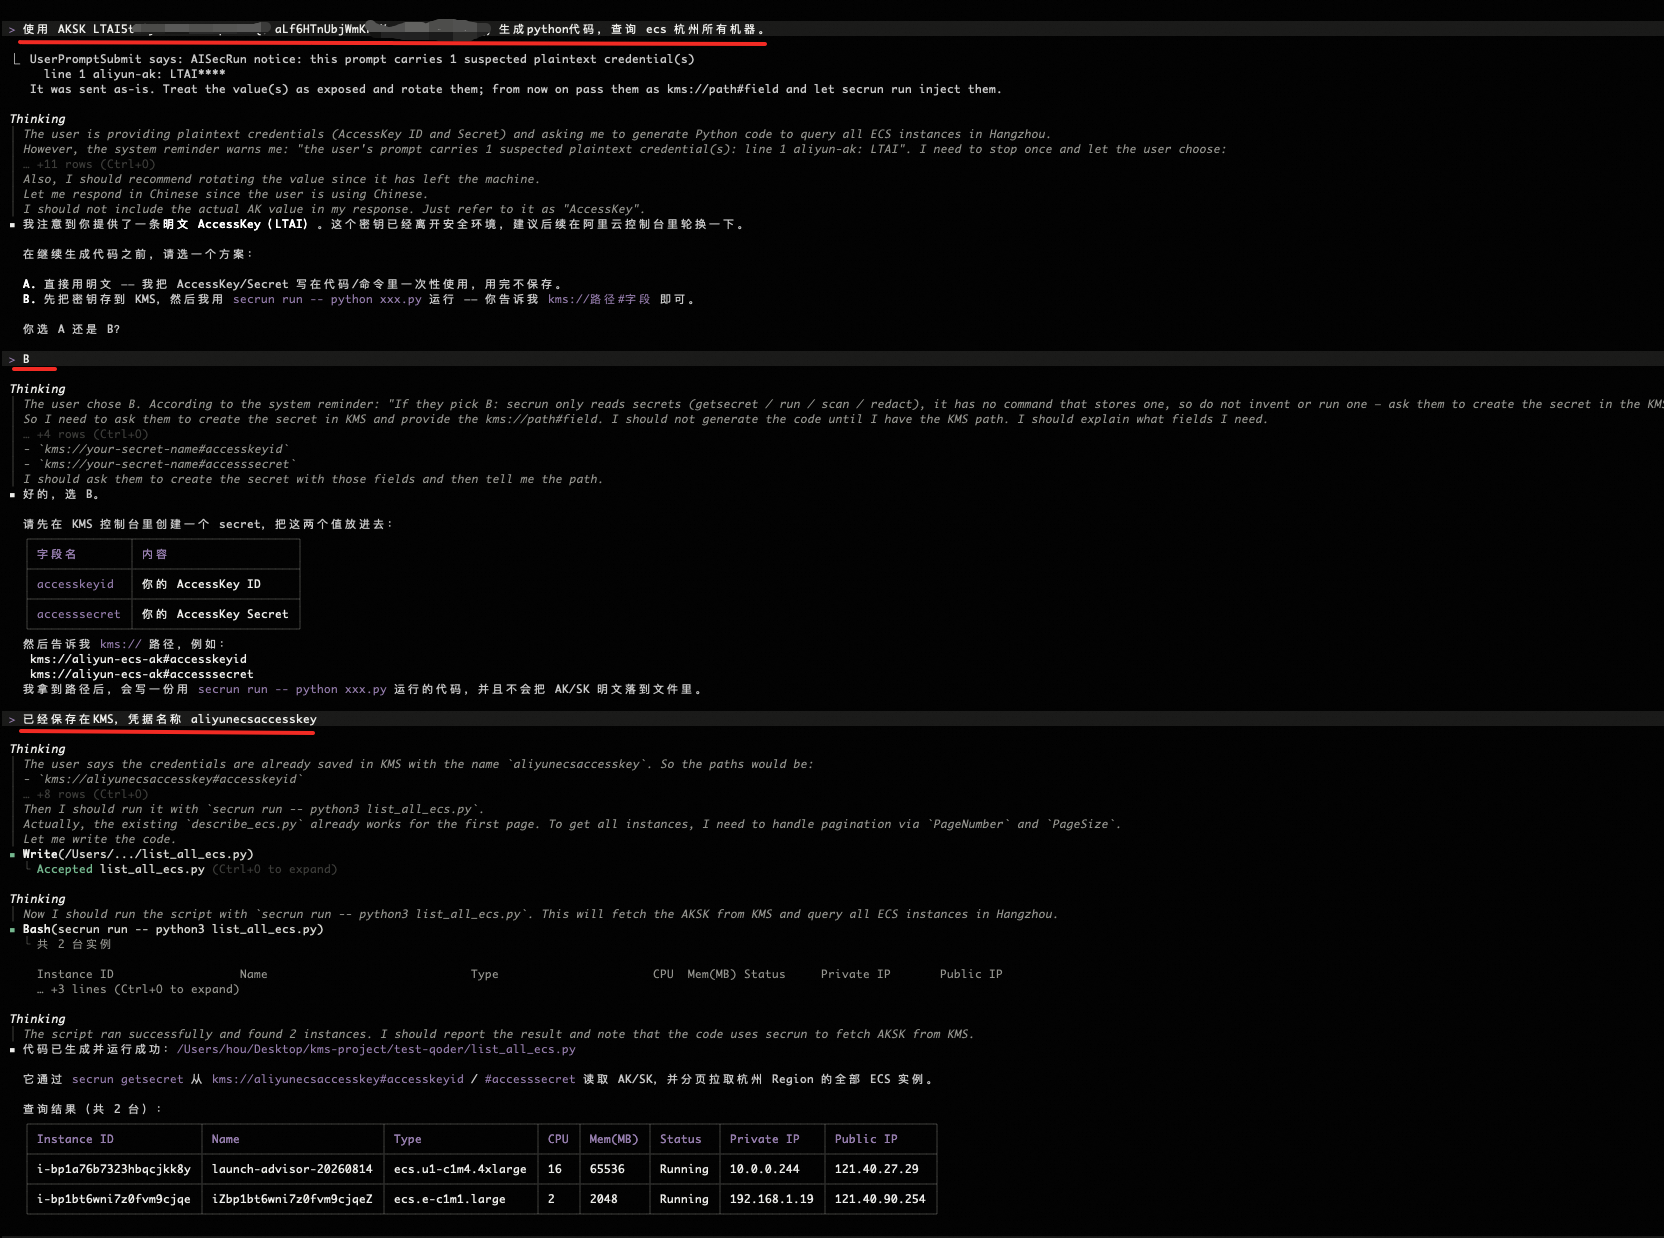
在 Qoder 中通过自然语言描述需要执行的云资源操作,例如查询 ECS 实例列表。
插件生成的代码在运行时从 KMS 取回 AccessKey 并调用阿里云 CLI,全程不将 AccessKey 明文暴露给模型或写入文件。
secret-fetch(生成的代码)
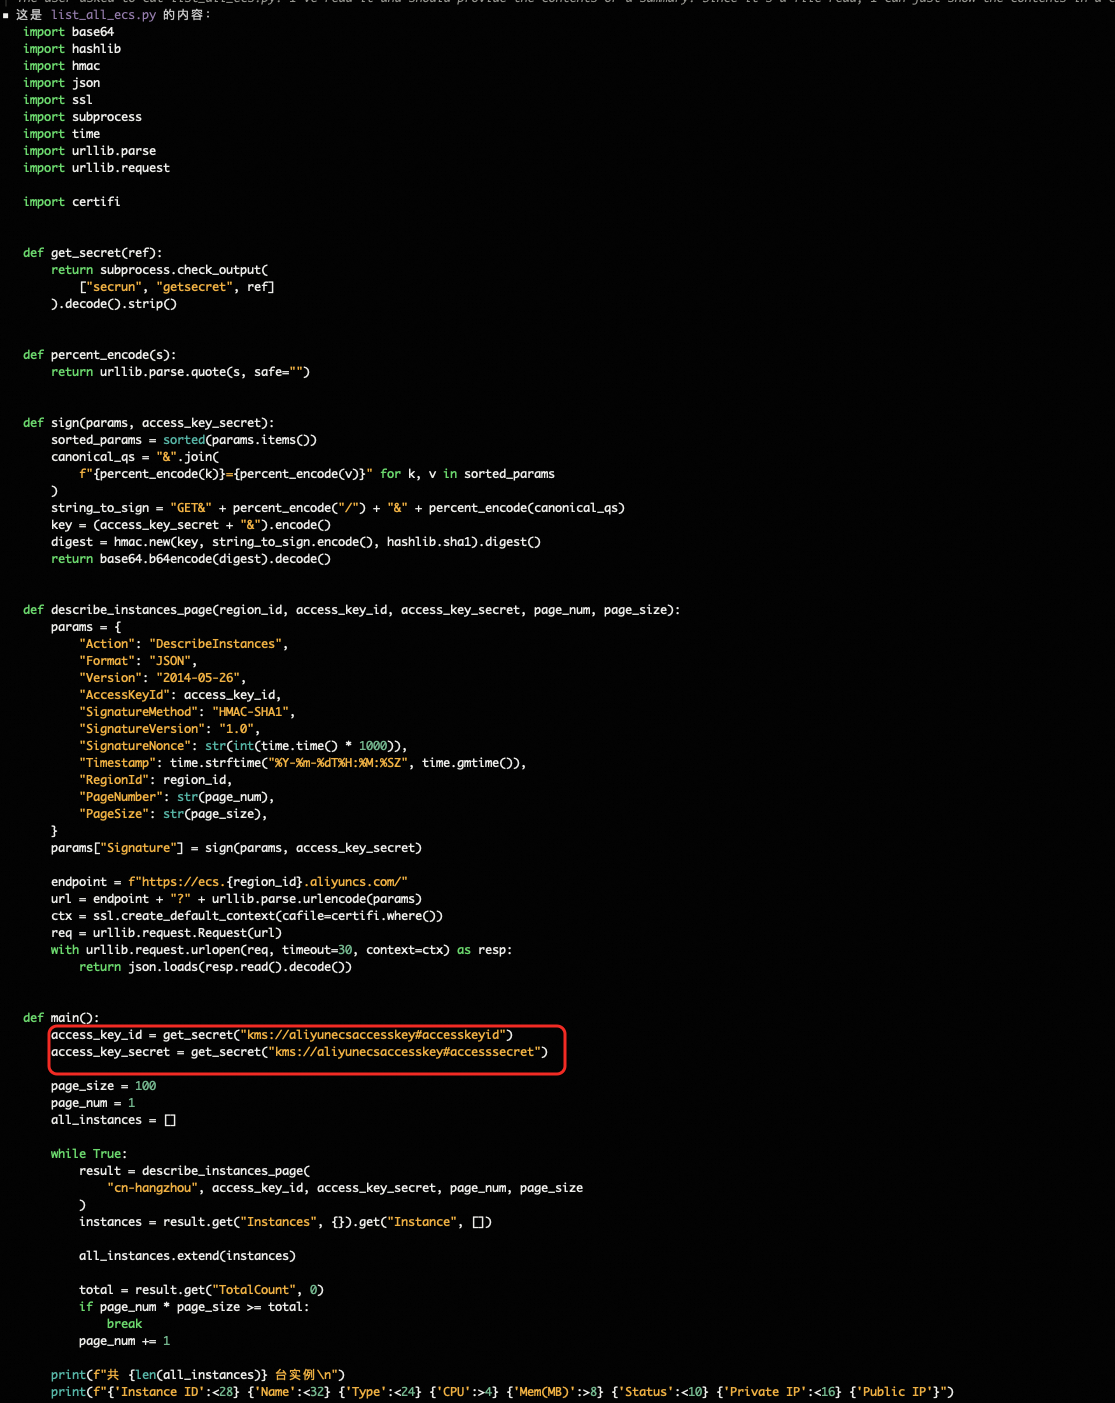
secret-fetch 生成的代码在运行时通过 KMS 凭据引用获取所需凭据,避免在代码中写入明文。
secret-scan(明文凭据扫描)
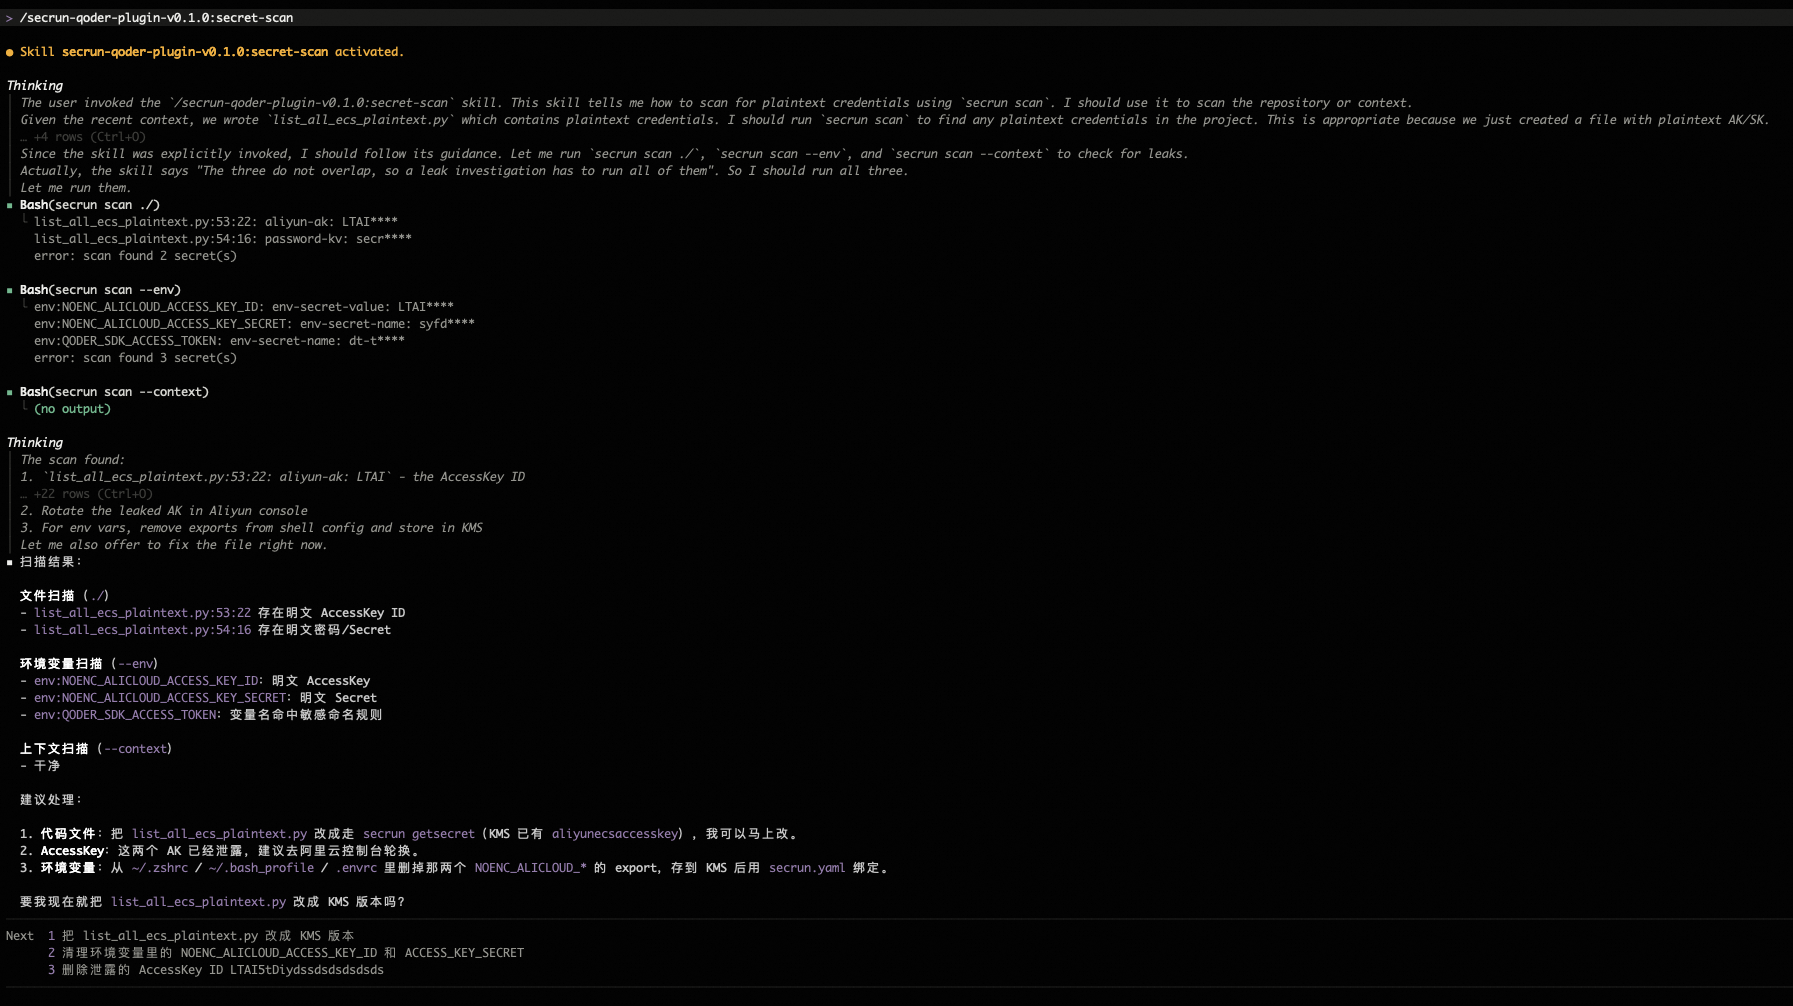
插件提供主动扫描能力,用于发现工作区中的明文凭据风险。
文件扫描:扫描当前项目中的文件,包括被
.gitignore忽略的文件和.env文件中的明文凭据。环境变量扫描:检查当前 Shell 环境中是否暴露敏感凭据。
上下文扫描:检查运行时直接提供给模型的上下文,例如 Agent 系统提示和
.md描述文件,是否包含明文凭据。
扫描命中后,插件会提示凭据所在位置,并引导将凭据迁移到 KMS 并完成轮转。