在集中授权页面中,管理员(组织管理员、权限管理员)可以查看到当前组织内所有工作空间,及其下已创建的数据源。支持在此对某一工作空间下的多个数据源进行协同授权的操作。本文将为您介绍具体操作步骤。
背景信息
数据源的协同权限整体分为编辑和使用两部分:
当开发者拥有编辑权限时,支持创建、编辑、替换和删除数据源。
当开发者拥有使用权限时,支持基于数据源创建数据集。
对于不同类型的用户,可为其授予的权限不同,具体如下表所示:
说明 表示当前用户类型需要授权后才支持该操作;
 表示当前用户类型不支持该操作,且无法授权。
类别
用户类型
编辑
使用
本空间成员
开发者
分析师

访问者
非本空间成员
开发者/分析师/访问者
应用场景
场景描述 | 预期效果 |
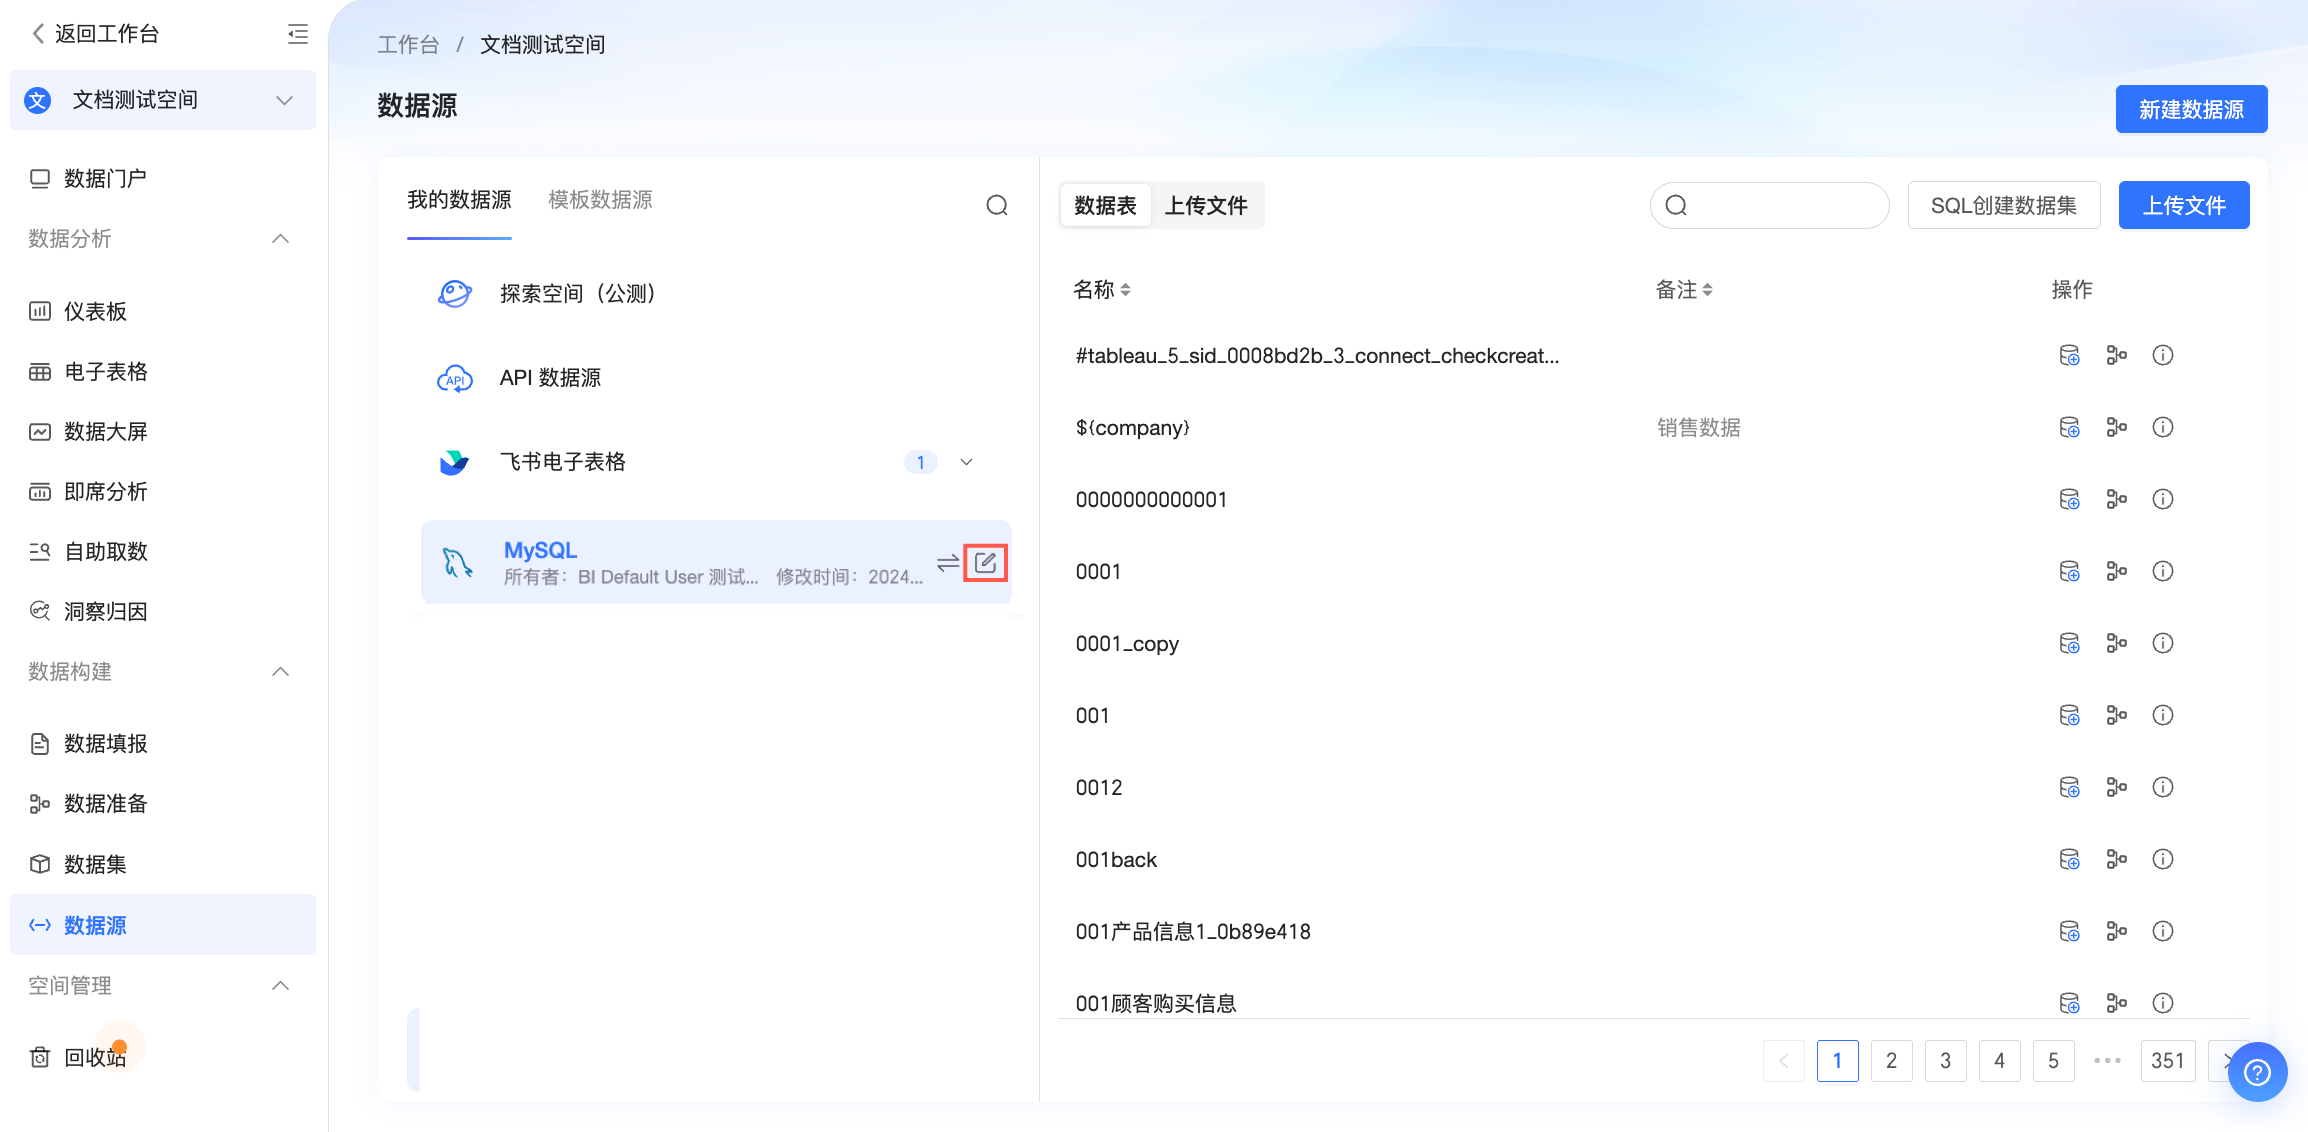
让开发者B可以在工作空间下操作数据源。 | |
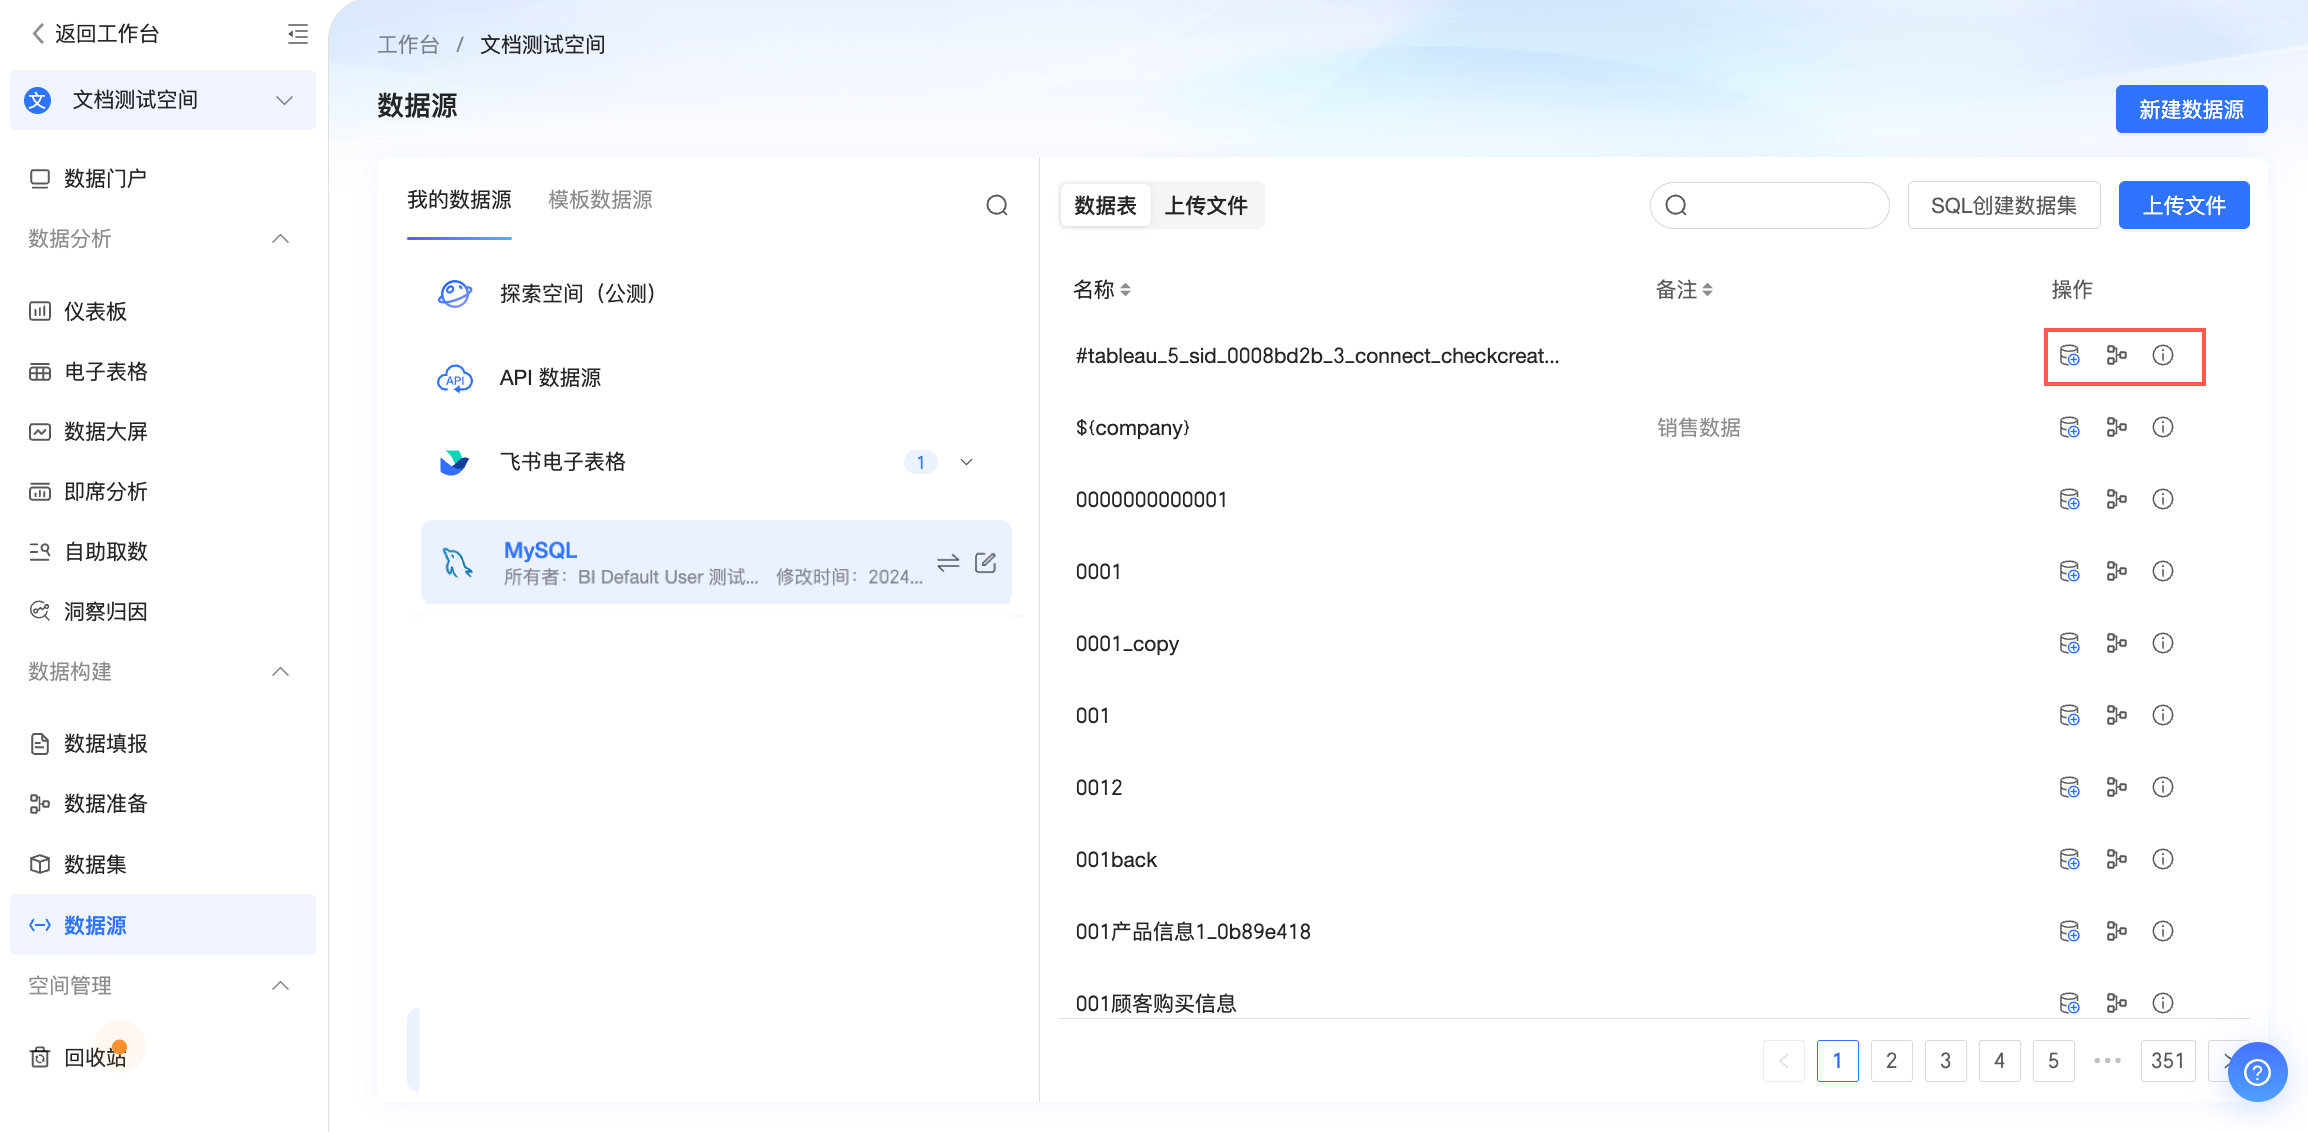
让开发者B可以在工作空间下基于数据源创建数据集。 |
场景一:授予数据源协同编辑权限
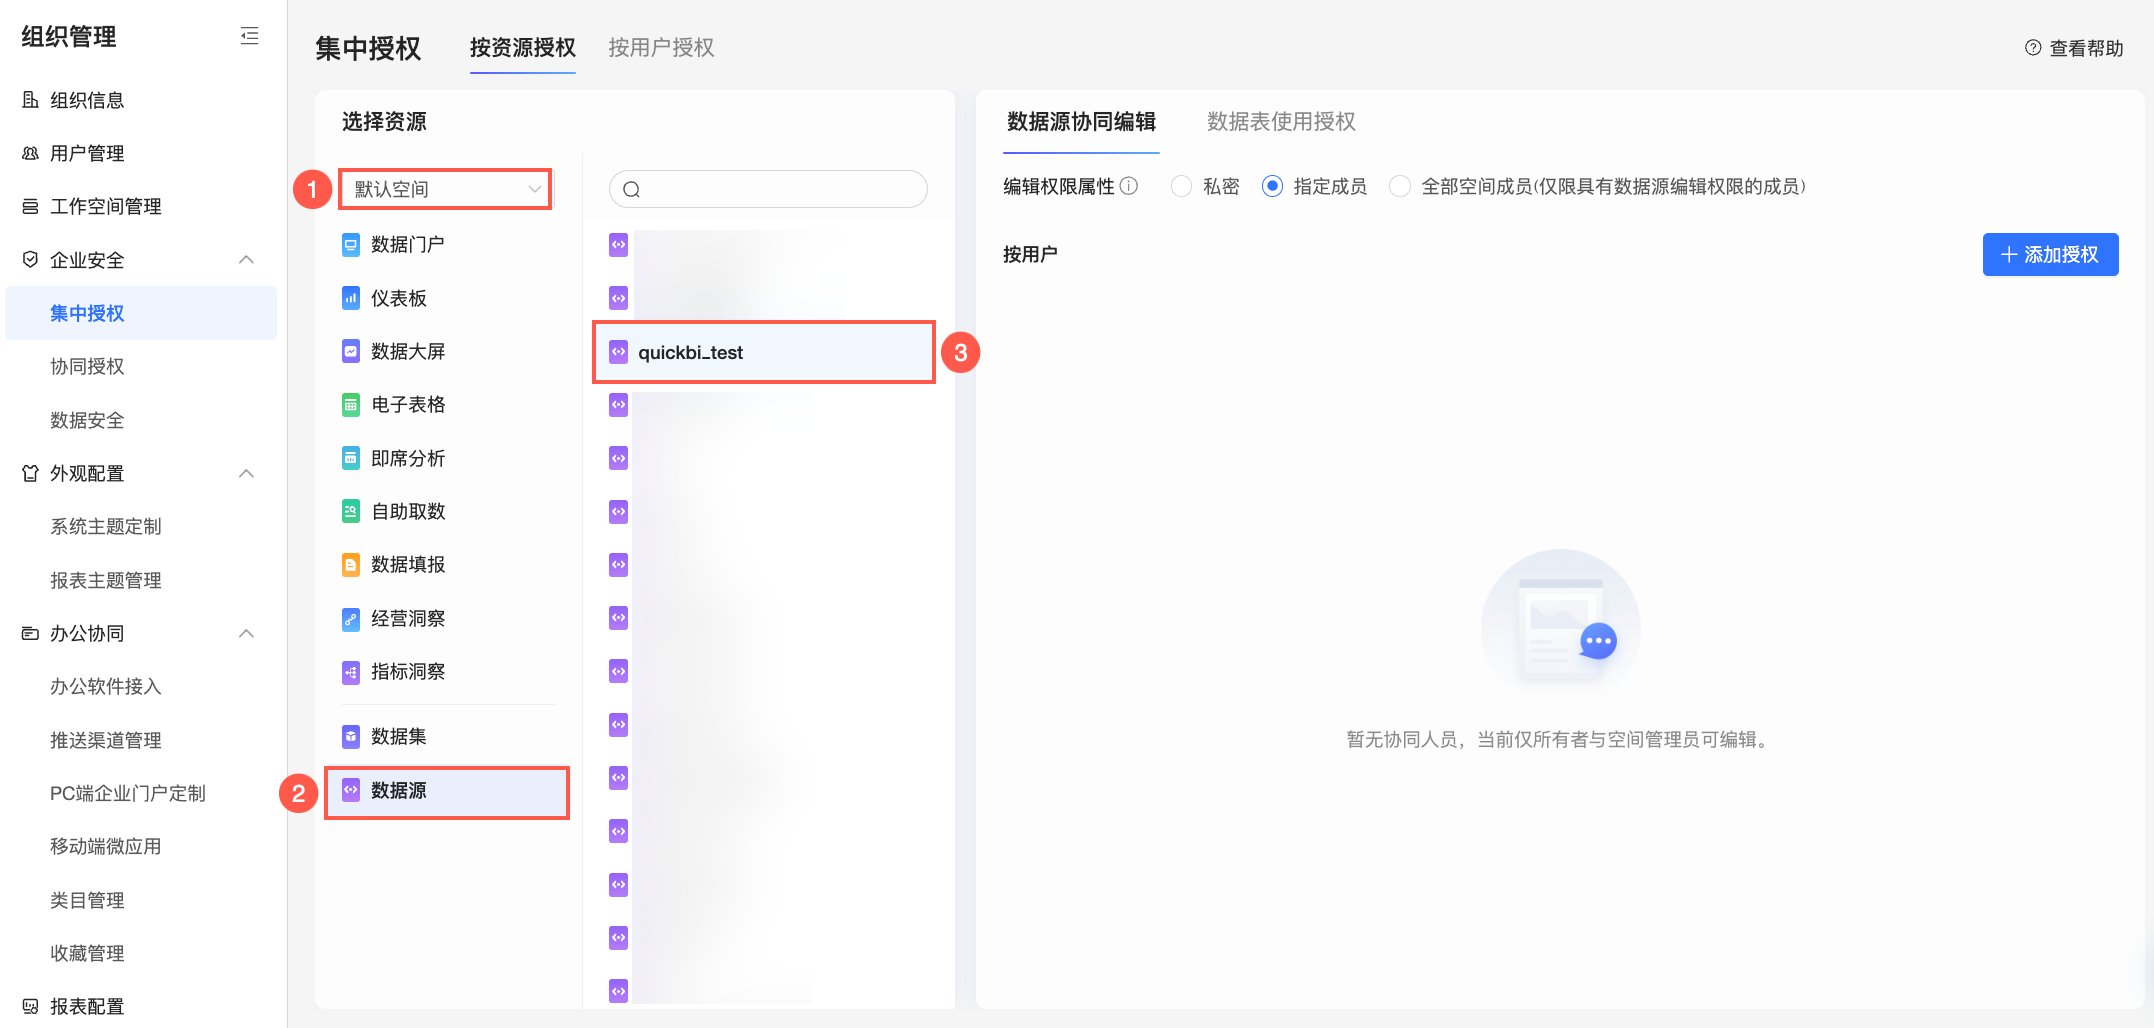
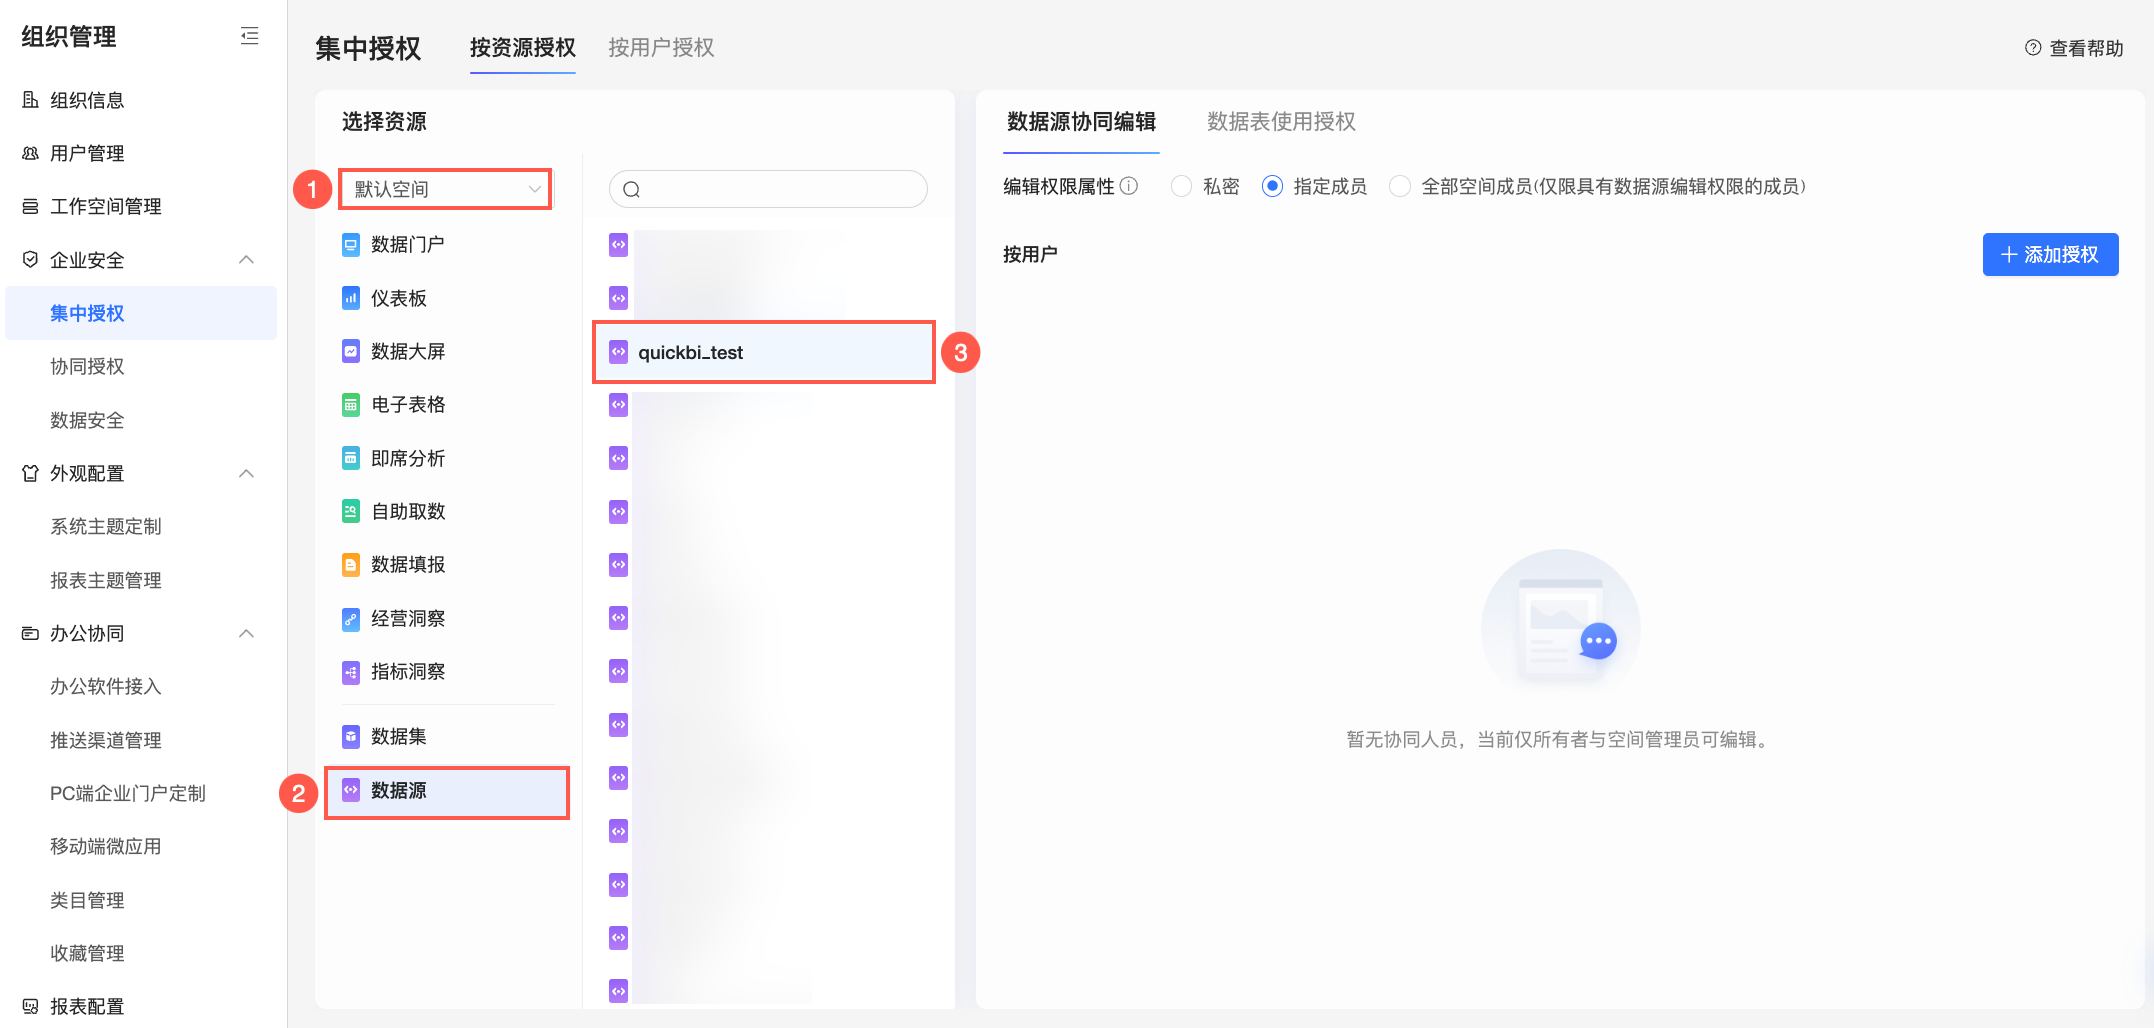
在集中授权页面,选择目标工作空间并选定数据源资源。
在右侧的数据源协同编辑页签下,进行赋权操作。
配置内容
说明
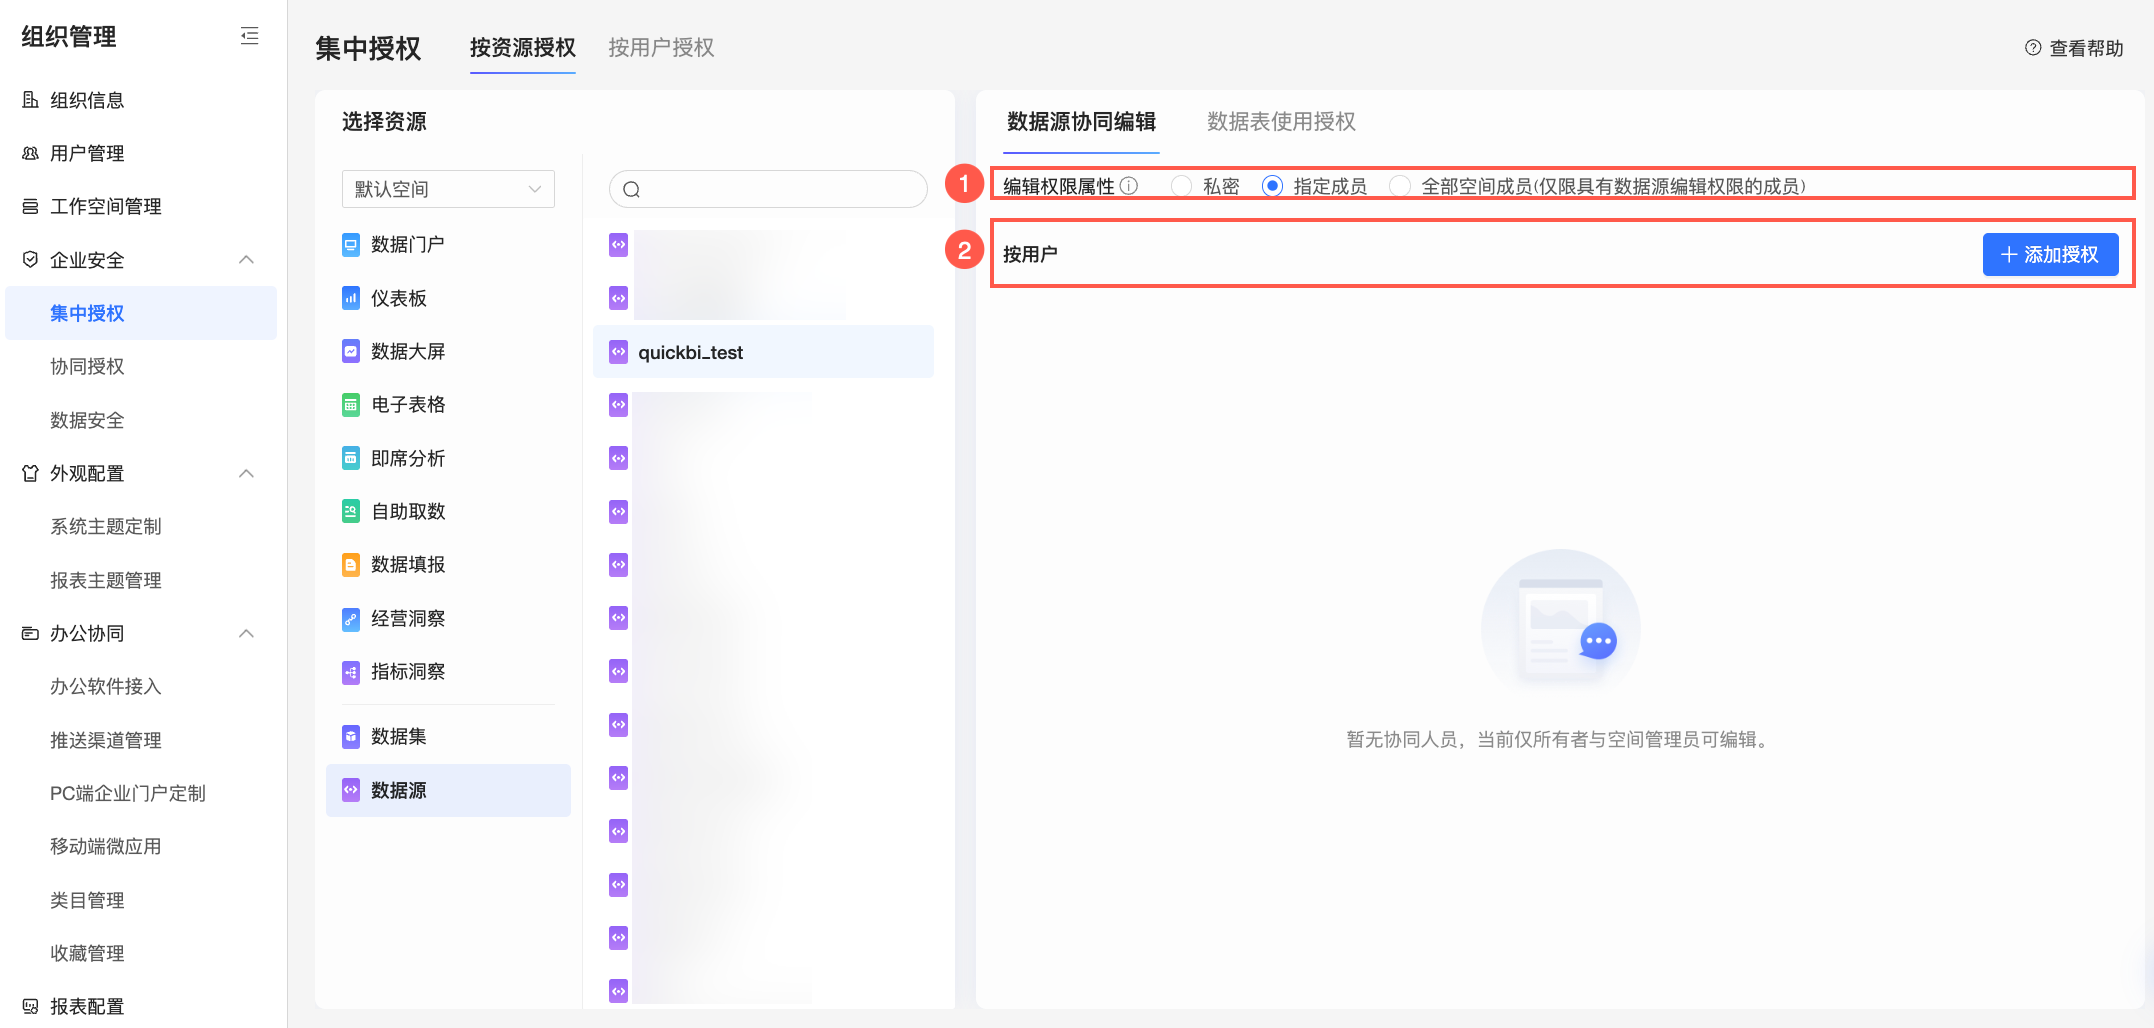
① 编辑权限属性
设置编辑权限的属性模式,支持选择私密、指定成员或全部空间成员。
当选择为私密模式时,仅数据源所有者和空间管理员拥有编辑权限,其他成员无法修改。
当选择为指定成员模式时,仅在授权列表中被赋予编辑权限的用户,可编辑当前数据源。
当选择为全部空间成员模式时,当前工作空间内,可被授予数据源编辑权限的用户,都将自动获得该数据源的编辑权限。您可以参考本文背景信息,判断某一用户是否可被授予编辑权限。
② 添加授权
当编辑权限属性为指定成员模式,您需要点击添加授权,在下拉用户列表中进一步确定需要被授予编辑权限的具体用户。
此处将仅展示可被授予数据源编辑权限的用户,支持输入用户名称来快速检索某一用户。说明数据源所有者和空间管理员默认拥有编辑权限,无需重复授权。
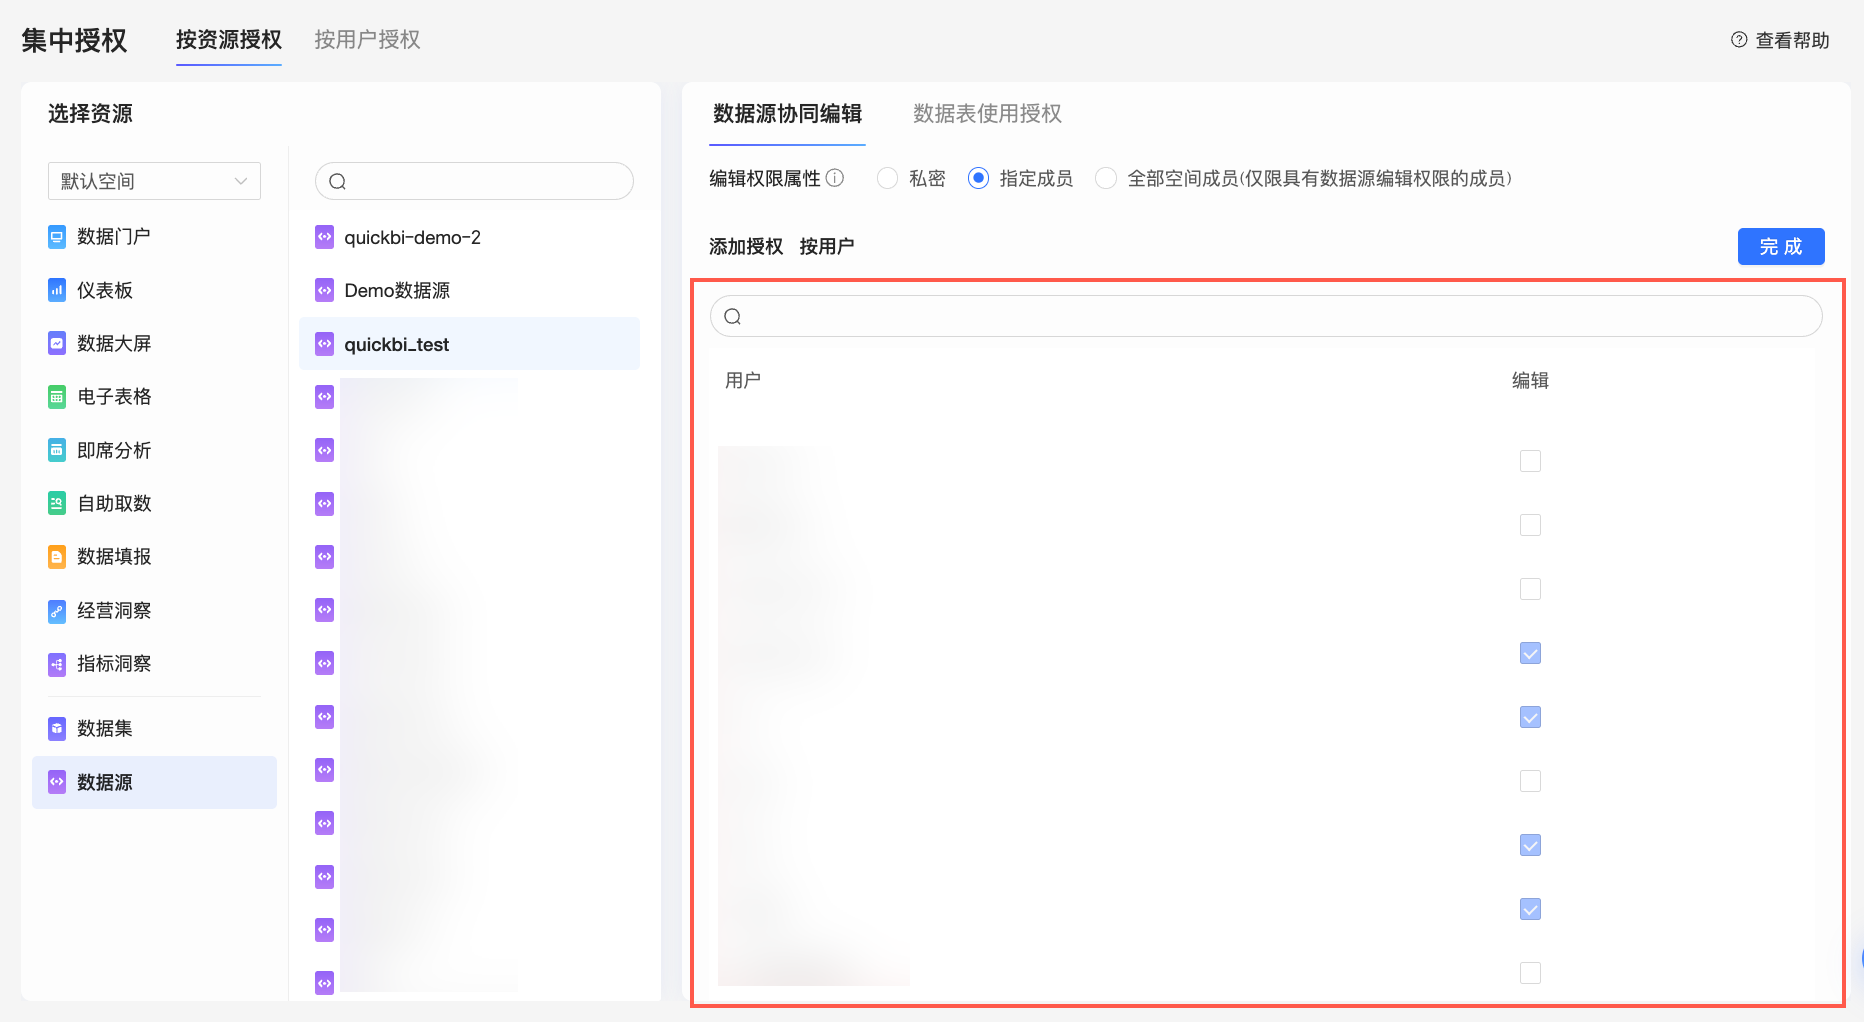 此处将仅展示可被授予数据源编辑权限的用户,支持输入用户名称来快速检索某一用户。
场景二:授予数据表使用权限
在集中授权页面,选择目标工作空间并选定数据源资源。
在右侧的数据表使用授权页签下,进行赋权操作。支持授予全部数据表的使用权限,也可以按需指定部分数据表进行单独授权。
配置内容
说明
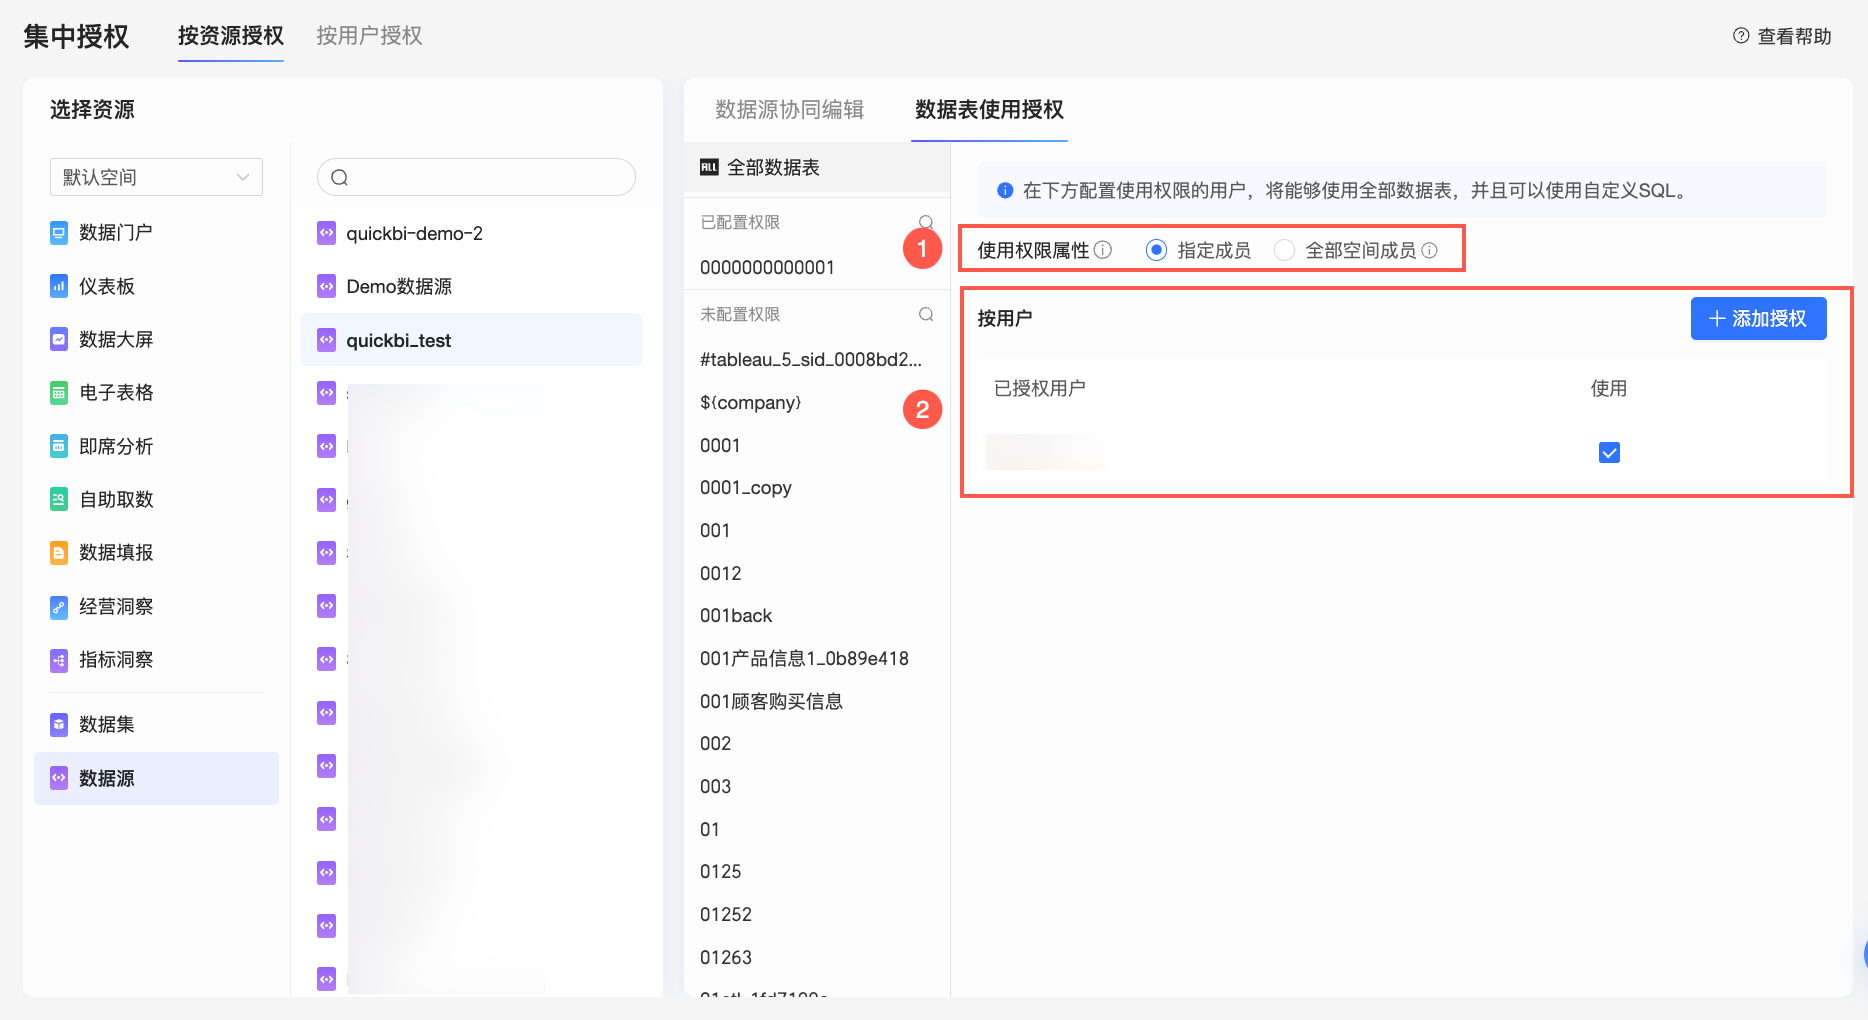
全部数据表
当数据源内存放的是非敏感、通用化的基础数据内容,可以全量开放给某些用户时,您可以选择左侧列表栏中的全部数据表,在右侧面板配置全部数据表的使用权限。授权用户将获得当前数据源下所有数据表的使用权限,并支持执行自定义SQL查询。具体配置项如下。
① 使用权限属性:设置使用权限的属性模式,支持选择指定成员模式或全部空间成员模式。
当选择为指定成员模式时,仅在授权列表中被赋予使用权限的用户,可使用当前数据源。
当选择为全部空间成员模式时,当前工作空间内,可被授予数据源使用权限的用户,都将自动获得该数据源全部数据表的使用权限。您可以参考本文背景信息,判断某一用户是否可被授予使用权限。
② 添加授权:当使用权限属性为指定成员模式,您需要点击添加授权,在下拉用户列表中进一步确定需要被授予使用权限的具体用户。此处将仅展示可被授予数据源使用权限的用户,支持输入用户名称来快速检索某一用户。
部分数据表
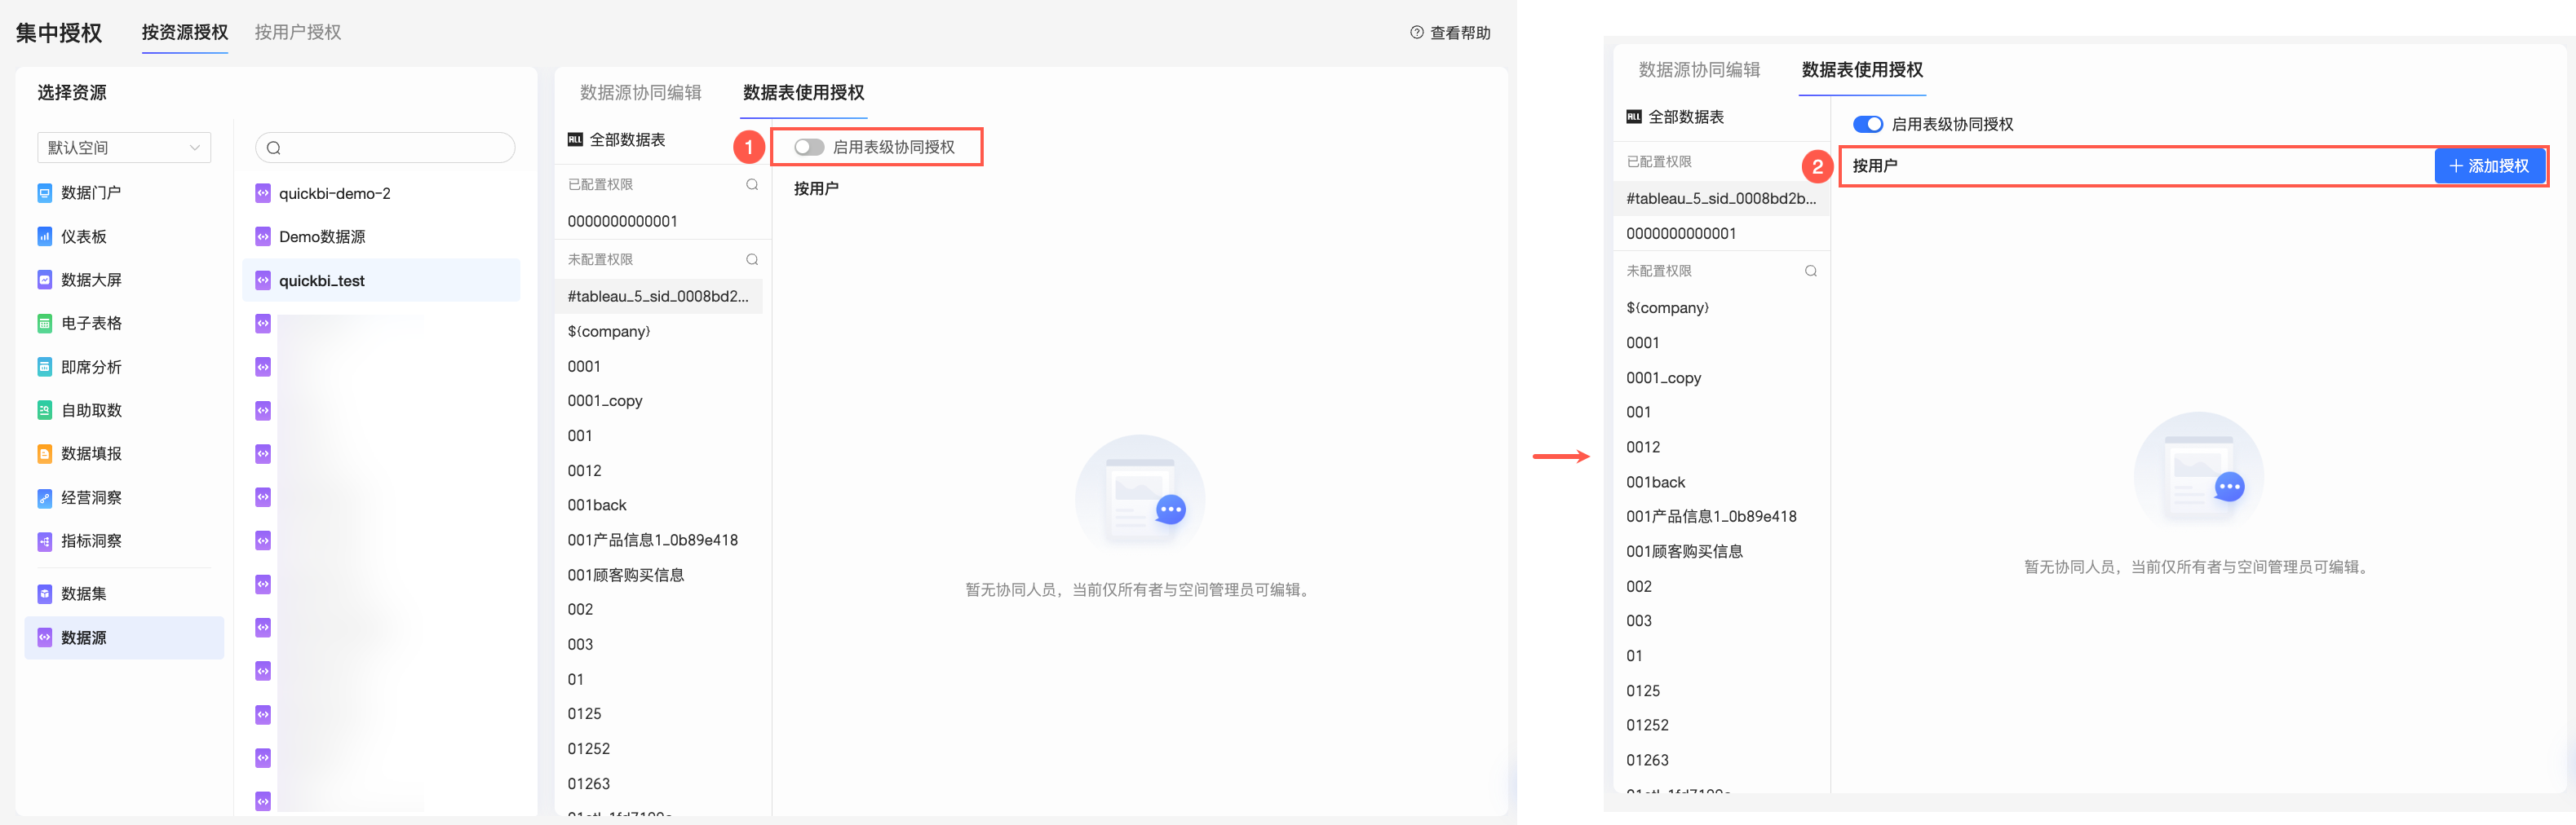
当数据源内存放了敏感数据表(例如:财务表、客户信息表),不同用户可使用的数据表范围不同时,您可以在左侧列表中选择需要管控使用的数据表,并于右侧面板针对该数据表的使用权限进行授权操作。后续仅授权用户可使用该数据表,但不支持执行自定义SQL查询。具体配置项如下。
① 启用表级协同授权:设置表级协同授权的开启状态。默认关闭,开启后即可进行单表授权配置。若后续将其手动关闭,则已有的权限配置内容将被清除,该数据表的权限配置失效。
② 添加授权:点击添加授权,在下拉用户列表中进一步确定需要被授予数据表使用权限的具体用户。此处将仅展示可被授予数据源使用权限的用户,支持输入用户名称来快速检索某一用户。